Blockbit

Datasheet

Blockbit Platform

Ciberseguridad integrada, convergiendo conectividad y seguridad

  • Secure SD-WAN
  • Next-Generation Firewall

Acerca de Blockbit

Blockbit es el líder brasileño en productos de ciberseguridad, protegiendo a miles de empresas y millones de usuarios frente a ataques y amenazas digitales. Con tecnologías de última generación y un avanzado laboratorio de inteligencia, Blockbit desarrolla soluciones propietarias para la protección de redes y conectividad segura con alta calidad y rendimiento, siempre alineada con las principales tendencias globales de ciberseguridad.

Sección

Conozca Blockbit Platform

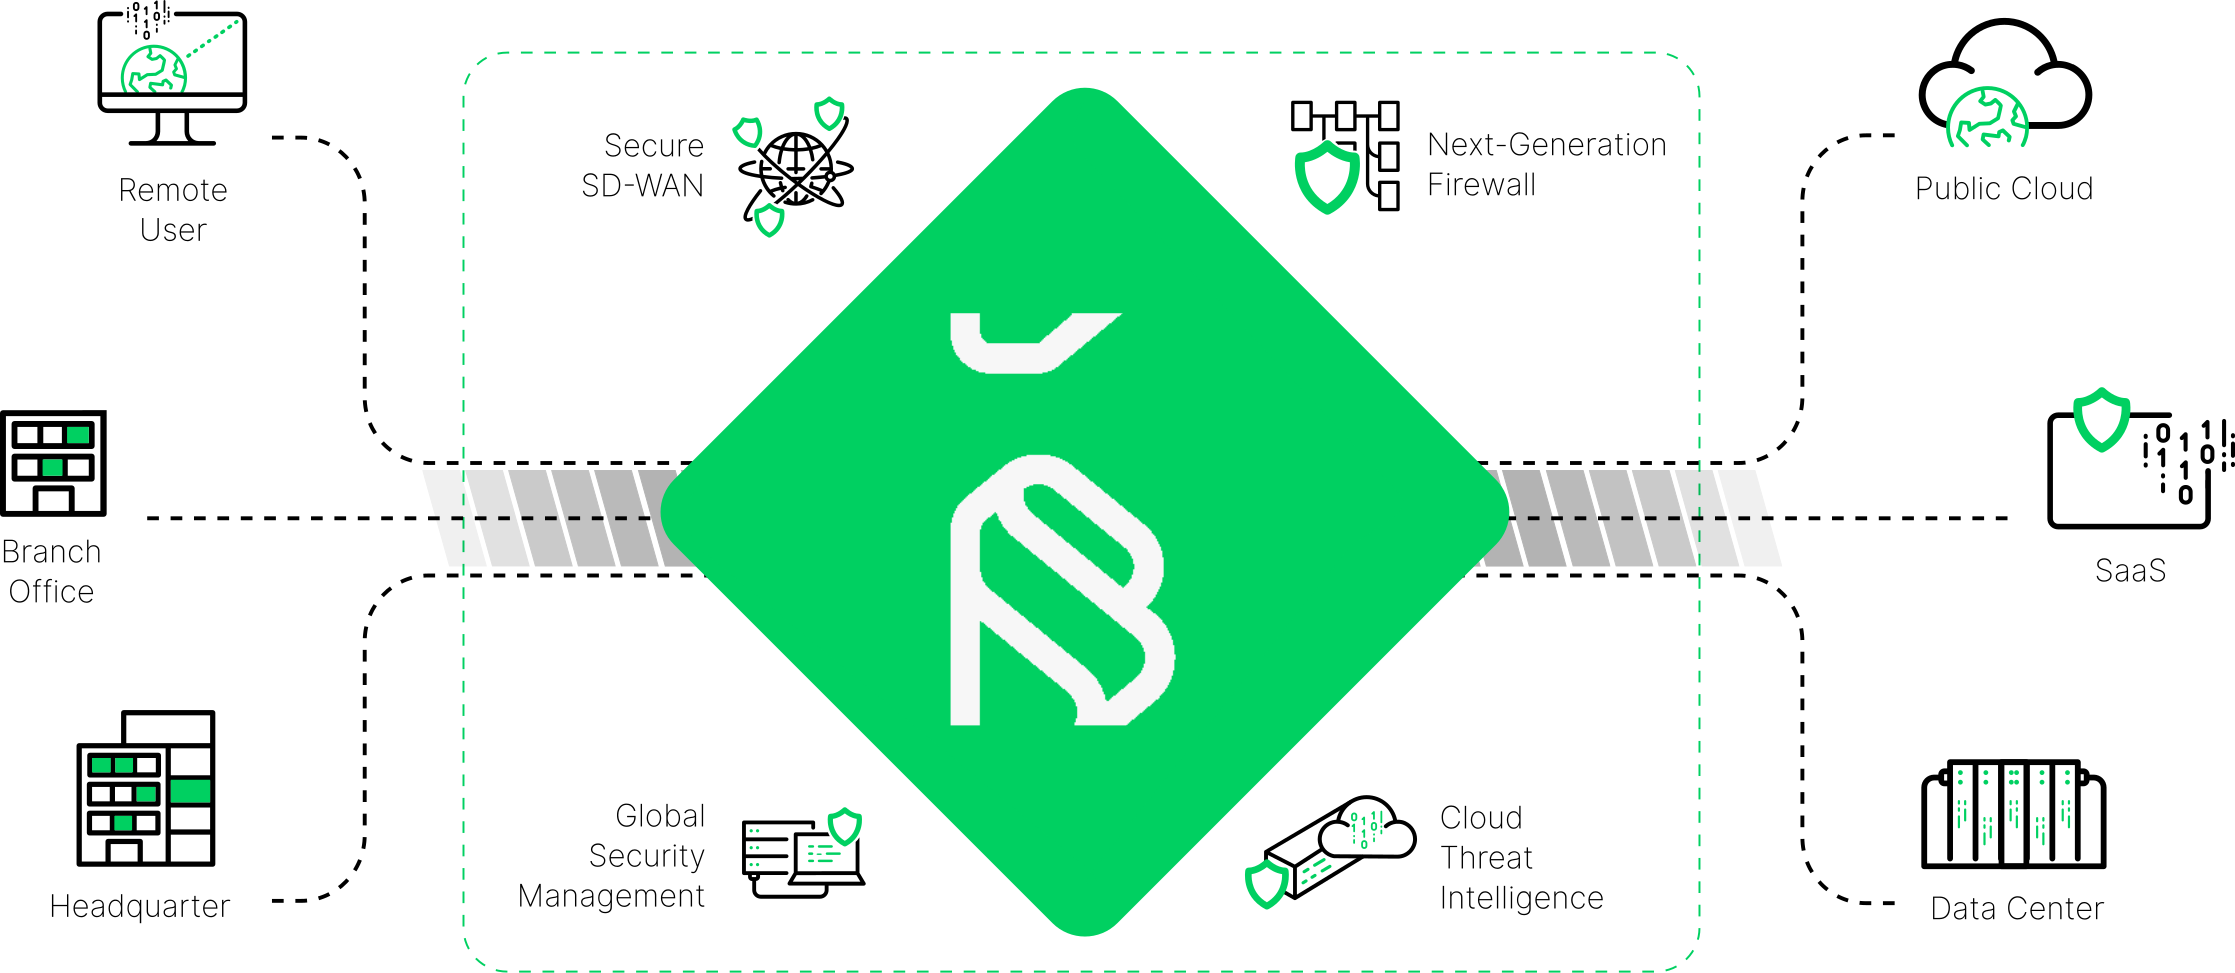
Blockbit Platform está perfectamente alineada con la tendencia global de convergencia de la conectividad con la seguridad, proporcionando una sólida protección de red y una conectividad segura de extremo a extremo.

Nuestra plataforma está compuesta por Blockbit Secure SD-WAN y Blockbit NGFW (Next-Generation Firewall), ambos complementados por Blockbit GSM (Global Security Management) para la gestión centralizada y simplificada de múltiples dispositivos. Además, Blockbit Cloud Threat Intelligence suministra constantemente inteligencia avanzada a los productos.

Blockbit Platform aúna en una única solución los productos innovadores esenciales para acelerar su negocio con seguridad, asegurando la calidad y el rendimiento deseados.

Diagrama de Blockbit Platform
Sección

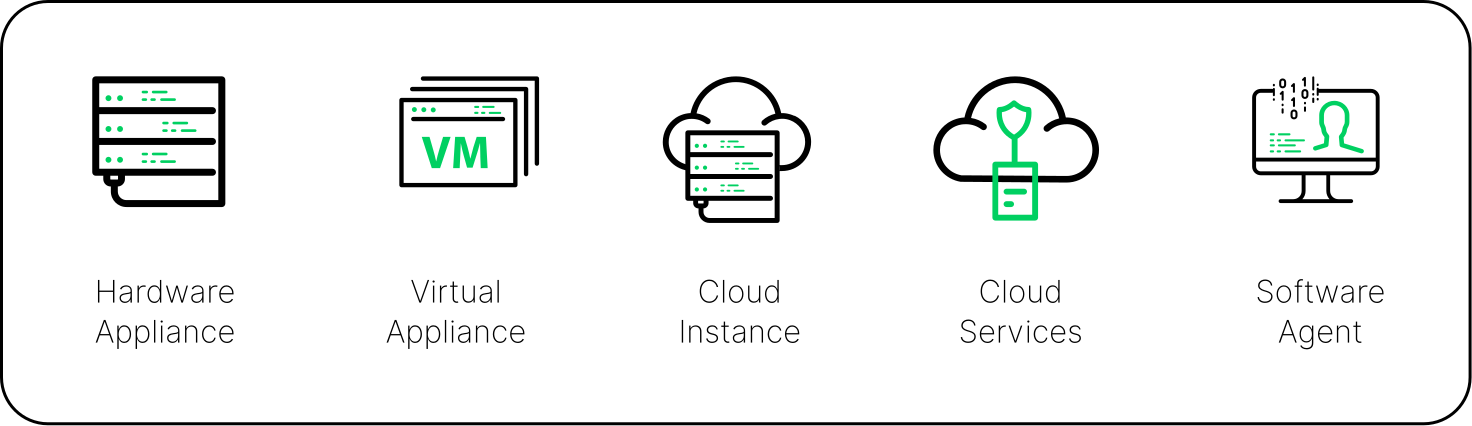
Opciones de Implementación

Opciones de implementación de Blockbit Platform
Sección

Con Blockbit, es fácil estar seguro

Blockbit Platform ofrece una solución avanzada y robusta con funciones innovadoras que reducen su tiempo operativo, con configuración automatizada, gestión centralizada y procesos intuitivos. Gracias a esto, dispondrá de más tiempo para centrarse en lo que realmente importa: su negocio.

Ya sea en la mejora de la seguridad, la optimización del rendimiento o el ahorro de tiempo, Blockbit está aquí para simplificar el camino hacia un entorno digital más seguro y eficiente.

Simplifique su red unificando conectividad y seguridad

Nuestra plataforma simplifica drásticamente la complejidad de las redes, integrando de forma armoniosa la conectividad y la seguridad, siendo capaz de detectar aplicaciones encapsuladas y validar si el tráfico se ajusta a la especificación del protocolo. Con Blockbit, reducirá la sobrecarga operativa y administrativa, garantizando una postura de seguridad coherente y robusta en toda su infraestructura.

Configure automáticamente sus dispositivos

Con funciones de configuración automática, el despliegue de los dispositivos resulta más eficiente que nunca. No es necesario perder tiempo instalando nuestros dispositivos: Blockbit se ha encargado de ello por usted. Centralice configuraciones y distribúyalas automáticamente a los activos remotos. Con la función ZTP (Zero-Touch Provisioning), es posible reducir el tiempo y los costes de implementación.

Gestione todos los dispositivos de Blockbit desde un solo lugar

Blockbit le permite gestionar todos sus dispositivos y eventos de seguridad desde una única ubicación centralizada. Esto elimina la complejidad de lidiar con múltiples interfaces y optimiza el flujo de trabajo, ahorrando tiempo y permitiendo acciones rápidas y decisiones informadas.

Reduzca tiempo con una interfaz amigable e intuitiva

Blockbit Platform ha sido diseñada con una interfaz de usuario intuitiva y amigable, lo que reduce de forma significativa el tiempo necesario para la gestión y configuración de dispositivos de seguridad. Esto pone el control en sus manos, sin la necesidad de una curva de aprendizaje prolongada y permitiéndole desempeñar sus funciones de manera más rápida.

Obtenga más calidad y rendimiento, a un precio asequible

Combinando tecnología de vanguardia con enfoques de optimización del rendimiento, Blockbit garantiza que su ciberseguridad no comprometa la velocidad y la eficiencia de su red. Todo esto se ofrece a un precio asequible, garantizando que la calidad esté al alcance de todas las empresas.

Sección

Secure SD-WAN

El Blockbit Secure SD-WAN es una potente combinación de SD-WAN con todas las funciones avanzadas de ciberseguridad de Blockbit. Con ella, resolverá sus principales retos, tanto de conectividad como de seguridad. Ahora podrá aumentar la calidad de servicio de sus conexiones, adoptar soluciones de enlace más económicas y proteger su entorno, al tiempo que reduce sus costes de adquisición y operativos al disponer de una solución única, unificando y minimizando riesgos de continuidad y conflictos gracias a un único punto de control.

Monitorización de múltiples enlaces para conexión de larga distancia, admitiendo conexiones de tipo: ADSL/DSL, Cable Modem con Ethernet o fibra, LT/3G/4G/5G, MPLS, enlace de radio, enlace satelital, entre otros.

Sección

Next-Generation Firewall

Blockbit NGFW (Next-Generation Firewall) es la evolución de los firewalls convencionales y ofrece funciones avanzadas para la protección frente a ataques y amenazas, yendo más allá de la protección de la red al proteger también las aplicaciones y a los usuarios. Con esta solución, podrá analizar en tiempo real el tráfico de aplicaciones, permitiendo políticas de seguridad más granulares y eficientes; puede desplegarse como gateway (L2) o inline (L3), optimizada para el análisis de contenido de aplicaciones en la capa 7, proporcionando mayor control y visibilidad sobre su entorno y negocio.

Con Blockbit NGFW, tiene a su disposición la herramienta más avanzada para afrontar los desafíos de la seguridad digital y proteger sus datos, usuarios y sistemas frente a amenazas y ataques.

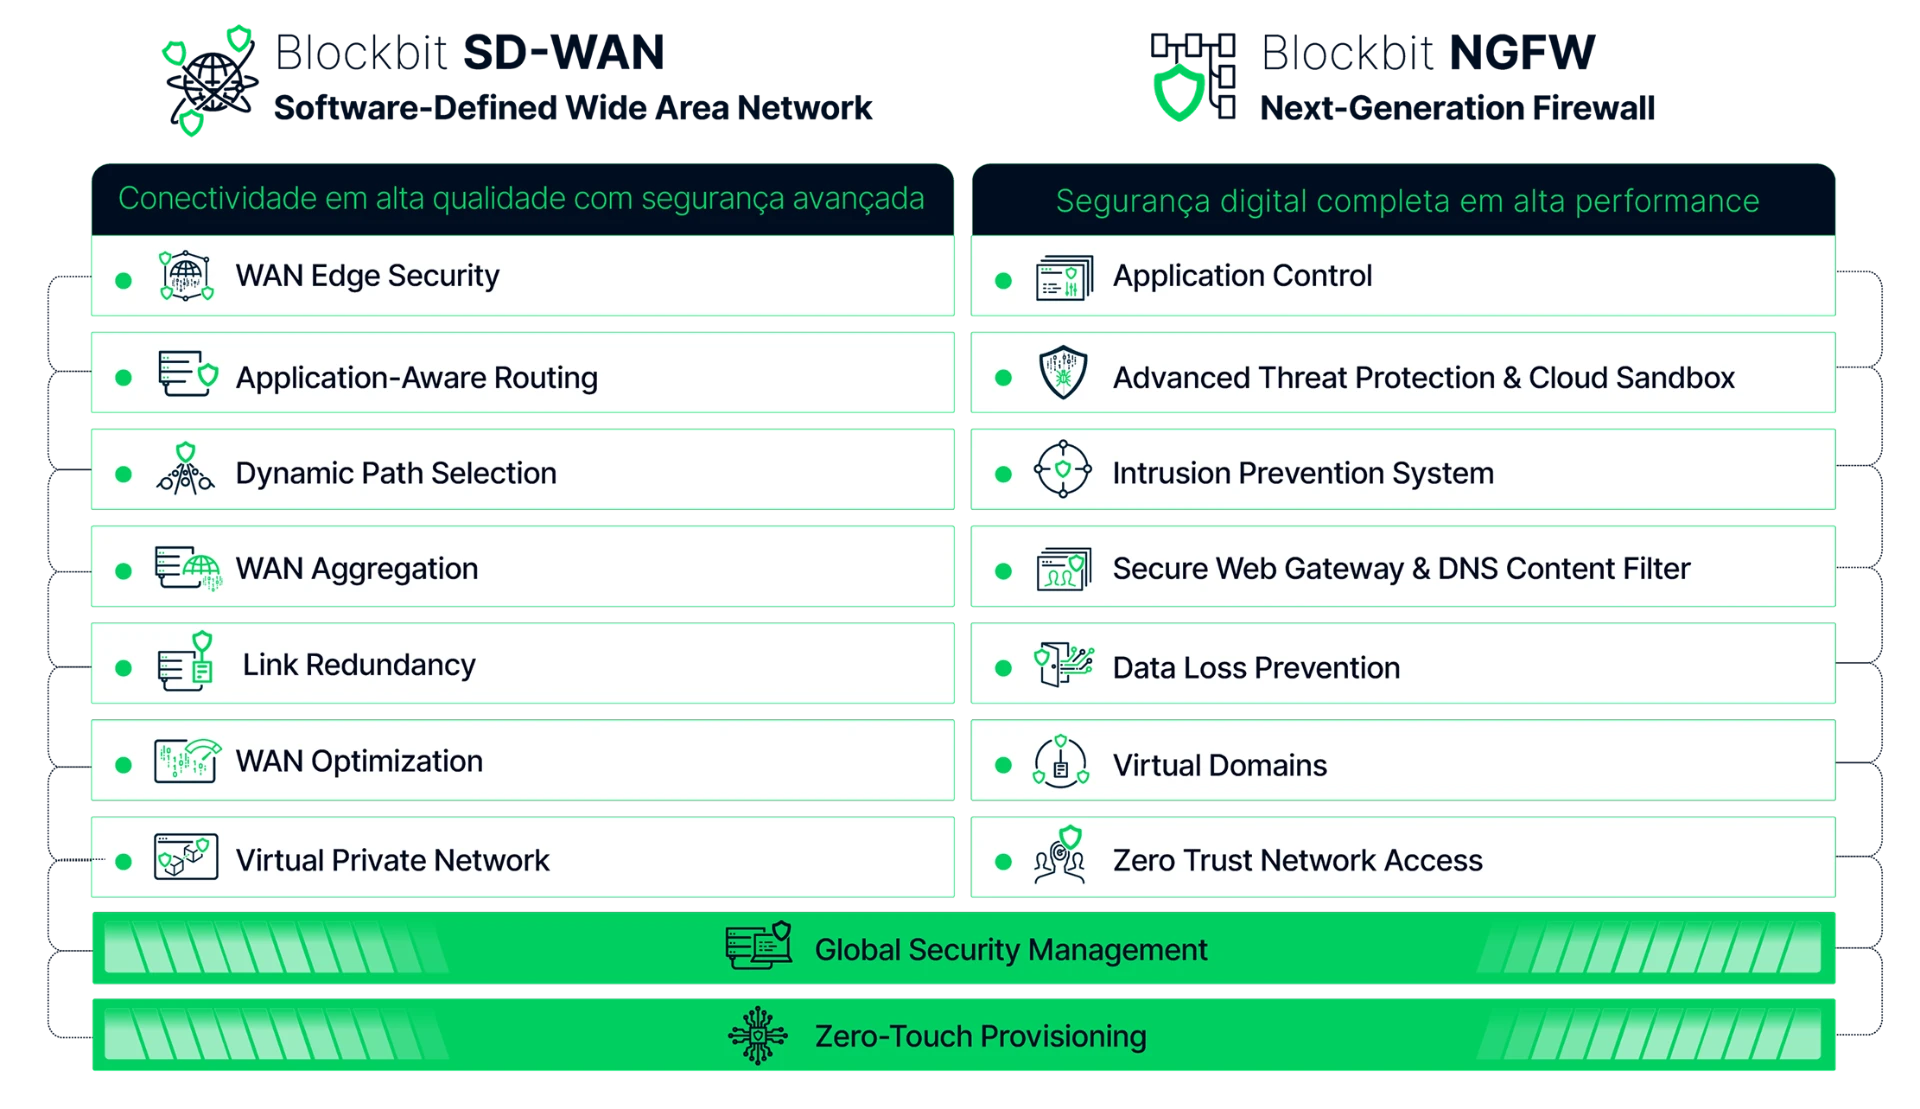
Comparativo de capacidades de Blockbit SD-WAN y Blockbit NGFW
Sección

Blockbit Secure SD-WAN

Garantice la calidad de servicio de las conexiones y aplicaciones, con seguridad avanzada

Blockbit Secure SD-WAN es una solución completa y de última generación para el control, la seguridad avanzada y la gestión centralizada de todas las conexiones WAN. Con una arquitectura moderna y escalable, dotada de funciones innovadoras, podrá simplificar y optimizar la red de su organización, aportando mayor eficiencia y fiabilidad. Con ello, disfrutará de la flexibilidad necesaria para elegir las mejores opciones de conectividad para su empresa, lo que le permitirá reducir sus costes de infraestructura.

Con Blockbit, la integración y gestión de múltiples conexiones de red se hacen realidad, con independencia del proveedor, la tecnología o el tipo de conexión. Por ejemplo, mediante funciones como WAN Aggregation & Link Failover, puede agregar enlaces de diversos proveedores y establecer un plan de contingencia para contingencias en las que alguno de ellos falle. Esta funcionalidad garantiza una mayor redundancia y disponibilidad para su red, evitando interrupciones no deseadas.
Descubra los principales módulos de Blockbit Secure SD-WAN:

Application-Aware Routing (AAR)

Prioriza y optimiza el tráfico de aplicaciones críticas para garantizar el rendimiento y aumentar la resiliencia de su negocio.

Dynamic Path Selection (DPS)

Permite definir automáticamente la mejor ruta para el tráfico de aplicaciones, basándose en requisitos de calidad de servicio, política de negocio y condiciones de la red.

WAN Optimization

Acelera la entrega de aplicaciones, reduciendo el tiempo de latencia, además de mejorar la eficiencia del ancho de banda y reducir el tamaño de los paquetes transmitidos.

WAN Aggregation

Combina varias conexiones en una única ruta lógica, aumentando el ancho de banda, la disponibilidad, la fiabilidad, la calidad y el rendimiento de su conexión.

Link Failover

Ofrece resiliencia a la red en caso de fallo de una o más conexiones, detectando fallos de conexión y redirigiendo automáticamente el tráfico a una conexión secundaria.

Virtual Private Network (VPN)

Permite la comunicación segura y privada entre sucursales y colaboradores, posibilitando el acceso remoto a la información, sistemas y recursos internos.

WAN Edge Security

Integra todas las funciones de seguridad avanzada en una única solución, añadiendo los módulos de ATP, IPS y SWG, protegiendo su red y conexión frente a ataques y amenazas externas e internas.

Global Security Management (GSM)

Defina plantillas de configuración para la gestión centralizada (Manager) de múltiples dispositivos de seguridad y consolide logs y eventos de tráfico (Analyzer).

Zero-Touch Provisioning (ZTP)

Simplifica el despliegue de Blockbit Secure SD-WAN, permitiendo la configuración remota y la instalación automatizada de dispositivos.

Multi-Factor Authentication (MFA)

Ofrece un segundo factor de autenticación para validar las autenticaciones de sus usuarios, garantizando mayor seguridad para los accesos a los recursos de Blockbit.

Sección

Blockbit Next-Generation Firewall

Proteja su empresa con el mejor firewall de última generación

Blockbit NGFW es un firewall corporativo de última generación y alto rendimiento, que incorpora en una única solución controles y protecciones avanzadas para usuarios, aplicaciones y red.

La solución incorpora inspección profunda de paquetes (DPI), control de aplicaciones, protección avanzada contra amenazas (ATP), sistema de prevención de intrusiones (IPS), filtro de contenido web (SWG), conexión remota segura (VPN), gestión centralizada y consolidación de eventos (GSM), y mucho más. Gracias a la función de inspección de tráfico cifrado, que hoy representa la gran mayoría del tráfico, la solución permite el control y bloqueo de amenazas y ataques que utilizan el cifrado para ocultarse.

Descubra los principales módulos de Blockbit NGFW:

Deep Packet Inspection (DPI)

Ofrece funciones de inspección profunda de paquetes y de tráfico abierto y cifrado, permitiendo identificar y bloquear actividades maliciosas, aplicaciones específicas, protocolos de red, tipos de datos e incluso amenazas ocultas.

Application Control

Permite controlar y gestionar el uso de aplicaciones y servicios, identificando automáticamente miles de aplicaciones, controlando el uso y priorizando el ancho de banda, y generando información analítica sobre el uso de aplicaciones.

Advanced Threat and Malware Protection (ATP)

Detecta y bloquea ciberamenazas utilizando funciones avanzadas de Inline Sandbox, mediante inteligencia artificial y aprendizaje automático, para proteger el entorno frente a amenazas avanzadas y malware, incluido el ransomware.

Cloud Sandbox

Integrado con el módulo de ATP, ofrece una capa adicional de protección avanzada contra amenazas desconocidas, emulando y ejecutando archivos sospechosos en la nube propietaria de Blockbit.

Intrusion Prevention System (IPS)

Crea registros de incidencias y aumenta su visibilidad, identifica y bloquea de forma activa el tráfico malicioso que intenta explotar vulnerabilidades en aplicaciones y servicios de su red.

Secure Web Gateway (SWG)

Gestione el acceso de sus usuarios a los recursos web, previniendo comportamientos de riesgo o improductivos dentro de su empresa o en remoto.

DNS Content Filter

Permite la definición de políticas de acceso a Internet de forma más granular y específica, garantizando mayor seguridad y control sobre la navegación.

Virtual Domains (VDOM)

Permite segmentar Blockbit en múltiples dominios virtuales, con administraciones independientes, para el control y la protección de múltiples redes con un único dispositivo.

Zero Trust Network Access (ZTNA)

Integrado en el módulo de VPN, proporciona acceso granular basado en diversos factores de seguridad y únicamente a los recursos específicos necesarios para los usuarios.

Global Security Management (GSM)

Define plantillas de configuración para la gestión centralizada (Manager) de múltiples dispositivos de seguridad y consolida logs y eventos de tráfico (Analyzer).

Zero-Touch Provisioning (ZTP)

La función ZTP simplifica el despliegue de Blockbit NGFW, permitiendo la configuración remota y la instalación automatizada de dispositivos.

Multi-Factor Authentication (MFA)

Ofrece un segundo factor de autenticación para validar las autenticaciones de sus usuarios, garantizando mayor seguridad para los accesos a los recursos de Blockbit.

Sección

Appliances Blockbit

Especificaciones de rendimiento y opcionales

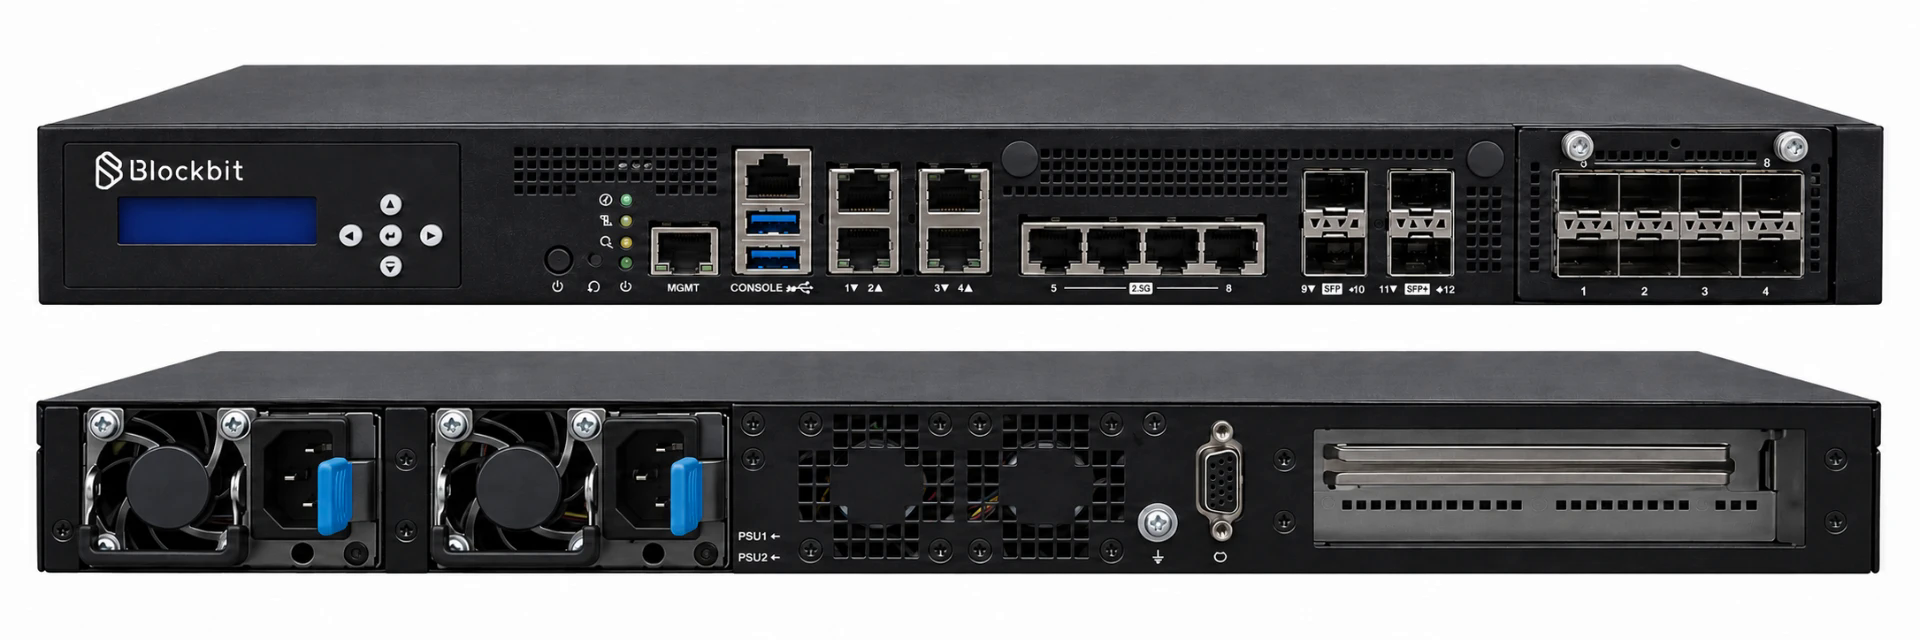
BBX50

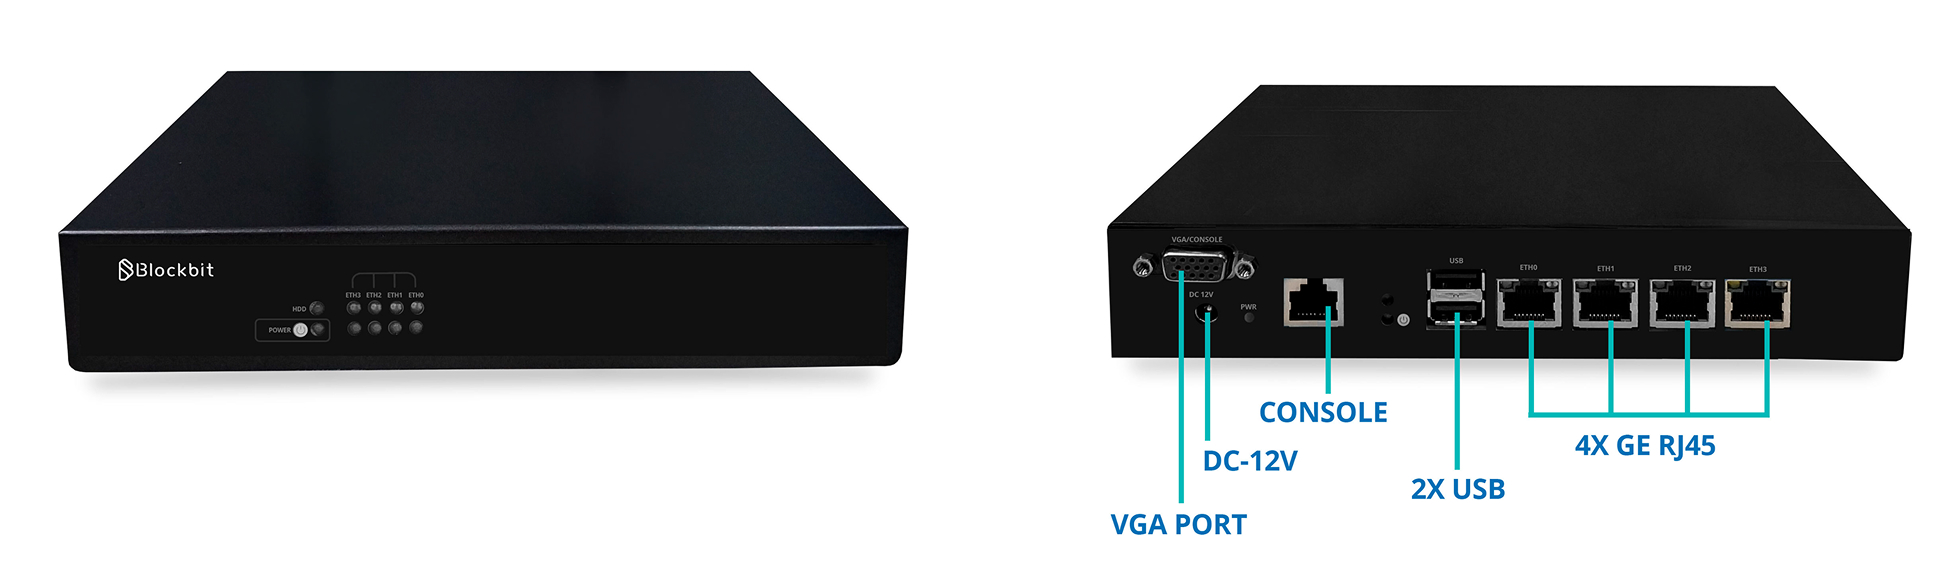
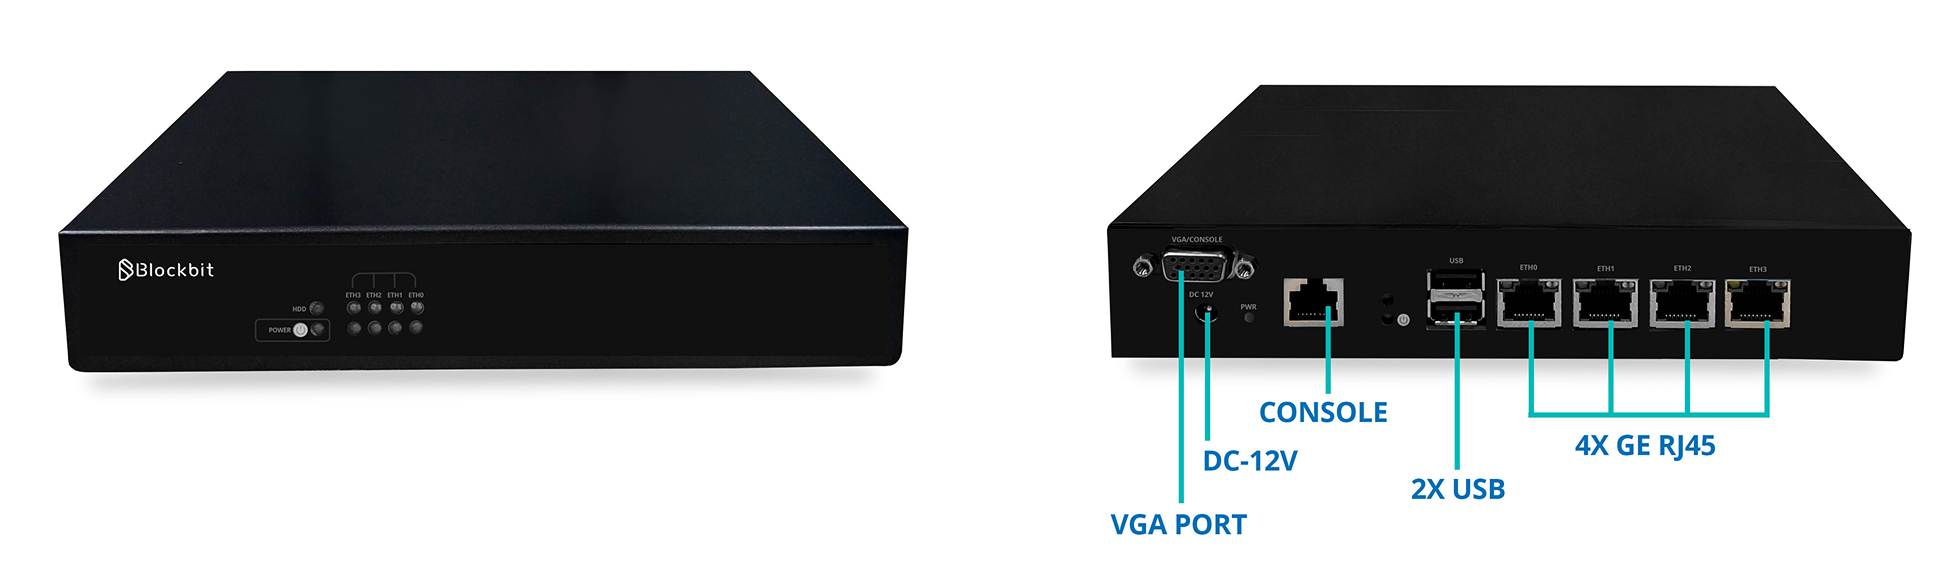
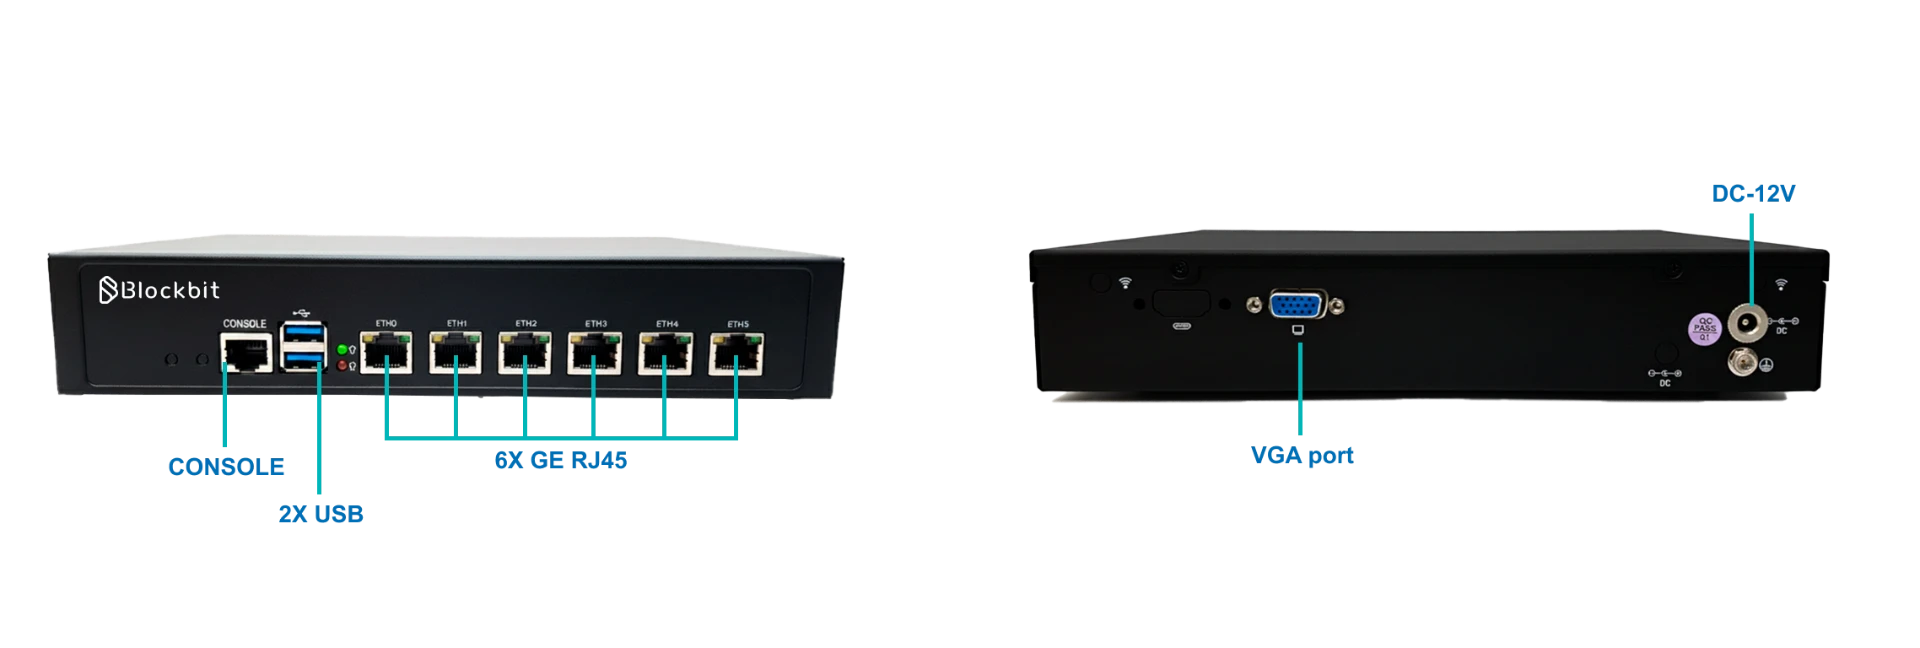
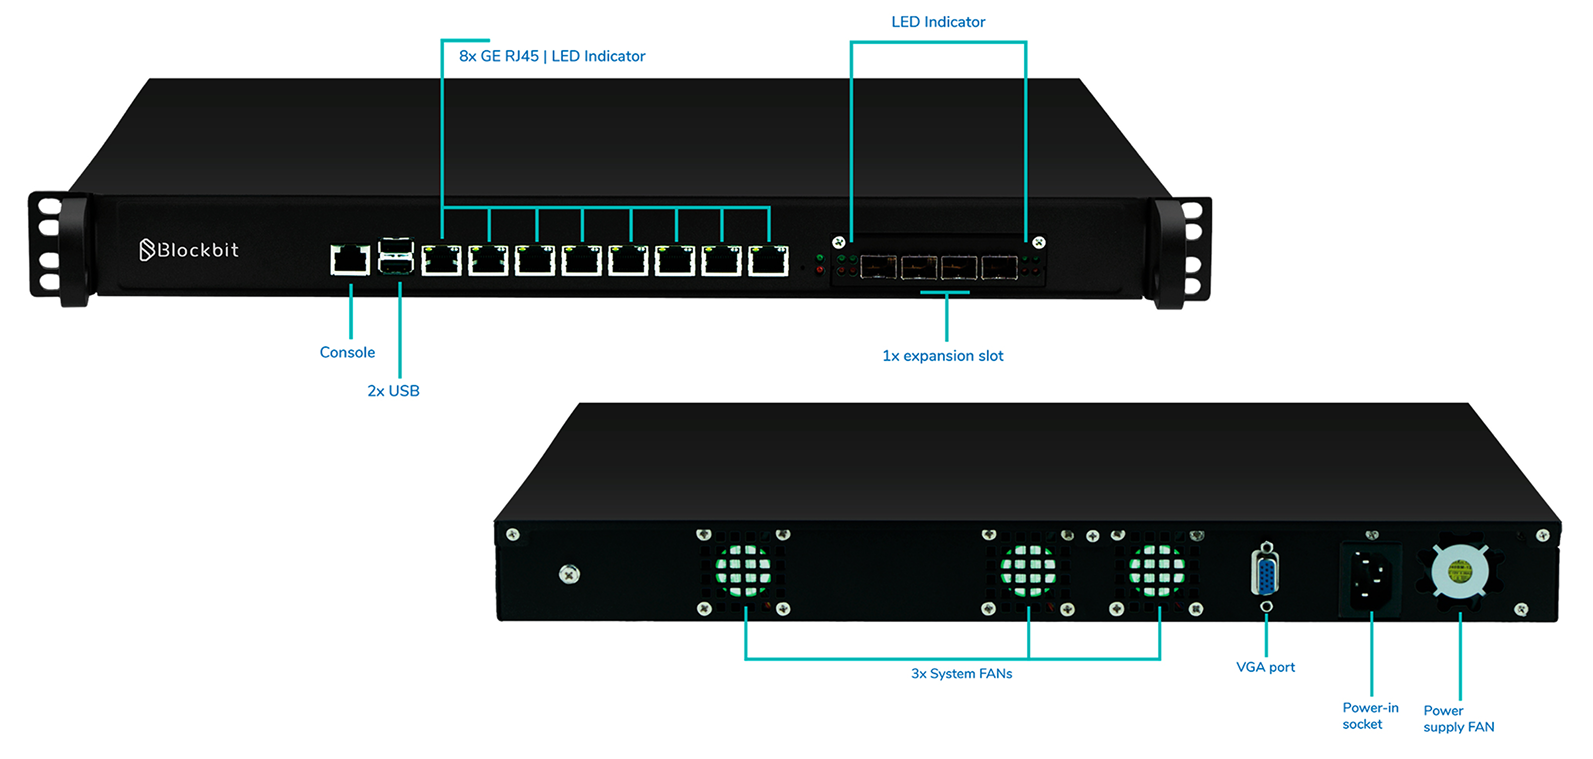
Appliance Blockbit BBX50 — vistas frontal y trasera
BBX50 — Appliances Blockbit
Firewall Throughput (UDP)7.2 Gbps
Concurrent Connections6.000.000
New Connections Per Second40.000
NGFW Throughput (IMIX)510 Mbps
SSL Inspection Throughput420 Mbps
IPS Throughput810 Mbps
Application Control Throughput *920 Mbps
Threat Protection Throughput510 Mbps
Throughput VPN IPSEC (AES-256 + SHA256)1.1 Gbps
SSL VPN Throughput (AES-256)500 Mbps
Form FactorDesktop
Interfaces RJ45 1 GbE4
Interfaces RJ45 2.5 GbE*
Interfaces Fiber 1 GbE*
Interfaces Fiber 10 GbE*
Interfaces Fiber 25 GbE*
Interfaces Fiber 40 GbE*
Interfaces Fiber 100 GbE*
Local Storage64 GB
Redundant PSUs*
Opcionales
LTE 3G/4GSÍ (hasta 2 módems)
5G*
Wi-FiSÍ
Local Storage120 GB o 240 GB

* El rendimiento de Application Control utiliza la metodología basada en proxy (proxy based).

Los principales Part Numbers relacionados con este producto pertenecen a las siguientes familias: BBX50HW (Hardware), BBX50SW (Software), BBX50-SBX-XX (Suscripción), BBX50-MDX (Accesorios), BBXGSM-SVX-XX (Global Security Management), entre otros.

BBX80

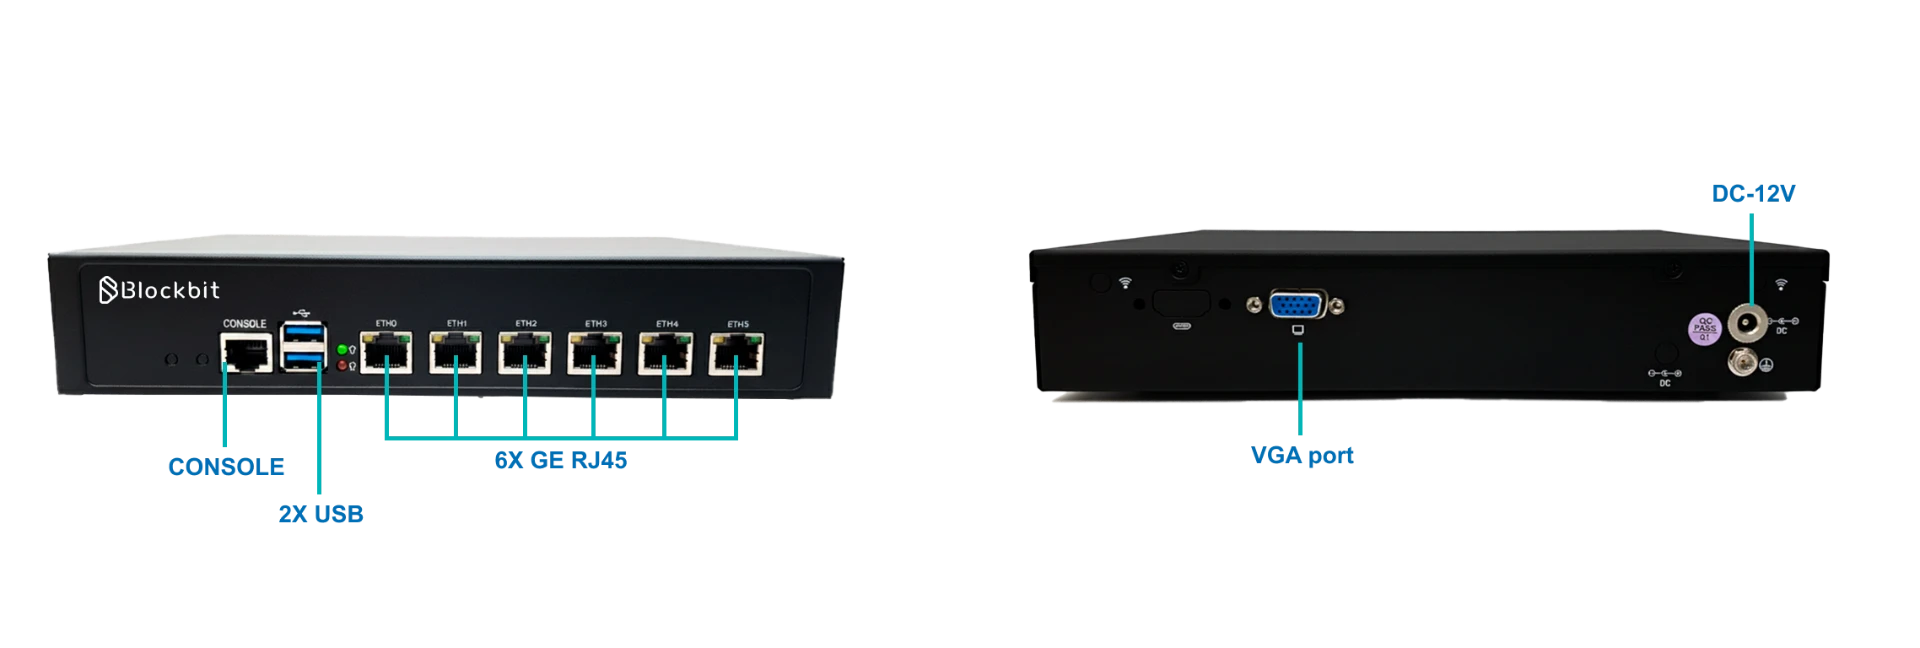
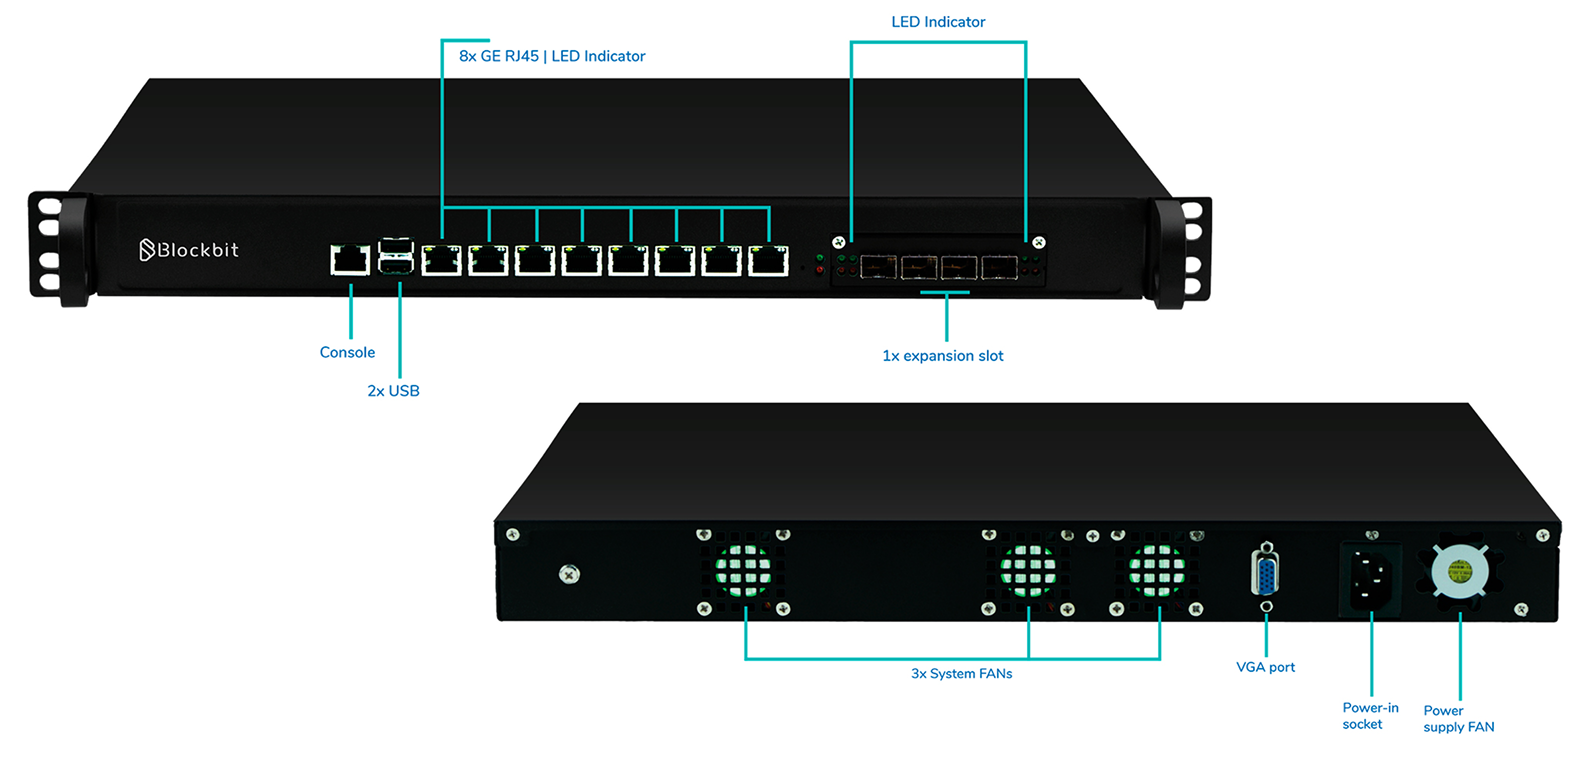
Appliance Blockbit BBX80 — vistas frontal y trasera
BBX80 — Appliances Blockbit
Firewall Throughput (UDP)10 Gbps
Concurrent Connections6.000.000
New Connections Per Second45.000
NGFW Throughput (IMIX)850 Mbps
SSL Inspection Throughput700 Mbps
IPS Throughput1.3 Gbps
Application Control Throughput *1.3 Gbps
Threat Protection Throughput700 Mbps
Throughput VPN IPSEC (AES-256 + SHA256)2.0 Gbps
SSL VPN Throughput (AES-256)1.2 Gbps
Form FactorDesktop
Interfaces RJ45 1 GbE*
Interfaces RJ45 2.5 GbE4
Interfaces Fiber 1 GbE*
Interfaces Fiber 10 GbE*
Interfaces Fiber 25 GbE*
Interfaces Fiber 40 GbE*
Interfaces Fiber 100 GbE*
Local Storage64 GB
Redundant PSUs*
Opcionales
LTE 3G/4GSÍ (hasta 2 módems)
5G*
Wi-FiSÍ
Local Storage120 GB o 240 GB

* El rendimiento de Application Control utiliza la metodología basada en proxy (proxy based).

Los principales Part Numbers relacionados con este producto pertenecen a las siguientes familias: BBX80HW (Hardware), BBX80SW (Software), BBX80-SBX-XX (Suscripción), BBX80-MDX (Accesorios), BBXGSM-SVX-XX (Global Security Management), entre otros.

BBX90

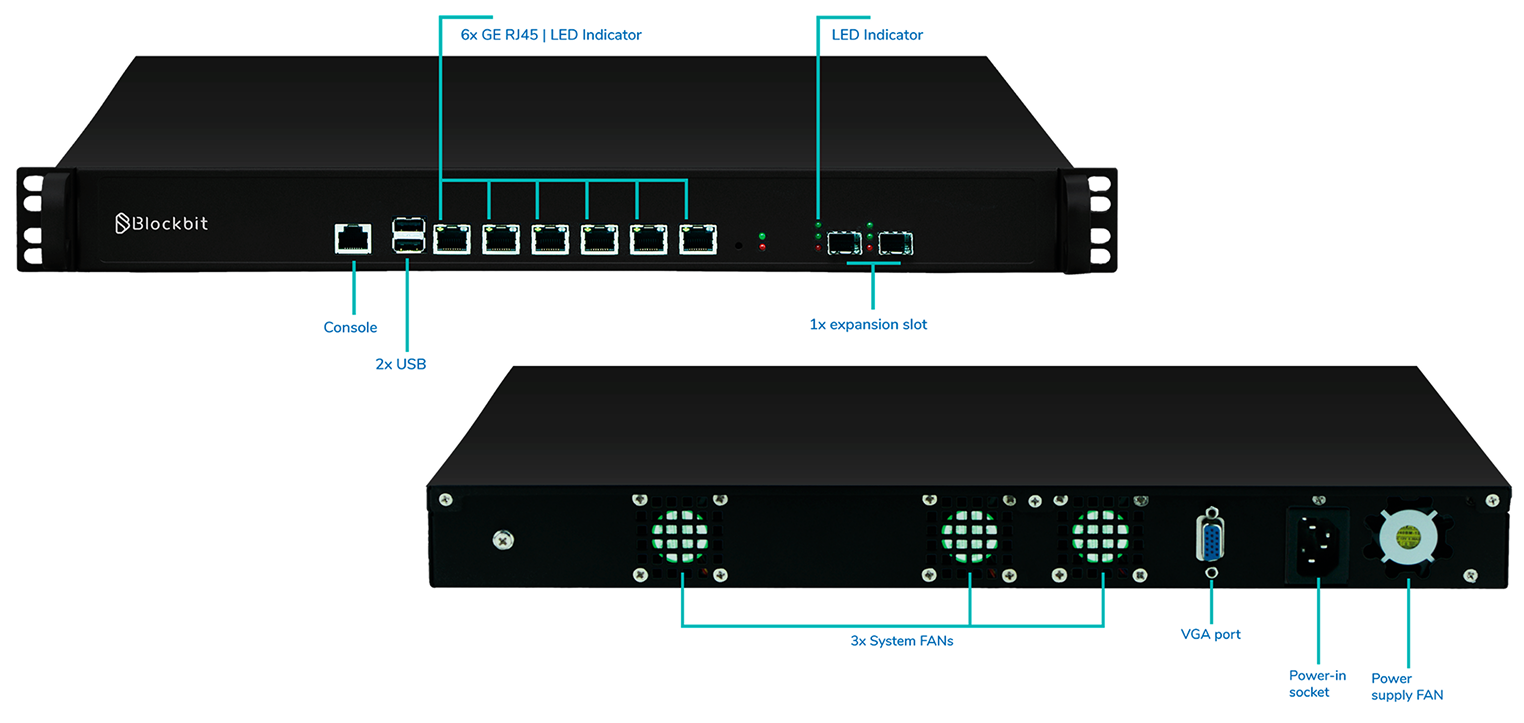
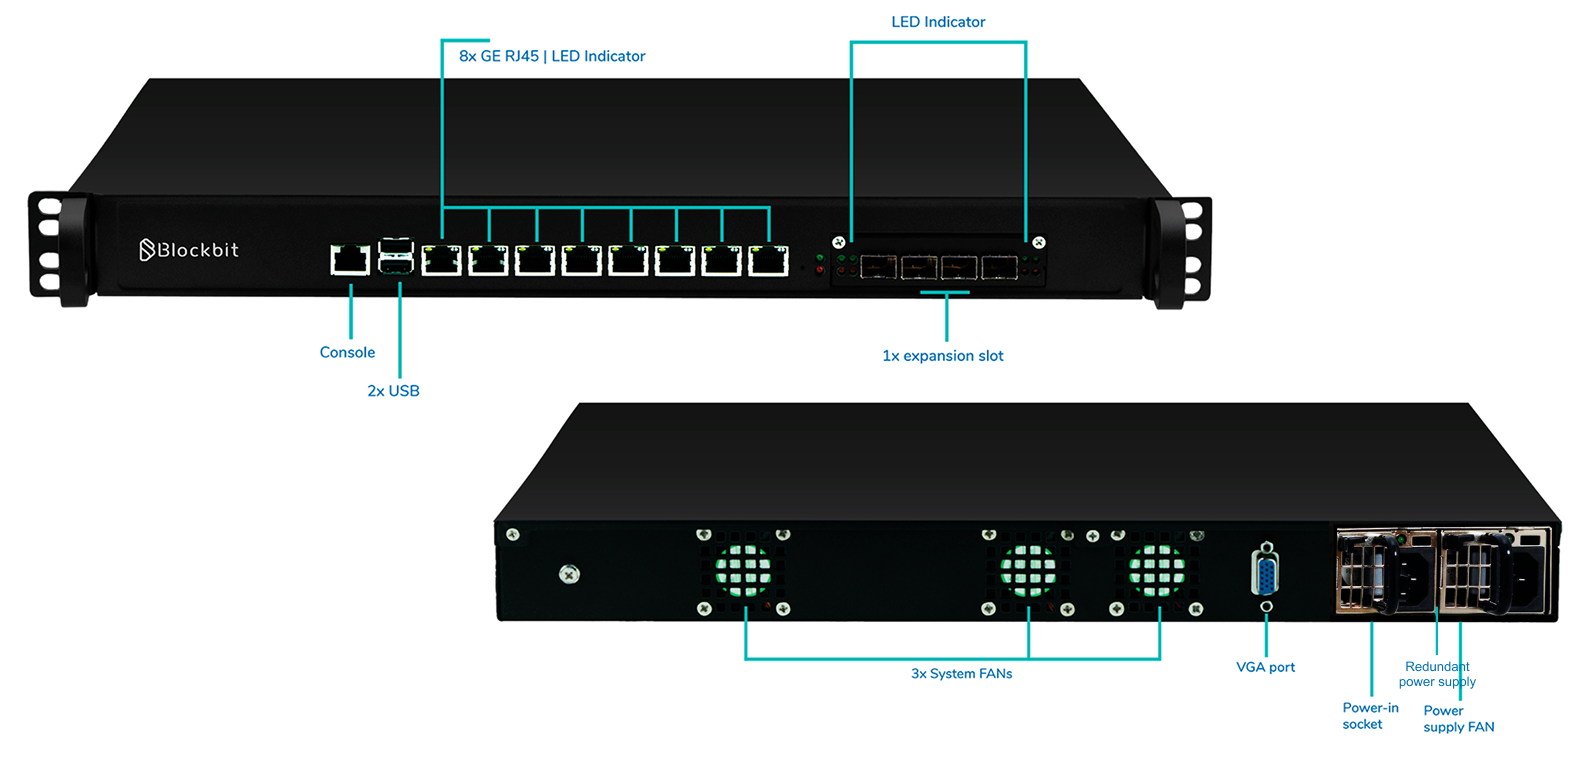
Appliance Blockbit BBX90 — vistas frontal y trasera
BBX90 — Appliances Blockbit
Firewall Throughput (UDP)15 Gbps
Concurrent Connections7.500.000
New Connections Per Second60.000
NGFW Throughput (IMIX)1.4 Gbps
SSL Inspection Throughput1.3 Gbps
IPS Throughput2.8 Gbps
Application Control Throughput *2.2 Gbps
Threat Protection Throughput1.5 Gbps
Throughput VPN IPSEC (AES-256 + SHA256)4.0 Gbps
SSL VPN Throughput (AES-256)1.8 Gbps
Form FactorDesktop / 1U Rack 19"
Interfaces RJ45 1 GbE*
Interfaces RJ45 2.5 GbE6
Interfaces Fiber 1 GbE*
Interfaces Fiber 10 GbE*
Interfaces Fiber 25 GbE*
Interfaces Fiber 40 GbE*
Interfaces Fiber 100 GbE*
Local Storage64 GB
Redundant PSUs*
Opcionales
LTE 3G/4GSÍ (hasta 2 módems)
5GSÍ
Wi-Fi*
Local Storage120 GB o 240 GB

* El rendimiento de Application Control utiliza la metodología basada en proxy (proxy based).

Los principais Part Numbers relacionados con este producto pertenecen a las siguientes familias: BBX90HW (Hardware), BBX90SW (Software), BBX90-SBX-XX (Suscripción), BBX90-MDX (Accesorios), BBXGSM-SVX-XX (Global Security Management), entre otros.

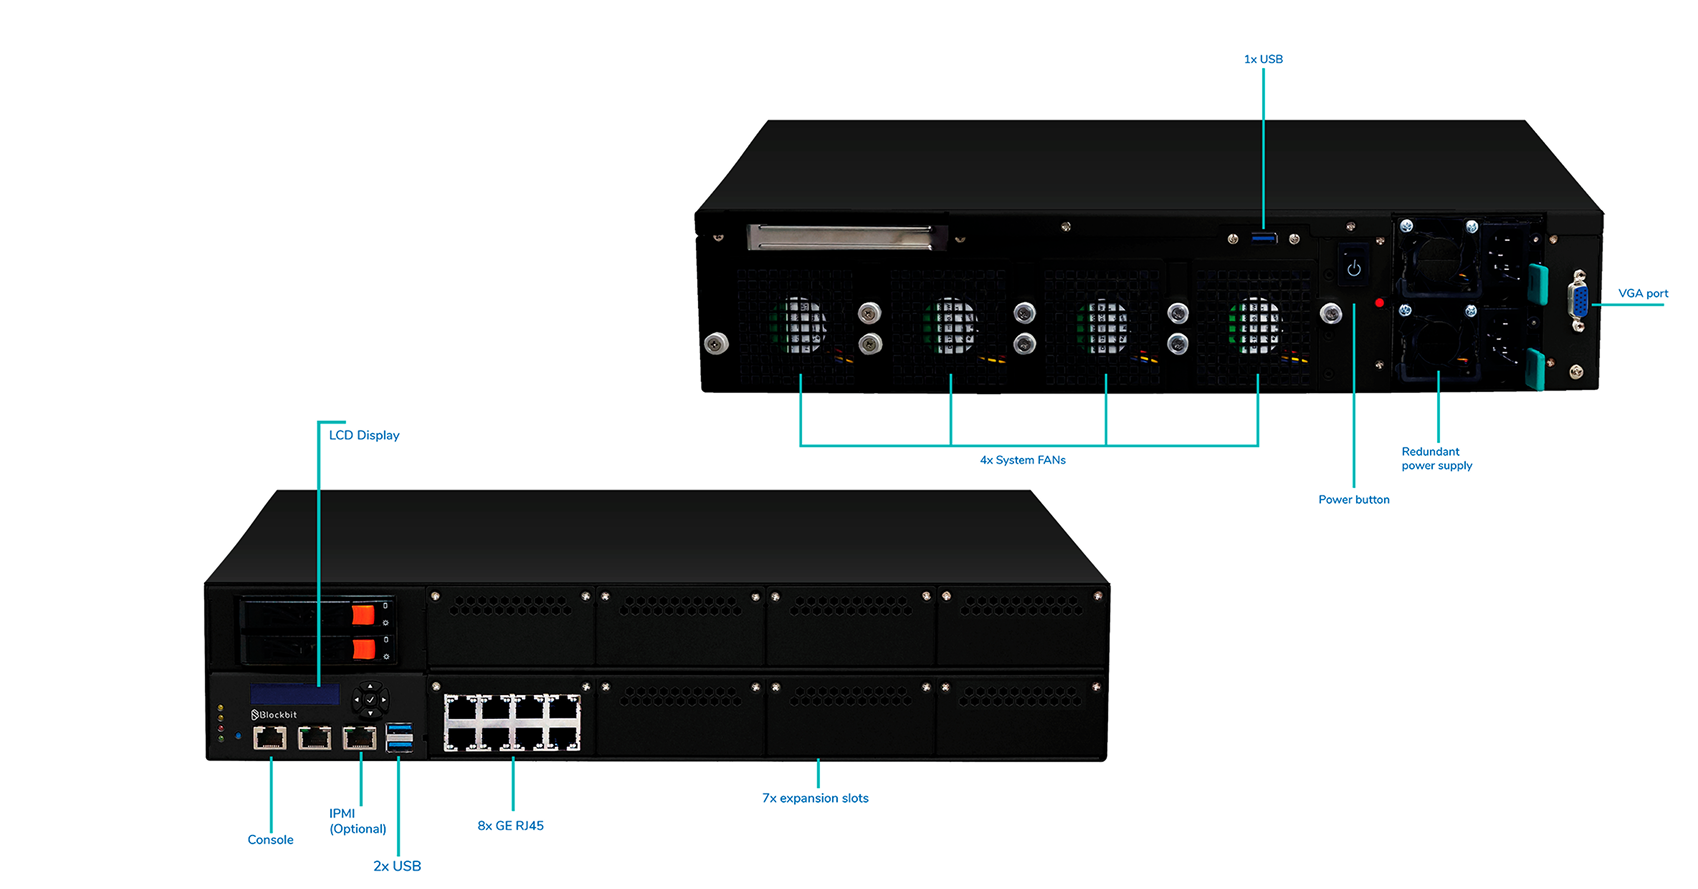
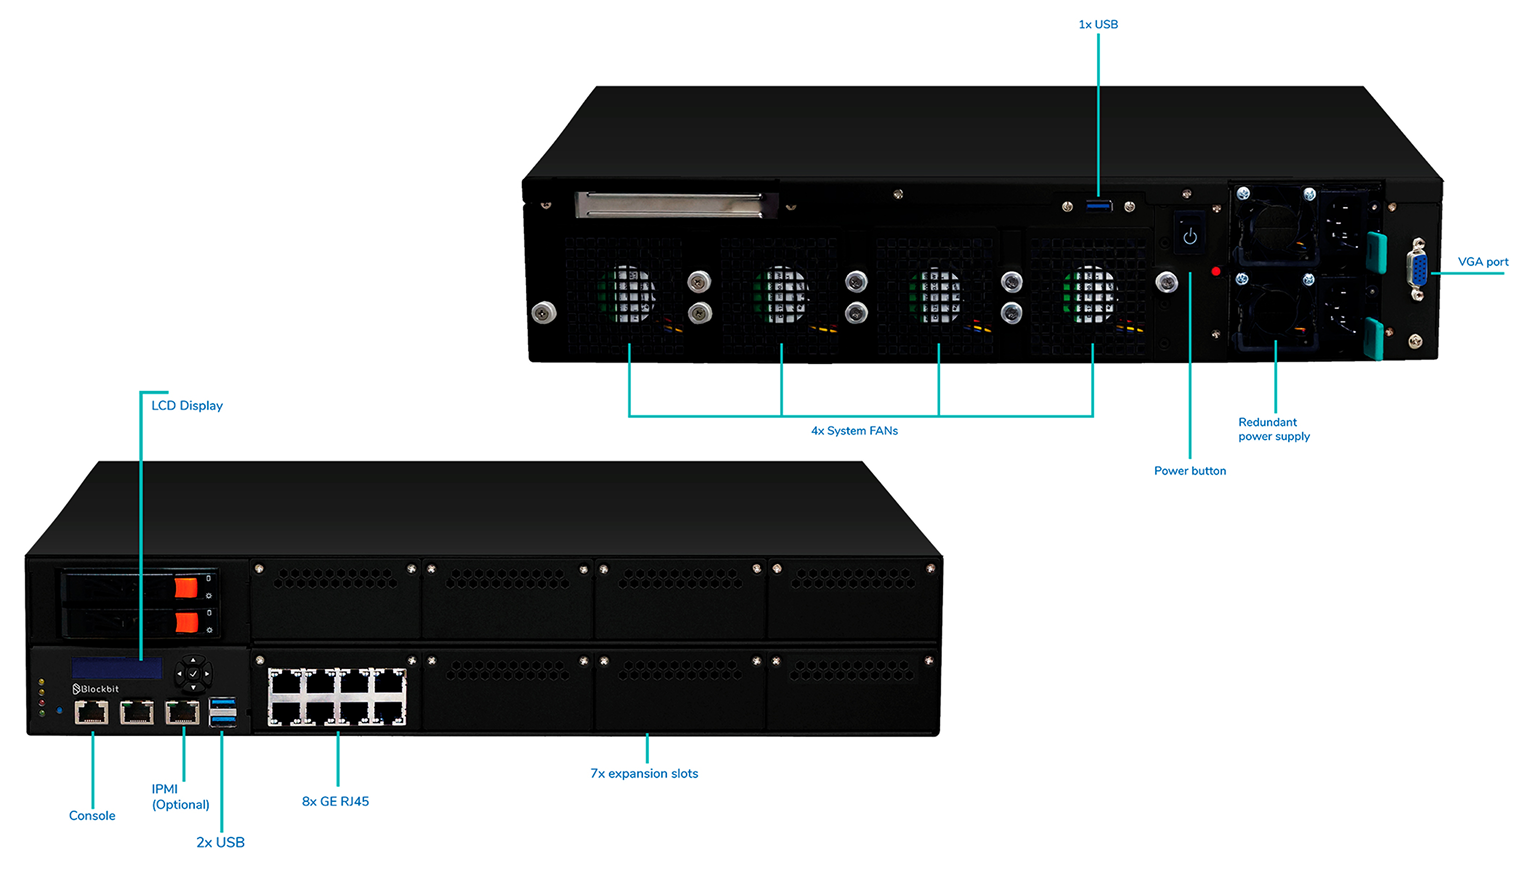
BBX180

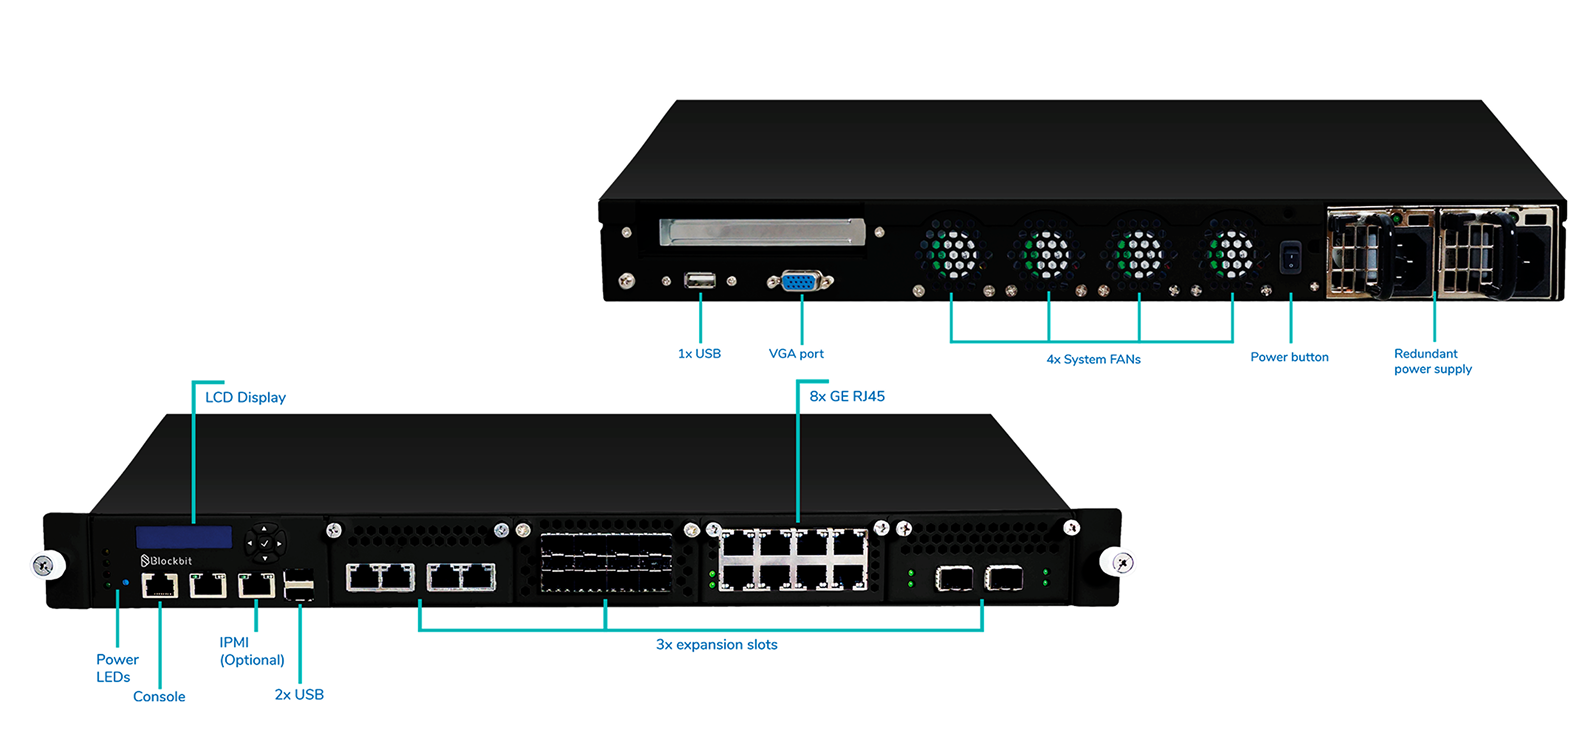
Appliance Blockbit BBX180 — vistas frontal y trasera
BBX180 — Appliances Blockbit
Firewall Throughput (UDP)15 Gbps
Concurrent Connections12.000.000
New Connections Per Second100.000
NGFW Throughput (IMIX)1.6 Gbps
SSL Inspection Throughput1.4 Gbps
IPS Throughput3.0 Gbps
Application Control Throughput *3.0 Gbps
Threat Protection Throughput1.8 Gbps
Throughput VPN IPSEC (AES-256 + SHA256)4.2 Gbps
SSL VPN Throughput (AES-256)2.7 Gbps
Form FactorDesktop / 1U Rack 19"
Interfaces RJ45 1 GbE*
Interfaces RJ45 2.5 GbE6
Interfaces Fiber 1 GbE*
Interfaces Fiber 10 GbE*
Interfaces Fiber 25 GbE*
Interfaces Fiber 40 GbE*
Interfaces Fiber 100 GbE*
Local Storage64 GB
Redundant PSUs*
Opcionales
LTE 3G/4GSÍ (hasta 2 módems)
5GSÍ
Wi-Fi*
Local Storage120 GB o 240 GB

* El rendimiento de Application Control utiliza la metodología basada en proxy (proxy based).

Los principales Part Numbers relacionados con este producto pertenecen a las siguientes familias: BBX180HW (Hardware), BBX180SW (Software), BBX180-SBX-XX (Suscripción), BBX180-MDX (Accesorios), BBXGSM-SVX-XX (Global Security Management), entre otros.

BBX200

Appliance Blockbit BBX200 — vistas frontal y trasera
BBX200 — Appliances Blockbit
Firewall Throughput (UDP)20 Gbps
Concurrent Connections8.200.000
New Connections Per Second90.000
NGFW Throughput (IMIX)2.5 Gbps
SSL Inspection Throughput2.0 Gbps
IPS Throughput3.0 Gbps
Application Control Throughput *3.0 Gbps
Threat Protection Throughput2.0 Gbps
Throughput VPN IPSEC (AES-256 + SHA256)4.3 Gbps
SSL VPN Throughput (AES-256)2.0 Gbps
Form Factor1U Rack 19"
Interfaces RJ45 1 GbE6 - 8 - 10 (Opcional)
Interfaces RJ45 2.5 GbE*
Interfaces Fiber 1 GbE2 - 4 (Opcional)
Interfaces Fiber 10 GbE2 - 4 (Opcional)
Interfaces Fiber 25 GbE*
Interfaces Fiber 40 GbE*
Interfaces Fiber 100 GbE*
Local Storage120 GB
Redundant PSUs*
Opcionales
LTE 3G/4G*
5G*
Wi-Fi*
Local Storage240 GB

* El rendimiento de Application Control utiliza la metodología basada en proxy (proxy based).

Los principales Part Numbers relacionados con este producto pertenecen a las siguientes familias: BBX200HW (Hardware), BBX200SW (Software), BBX200-SBX-XX (Suscripción), BBX200-MDX (Accesorios), BBXGSM-SVX-XX (Global Security Management), entre otros.

BBX500

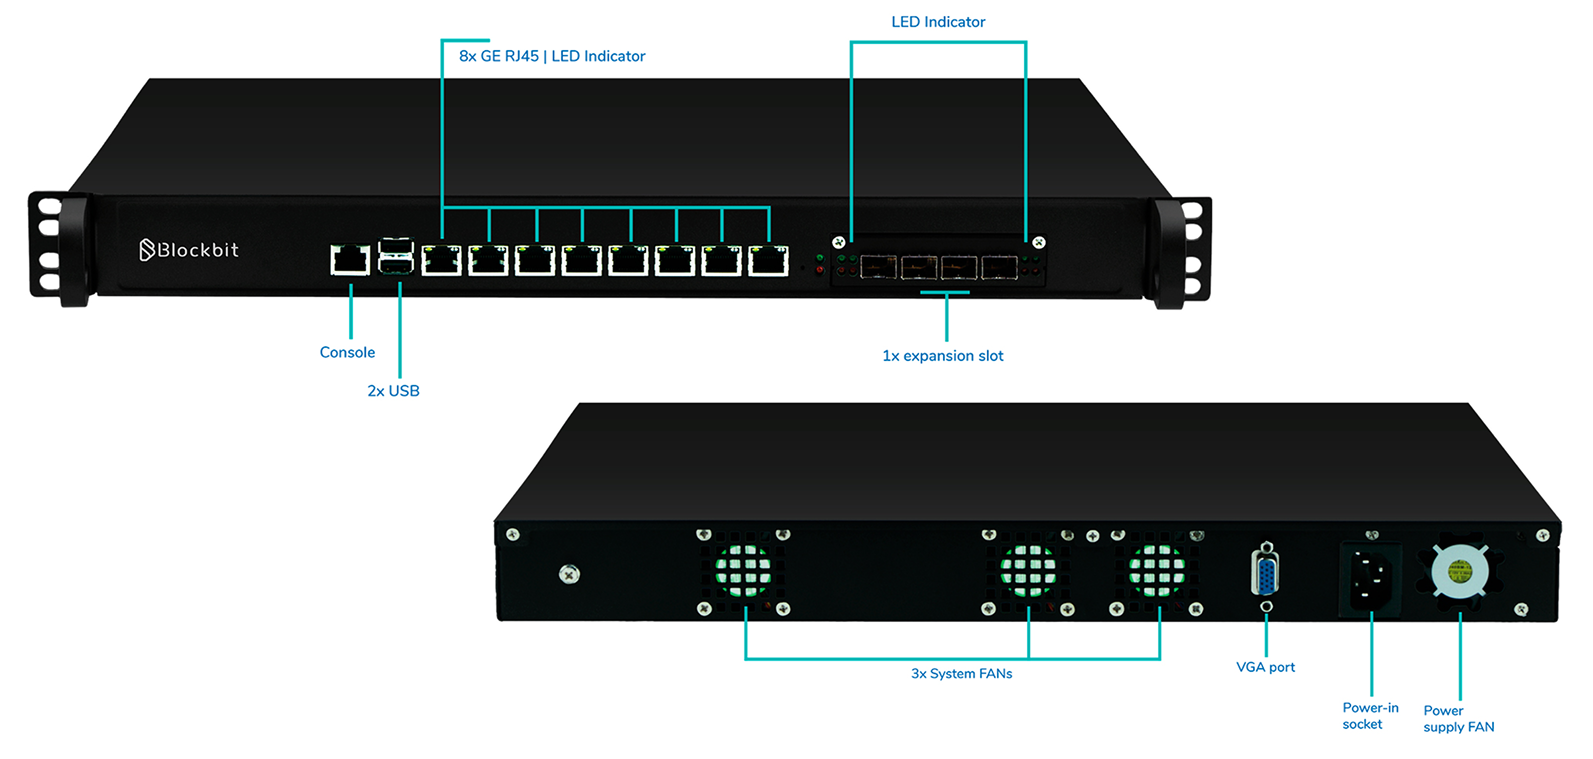
Appliance Blockbit BBX500 — vistas frontal y trasera
BBX500 — Appliances Blockbit
Firewall Throughput (UDP)30 Gbps
Concurrent Connections16.000.000
New Connections Per Second105.000
NGFW Throughput (IMIX)3.0 Gbps
SSL Inspection Throughput2.3 Gbps
IPS Throughput5.1 Gbps
Application Control Throughput *5.0 Gbps
Threat Protection Throughput2.5 Gbps
Throughput VPN IPSEC (AES-256 + SHA256)5.0 Gbps
SSL VPN Throughput (AES-256)2.0 Gbps
Form Factor1U Rack 19"
Interfaces RJ45 1 GbE8
Interfaces RJ45 2.5 GbE*
Interfaces Fiber 1 GbE4 (Opcional)
Interfaces Fiber 10 GbE4 (Opcional)
Interfaces Fiber 25 GbE*
Interfaces Fiber 40 GbE*
Interfaces Fiber 100 GbE*
Local Storage240 GB
Redundant PSUs*
Opcionales
LTE 3G/4G*
5G*
Wi-Fi*
Local Storage480 GB

* El rendimiento de Application Control utiliza la metodología basada en proxy (proxy based).

Los principales Part Numbers relacionados con este producto pertenecen a las siguientes familias: BBX500HW (Hardware), BBX500SW (Software), BBX500-SBX-XX (Suscripción), BBX500-MDX (Accesorios), BBXGSM-SVX-XX (Global Security Management), entre otros.

BBX700

Appliance Blockbit BBX700 — vistas frontal y trasera
BBX700 — Appliances Blockbit
Firewall Throughput (UDP)35 Gbps
Concurrent Connections20.000.000
New Connections Per Second120.000
NGFW Throughput (IMIX)3.6 Gbps
SSL Inspection Throughput2.5 Gbps
IPS Throughput6.0 Gbps
Application Control Throughput *6.0 Gbps
Threat Protection Throughput2.5 Gbps
Throughput VPN IPSEC (AES-256 + SHA256)6.0 Gbps
SSL VPN Throughput (AES-256)2.0 Gbps
Form Factor1U Rack 19"
Interfaces RJ45 1 GbE8
Interfaces RJ45 2.5 GbE*
Interfaces Fiber 1 GbE4 (Opcional)
Interfaces Fiber 10 GbE4 (Opcional)
Interfaces Fiber 25 GbE*
Interfaces Fiber 40 GbE*
Interfaces Fiber 100 GbE*
Local Storage240 GB
Redundant PSUs*
Opcionales
LTE 3G/4G*
5G*
Wi-Fi*
Local Storage480 GB

* El rendimiento de Application Control utiliza la metodología basada en proxy (proxy based).

Los principales Part Numbers relacionados con este producto pertenecen a las siguientes familias: BBX700HW (Hardware), BBX700SW (Software), BBX700-SBX-XX (Suscripción), BBX700-MDX (Accesorios), BBXGSM-SVX-XX (Global Security Management), entre otros.

BBX900

Appliance Blockbit BBX900 — vistas frontal y trasera
BBX900 — Appliances Blockbit
Firewall Throughput (UDP)40 Gbps
Concurrent Connections22.000.000
New Connections Per Second138.000
NGFW Throughput (IMIX)4.2 Gbps
SSL Inspection Throughput2.8 Gbps
IPS Throughput7.0 Gbps
Application Control Throughput *7.0 Gbps
Threat Protection Throughput3.0 Gbps
Throughput VPN IPSEC (AES-256 + SHA256)6.8 Gbps
SSL VPN Throughput (AES-256)2.5 Gbps
Form Factor1U Rack 19"
Interfaces RJ45 1 GbE8 - 10 - 12 (Opcional)
Interfaces RJ45 2.5 GbE*
Interfaces Fiber 1 GbE2 - 4 (Opcional)
Interfaces Fiber 10 GbE2 - 4 (Opcional)
Interfaces Fiber 25 GbE*
Interfaces Fiber 40 GbE*
Interfaces Fiber 100 GbE*
Local Storage240 GB
Redundant PSUs*
Opcionales
LTE 3G/4G*
5G*
Wi-Fi*
Local Storage480 GB

* El rendimiento de Application Control utiliza la metodología basada en proxy (proxy based).

Los principales Part Numbers relacionados con este producto pertenecen a las siguientes familias: BBX900HW (Hardware), BBX900SW (Software), BBX900-SBX-XX (Suscripción), BBX900-MDX (Accesorios), BBXGSM-SVX-XX (Global Security Management), entre otros.

BBX1200

Appliance Blockbit BBX1200 — vistas frontal y trasera
BBX1200 — Appliances Blockbit
Firewall Throughput (UDP)45 Gbps
Concurrent Connections23.000.000
New Connections Per Second180.000
NGFW Throughput (IMIX)5.6 Gbps
SSL Inspection Throughput4.0 Gbps
IPS Throughput10 Gbps
Application Control Throughput *9.5 Gbps
Threat Protection Throughput4.8 Gbps
Throughput VPN IPSEC (AES-256 + SHA256)9.1 Gbps
SSL VPN Throughput (AES-256)3.8 Gbps
Form Factor1U Rack 19"
Interfaces RJ45 1 GbE8 - 10 - 12 (Opcional)
Interfaces RJ45 2.5 GbE*
Interfaces Fiber 1 GbE2 - 4 (Opcional)
Interfaces Fiber 10 GbE2 - 4 (Opcional)
Interfaces Fiber 25 GbE*
Interfaces Fiber 40 GbE*
Interfaces Fiber 100 GbE*
Local Storage240 GB
Redundant PSUsSÍ
Opcionales
LTE 3G/4G*
5G*
Wi-Fi*
Local Storage480 GB

* El rendimiento de Application Control utiliza la metodología basada en proxy (proxy based).

Los principales Part Numbers relacionados con este producto pertenecen a las siguientes familias: BBX1200HW (Hardware), BBX1200SW (Software), BBX1200-SBX-XX (Suscripción), BBX1200-MDX (Accesorios), BBXGSM-SVX-XX (Global Security Management), entre otros.

BBX1500

Appliance Blockbit BBX1500 — vistas frontal y trasera
BBX1500 — Appliances Blockbit
Firewall Throughput (UDP)65 Gbps
Concurrent Connections25.000.000
New Connections Per Second200.000
NGFW Throughput (IMIX)6.5 Gbps
SSL Inspection Throughput5.5 Gbps
IPS Throughput12 Gbps
Application Control Throughput *10 Gbps
Threat Protection Throughput5.5 Gbps
Throughput VPN IPSEC (AES-256 + SHA256)10 Gbps
SSL VPN Throughput (AES-256)5.0 Gbps
Form Factor1U Rack 19"
Interfaces RJ45 1 GbE8 - 20 (Opcional)
Interfaces RJ45 2.5 GbE*
Interfaces Fiber 1 GbE20 (Opcional)
Interfaces Fiber 10 GbE8 (Opcional)
Interfaces Fiber 25 GbE4 (Opcional)
Interfaces Fiber 40 GbE4 (Opcional)
Interfaces Fiber 100 GbE*
Local Storage480 GB
PSU redundantes, hot-swap y de carga compartidaSÍ
Opcionales
LTE 3G/4G*
5G*
Wi-Fi*
Local Storage1 TB

* El rendimiento de Application Control utiliza la metodología basada en proxy (proxy based).

Los principales Part Numbers relacionados con este producto pertenecen a las siguientes familias: BBX1500HW (Hardware), BBX1500SW (Software), BBX1500-SBX-XX (Suscripción), BBX1500-MDX (Accesorios), BBXGSM-SVX-XX (Global Security Management), entre otros.

BBX1800

Appliance Blockbit BBX1800 — vistas frontal y trasera
BBX1800 — Appliances Blockbit
Firewall Throughput (UDP)90 Gbps
Concurrent Connections25.000.000
New Connections Per Second250.000
NGFW Throughput (IMIX)12 Gbps
SSL Inspection Throughput8.0 Gbps
IPS Throughput15 Gbps
Application Control Throughput *13 Gbps
Threat Protection Throughput8.0 Gbps
Throughput VPN IPSEC (AES-256 + SHA256)20 Gbps
SSL VPN Throughput (AES-256)10 Gbps
Form Factor1U Rack 19"
Interfaces RJ45 1 GbE*
Interfaces RJ45 2.5 GbE8 - 16 (Opcional)
Interfaces Fiber 1 GbE2 - 6 - 10 (Opcional)
Interfaces Fiber 10 GbE2 - 6 - 10 (Opcional)
Interfaces Fiber 25 GbE2 (Opcional)
Interfaces Fiber 40 GbE2 (Opcional)
Interfaces Fiber 100 GbE2 (Opcional)
Local Storage480 GB
PSU redundantes, hot-swap y de carga compartidaSÍ
Opcionales
LTE 3G/4G*
5G*
Wi-Fi*
Local Storage1 TB

* El rendimiento de Application Control utiliza la metodología basada en proxy (proxy based).

Los principales Part Numbers relacionados con este producto pertenecen a las siguientes familias: BBX1800HW (Hardware), BBX1800SW (Software), BBX1800-SBX-XX (Suscripción), BBX1800-MDX (Accesorios), BBXGSM-SVX-XX (Global Security Management), entre otros.

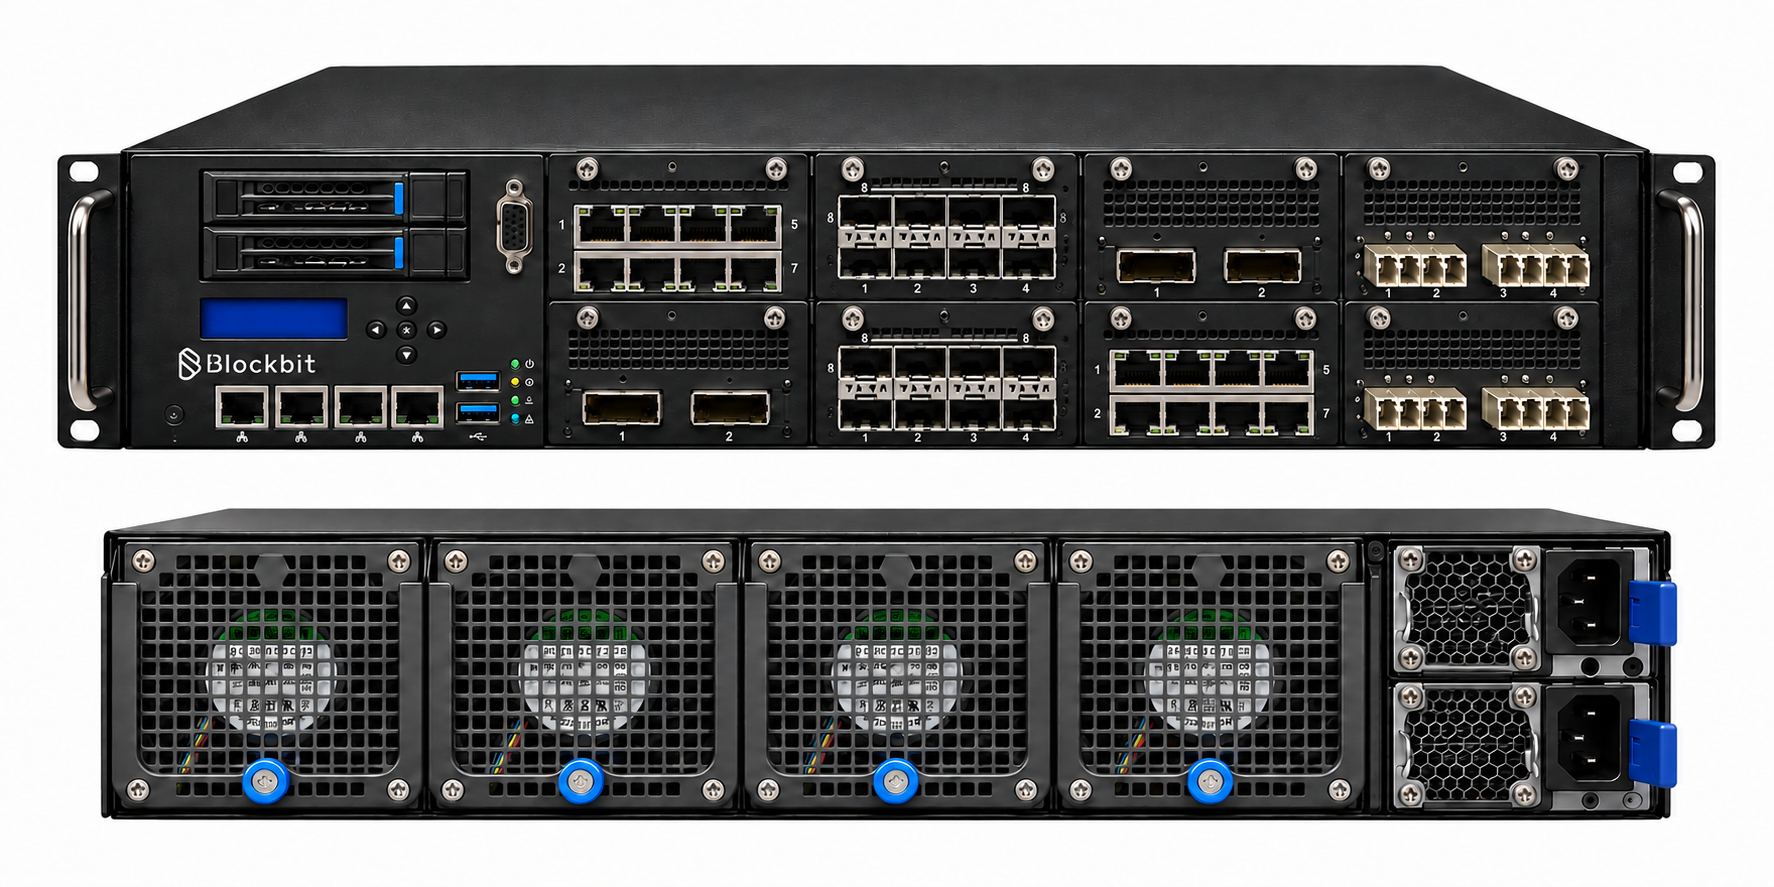
BBX3000

Appliance Blockbit BBX3000 — vistas frontal y trasera
BBX3000 — Appliances Blockbit
Firewall Throughput (UDP)240 Gbps
Concurrent Connections30.000.000
New Connections Per Second300.000
NGFW Throughput (IMIX)13 Gbps
SSL Inspection Throughput10 Gbps
IPS Throughput15 Gbps
Application Control Throughput *15 Gbps
Threat Protection Throughput10 Gbps
Throughput VPN IPSEC (AES-256 + SHA256)55 Gbps
SSL VPN Throughput (AES-256)8.0 Gbps
Form Factor2U Rack 19"
Interfaces RJ45 1 GbE8 - 64 (Opcional)
Interfaces RJ45 2.5 GbE8 - 64 (Opcional)
Interfaces Fiber 1 GbE32 (Opcional)
Interfaces Fiber 10 GbE32 (Opcional)
Interfaces Fiber 25 GbE24 (Opcional)
Interfaces Fiber 40 GbE8 (Opcional)
Interfaces Fiber 100 GbE8 (Opcional)
Local Storage1 TB
PSU redundantes, hot-swap y de carga compartidaSÍ
Opcionales
LTE 3G/4G*
5G*
Wi-Fi*
Local Storage2x 1 TB RAID 0,1 o 2 TB
BMC/IPMISÍ

* El rendimiento de Application Control utiliza la metodología basada en proxy (proxy based).

Los principais Part Numbers relacionados con este producto pertenecen a las siguientes familias: BBX3000HW (Hardware), BBX3000SW (Software), BBX3000-SBX-XX (Suscripción), BBX3000-MDX (Accesorios), BBXGSM-SVX-XX (Global Security Management), entre otros.

BBX3200

Appliance Blockbit BBX3200 — vistas frontal y trasera
BBX3200 — Appliances Blockbit
Firewall Throughput (UDP)300 Gbps
Concurrent Connections30.000.000
New Connections Per Second375.000
NGFW Throughput (IMIX)16 Gbps
SSL Inspection Throughput12.5 Gbps
IPS Throughput18.5 Gbps
Application Control Throughput *18.5 Gbps
Threat Protection Throughput12.5 Gbps
Throughput VPN IPSEC (AES-256 + SHA256)68 Gbps
SSL VPN Throughput (AES-256)10 Gbps
Form Factor2U Rack 19"
Interfaces RJ45 1 GbE8 - 64 (Opcional)
Interfaces RJ45 2.5 GbE8 - 64 (Opcional)
Interfaces Fiber 1 GbE8 - 64 (Opcional)
Interfaces Fiber 10 GbE32 (Opcional)
Interfaces Fiber 25 GbE24 (Opcional)
Interfaces Fiber 40 GbE8 (Opcional)
Interfaces Fiber 100 GbE8 (Opcional)
Local Storage1 TB
PSU redundantes, hot-swap y de carga compartidaSÍ
Opcionales
LTE 3G/4G*
5G*
Wi-Fi*
Local Storage2x 1 TB RAID 0,1 o 2 TB
BMC/IPMI(Opcional)

* El rendimiento de Application Control utiliza la metodología basada en proxy (proxy based).

Los principales Part Numbers relacionados con este producto pertenecen a las siguientes familias: BBX3200HW (Hardware), BBX3200SW (Software), BBX3200-SBX-XX (Suscripción), BBX3200-MDX (Accesorios), BBXGSM-SVX-XX (Global Security Management), entre otros.

BBX3600

Appliance Blockbit BBX3600 — vistas frontal y trasera
BBX3600 — Appliances Blockbit
Firewall Throughput (UDP)240 Gbps
Concurrent Connections45.000.000
New Connections Per Second400.000
NGFW Throughput (IMIX)20 Gbps
SSL Inspection Throughput12 Gbps
IPS Throughput18 Gbps
Application Control Throughput *18 Gbps
Threat Protection Throughput12 Gbps
Throughput VPN IPSEC (AES-256 + SHA256)55 Gbps
SSL VPN Throughput (AES-256)10 Gbps
Form Factor2U Rack 19"
Interfaces RJ45 1 GbE8 - 64 (Opcional)
Interfaces RJ45 2.5 GbE8 - 64 (Opcional)
Interfaces Fiber 1 GbE32 (Opcional)
Interfaces Fiber 10 GbE32 (Opcional)
Interfaces Fiber 25 GbE24 (Opcional)
Interfaces Fiber 40 GbE8 (Opcional)
Interfaces Fiber 100 GbE8 (Opcional)
Local Storage1 TB
PSU redundantes, hot-swap y de carga compartidaSÍ
Opcionales
LTE 3G/4G*
5G*
Wi-Fi*
Local Storage2x 1 TB RAID 0,1 o 2 TB
BMC/IPMISÍ

* El rendimiento de Application Control utiliza la metodología basada en proxy (proxy based).

Los principales Part Numbers relacionados con este producto pertenecen a las siguientes familias: BBX3600HW (Hardware), BBX3600SW (Software), BBX3600-SBX-XX (Suscripción), BBX3600-MDX (Accesorios), BBXGSM-SVX-XX (Global Security Management), entre otros.

BBX3800

Appliance Blockbit BBX3800 — vistas frontal y trasera
BBX3800 — Appliances Blockbit
Firewall Throughput (UDP)300 Gbps
Concurrent Connections45.000.000
New Connections Per Second500.000
NGFW Throughput (IMIX)25 Gbps
SSL Inspection Throughput15 Gbps
IPS Throughput22.5 Gbps
Application Control Throughput *22.5 Gbps
Threat Protection Throughput15 Gbps
Throughput VPN IPSEC (AES-256 + SHA256)68 Gbps
SSL VPN Throughput (AES-256)12.5 Gbps
Form Factor2U Rack 19"
Interfaces RJ45 1 GbE8 - 64 (Opcional)
Interfaces RJ45 2.5 GbE8 - 64 (Opcional)
Interfaces Fiber 1 GbE8 - 64 (Opcional)
Interfaces Fiber 10 GbE32 (Opcional)
Interfaces Fiber 25 GbE24 (Opcional)
Interfaces Fiber 40 GbE8 (Opcional)
Interfaces Fiber 100 GbE8 (Opcional)
Local Storage1 TB
PSU redundantes, hot-swap y de carga compartidaSÍ
Opcionales
LTE 3G/4G*
5G*
Wi-Fi*
Local Storage2x 1 TB RAID 0,1 o 2 TB
BMC/IPMI(Opcional)

* El rendimiento de Application Control utiliza la metodología basada en proxy (proxy based).

Los principales Part Numbers relacionados con este producto pertenecen a las siguientes familias: BBX3800HW (Hardware), BBX3800SW (Software), BBX3800-SBX-XX (Suscripción), BBX3800-MDX (Accesorios), BBXGSM-SVX-XX (Global Security Management), entre otros.

BBX4200

Appliance Blockbit BBX4200 — vistas frontal y trasera
BBX4200 — Appliances Blockbit
Firewall Throughput (UDP)240 Gbps
Concurrent Connections55.000.000
New Connections Per Second520.000
NGFW Throughput (IMIX)26 Gbps
SSL Inspection Throughput14 Gbps
IPS Throughput23 Gbps
Application Control Throughput *25 Gbps
Threat Protection Throughput14 Gbps
Throughput VPN IPSEC (AES-256 + SHA256)55 Gbps
SSL VPN Throughput (AES-256)12 Gbps
Form Factor2U Rack 19"
Interfaces RJ45 1 GbE8 - 64 (Opcional)
Interfaces RJ45 2.5 GbE8 - 64 (Opcional)
Interfaces Fiber 1 GbE32 (Opcional)
Interfaces Fiber 10 GbE32 (Opcional)
Interfaces Fiber 25 GbE24 (Opcional)
Interfaces Fiber 40 GbE8 (Opcional)
Interfaces Fiber 100 GbE8 (Opcional)
Local Storage1 TB
PSU redundantes, hot-swap y de carga compartidaSÍ
Opcionales
LTE 3G/4G*
5G*
Wi-Fi*
Local Storage2x 1 TB RAID 0,1 o 2 TB
BMC/IPMISÍ

* El rendimiento de Application Control utiliza la metodología basada en proxy (proxy based).

Los principales Part Numbers relacionados con este producto pertenecen a las siguientes familias: BBX4200HW (Hardware), BBX4200SW (Software), BBX4200-SBX-XX (Suscripción), BBX4200-MDX (Accesorios), BBXGSM-SVX-XX (Global Security Management), entre otros.

BBX4400

Appliance Blockbit BBX4400 — vistas frontal y trasera
BBX4400 — Appliances Blockbit
Firewall Throughput (UDP)300 Gbps
Concurrent Connections55.000.000
New Connections Per Second650.000
NGFW Throughput (IMIX)32 Gbps
SSL Inspection Throughput17.5 Gbps
IPS Throughput28.5 Gbps
Application Control Throughput *31 Gbps
Threat Protection Throughput17.5 Gbps
Throughput VPN IPSEC (AES-256 + SHA256)68 Gbps
SSL VPN Throughput (AES-256)15 Gbps
Form Factor2U Rack 19"
Interfaces RJ45 1 GbE8 - 64 (Opcional)
Interfaces RJ45 2.5 GbE8 - 64 (Opcional)
Interfaces Fiber 1 GbE8 - 64 (Opcional)
Interfaces Fiber 10 GbE32 (Opcional)
Interfaces Fiber 25 GbE24 (Opcional)
Interfaces Fiber 40 GbE8 (Opcional)
Interfaces Fiber 100 GbE8 (Opcional)
Local Storage1 TB
PSU redundantes, hot-swap y de carga compartidaSÍ
Opcionales
LTE 3G/4G*
5G*
Wi-Fi*
Local Storage2x 1 TB RAID 0,1 o 2 TB
BMC/IPMI(Opcional)

* El rendimiento de Application Control utiliza la metodología basada en proxy (proxy based).

Los principales Part Numbers relacionados con este producto pertenecen a las siguientes familias: BBX4400HW (Hardware), BBX4400SW (Software), BBX4400-SBX-XX (Suscripción), BBX4400-MDX (Accesorios), BBXGSM-SVX-XX (Global Security Management), entre otros.

BBX5000

Appliance Blockbit BBX5000 — vistas frontal y trasera
BBX5000 — Appliances Blockbit
Firewall Throughput (UDP)240 Gbps
Concurrent Connections70.000.000
New Connections Per Second900.000
NGFW Throughput (IMIX)45 Gbps
SSL Inspection Throughput20 Gbps
IPS Throughput32 Gbps
Application Control Throughput *35 Gbps
Threat Protection Throughput20 Gbps
Throughput VPN IPSEC (AES-256 + SHA256)55 Gbps
SSL VPN Throughput (AES-256)16 Gbps
Form Factor2U Rack 19"
Interfaces RJ45 1 GbE8 - 64 (Opcional)
Interfaces RJ45 2.5 GbE8 - 64 (Opcional)
Interfaces Fiber 1 GbE32 (Opcional)
Interfaces Fiber 10 GbE32 (Opcional)
Interfaces Fiber 25 GbE24 (Opcional)
Interfaces Fiber 40 GbE8 (Opcional)
Interfaces Fiber 100 GbE8 (Opcional)
Local Storage1 TB
PSU redundantes, hot-swap y de carga compartidaSÍ
Opcionales
LTE 3G/4G*
5G*
Wi-Fi*
Local Storage2x 1 TB RAID 0,1 o 2 TB
BMC/IPMISÍ

* El rendimiento de Application Control utiliza la metodología basada en proxy (proxy based).

Los principales Part Numbers relacionados con este producto pertenecen a las siguientes familias: BBX5000HW (Hardware), BBX5000SW (Software), BBX5000-SBX-XX (Suscripción), BBX5000-MDX (Accesorios), BBXGSM-SVX-XX (Global Security Management), entre otros.

BBX5200

Appliance Blockbit BBX5200 — vistas frontal y trasera
BBX5200 — Appliances Blockbit
Firewall Throughput (UDP)300 Gbps
Concurrent Connections70.000.000
New Connections Per Second1.125.000
NGFW Throughput (IMIX)56 Gbps
SSL Inspection Throughput25 Gbps
IPS Throughput40 Gbps
Application Control Throughput *43.5 Gbps
Threat Protection Throughput25 Gbps
Throughput VPN IPSEC (AES-256 + SHA256)68 Gbps
SSL VPN Throughput (AES-256)20 Gbps
Form Factor2U Rack 19"
Interfaces RJ45 1 GbE8 - 64 (Opcional)
Interfaces RJ45 2.5 GbE8 - 64 (Opcional)
Interfaces Fiber 1 GbE32 (Opcional)
Interfaces Fiber 10 GbE32 (Opcional)
Interfaces Fiber 25 GbE24 (Opcional)
Interfaces Fiber 40 GbE8 (Opcional)
Interfaces Fiber 100 GbE8 (Opcional)
Local Storage1 TB
PSU redundantes, hot-swap y de carga compartidaSÍ
Opcionales
LTE 3G/4G*
5G*
Wi-Fi*
Local Storage2x 1 TB RAID 0,1 o 2 TB
BMC/IPMISÍ

* El rendimiento de Application Control utiliza la metodología basada en proxy (proxy based).

Los principales Part Numbers relacionados con este producto pertenecen a las siguientes familias: BBX5200HW (Hardware), BBX5200SW (Software), BBX5200-SBX-XX (Suscripción), BBX5200-MDX (Accesorios), BBXGSM-SVX-XX (Global Security Management), entre otros.

BBX6200

Appliance Blockbit BBX6200 — vistas frontal y trasera
BBX6200 — Appliances Blockbit
Firewall Throughput (UDP)350 Gbps
Concurrent Connections100.000.000
New Connections Per Second2.000.000
NGFW Throughput (IMIX)90 Gbps
SSL Inspection Throughput55 Gbps
IPS Throughput65 Gbps
Application Control Throughput *70 Gbps
Threat Protection Throughput42 Gbps
Throughput VPN IPSEC (AES-256 + SHA256)140 Gbps
SSL VPN Throughput (AES-256)32 Gbps
Form Factor2U Rack 19"
Interfaces RJ45 1 GbE8 - 64 (Opcional)
Interfaces RJ45 2.5 GbE8 - 64 (Opcional)
Interfaces Fiber 1 GbE32 (Opcional)
Interfaces Fiber 10 GbE32 (Opcional)
Interfaces Fiber 25 GbE24 (Opcional)
Interfaces Fiber 40 GbE8 (Opcional)
Interfaces Fiber 100 GbE8 (Opcional)
Local Storage1 TB
PSU redundantes, hot-swap y de carga compartidaSÍ
Opcionales
LTE 3G/4G*
5G*
Wi-Fi*
Local Storage2x 1 TB RAID 0,1 o 2 TB
BMC/IPMISÍ

* El rendimiento de Application Control utiliza la metodología basada en proxy (proxy based).

Los principales Part Numbers relacionados con este producto pertenecen a las siguientes familias: BBX6200HW (Hardware), BBX6200SW (Software), BBX6200-SBX-XX (Suscripción), BBX6200-MDX (Accesorios), BBXGSM-SVX-XX (Global Security Management), entre otros.

* El rendimiento de Application Control utiliza la metodología basada en proxy (proxy based).

Fotos meramente ilustrativas.

Sección

Opciones de despliegue

Hardware Appliance

  • Rendimiento máximo
  • Estabilidad garantizada
  • Instalación rápida
  • Indicadores LED para interfaz y fuentes de alimentación

Virtual Appliance

  • Mayor escalabilidad
  • Recuperación ante desastres más rápida
  • Optimización de la infraestructura

Cloud Instance

  • AWS, Oracle, Azure, Google e IBM
Sección

Especificaciones de los modelos de Virtual Appliance

Especificaciones de los modelos de Virtual Appliance
DescripciónOverall Throughput (UDP)NGFW Throughput (IMIX)
BBX507.2 Gbps510 Mbps
BBX8010 Gbps850 Mbps
BBX9015 Gbps1.4 Gbps
BBX18015 Gbps1.6 Gbps
BBX20020 Gbps2.5 Gbps
BBX50030 Gbps3.0 Gbps
BBX70035 Gbps3.6 Gbps
BBX90040 Gbps4.2 Gbps
BBX120045 Gbps5.6 Gbps
BBX150065 Gbps6.5 Gbps
BBX180090 Gbps12 Gbps
BBX3000240 Gbps13 Gbps
BBX3200300 Gbps16 Gbps
BBX3600240 Gbps20 Gbps
BBX3800300 Gbps25 Gbps
BBX4200240 Gbps26 Gbps
BBX4400300 Gbps32 Gbps
BBX5000240 Gbps45 Gbps
BBX5200300 Gbps56 Gbps
BBX6200350 Gbps90 Gbps
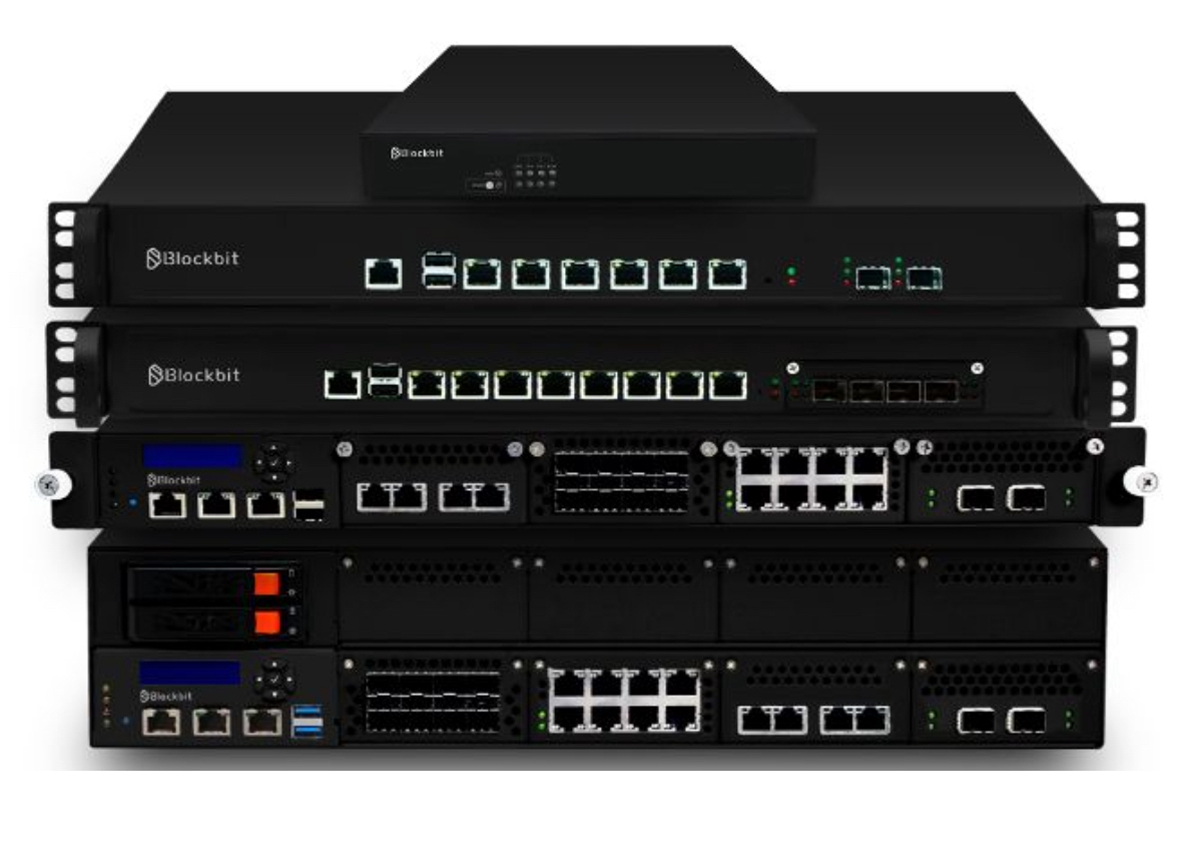
Familia de appliances Blockbit
Sección

Descripción técnica

Políticas de Seguridad

  • Soporta IPv4 e IPv6.
  • IP de origen/destino, puerto y protocolo.
  • Subred de origen/destino.
  • Por usuarios, grupos, IP, redes y zona (LAN, WAN, DMZ) y código de país (BR, EUA, etc.).
  • Control de aplicaciones, nombre, tipo, riesgo, por grupos estáticos y dinámicos.
  • Control de aplicaciones con Perfiles Inteligentes.
  • Filtrado:
    • Contenido web, aplicaciones web.
  • Perfiles de inspección: SSL, IPS, Threat Protection, Web Filter y Application Control (implementados en una única política y la modificación de un motor no afecta a los demás).
  • QoS (control de ancho de banda/priorización).
  • Múltiples servicios.
  • Editor de reglas de seguridad (políticas de filtrado) con posibilidad de programación.
  • Habilitar y deshabilitar logs.
  • Tipos de acción: permitir, denegar y rechazar.
  • Creación de políticas por usuarios o grupos basada en autenticación para todos los servicios (Firewall, VPN, IPS, Sandbox, Control de Aplicaciones y otros).
  • Simulador de tráfico, localizador y validador de políticas.
  • Detector de políticas conflictivas en el NGFW y en el GSM.
  • Bloqueo de archivos por extensión y permite la correcta identificación del archivo por su tipo MIME, incluso cuando se haya renombrado su extensión.
  • Permite la monitorización del tráfico de Internet sin bloquear el acceso a los usuarios.

Firewall

  • Política con opción de autenticación con posibilidad de habilitar o deshabilitar log.
  • NAT (SNAT y DNAT), 1:1, N:1, NAT64, NAT46, NAT44 y NAT66, PAT, NAT de origen y NAT de destino y simultáneamente.
  • NAT dinámico (Many-to-Many y Many-to-1).
  • NAT estático (1:1 y Many-to-Many) y bidireccional 1:1.
  • NAT 444 (CGNAT).
  • Seguridad:
    • Protección DoS (Denial Of Service) disponible en modo global y por política de seguridad, PortScan, Paquetes inválidos, ICMP Sweep y Brute Force.
    • Protección Flood (SYN, ICMP, UDP).
    • Protección Anti-spoofing mediante comprobación RPF (Reverse Path Forwarding).
    • ICMP (controles, transmisión, redireccionamiento).
    • PING (Echo/Request).
    • Reenvío de Multicast.
    • Source routing, Checksum, logs inválidos.
    • Flow Control para aplicaciones dinámicas.
    • Bloqueo de tráfico de protocolos en puertos personalizados.
    • Soporta objetos y reglas multicast.
    • TCP_be_liberal.
    • IP spoofing.
    • Protección contra ataques Man-in-the -Middle.
    • Controles de conexión TCP/UDP/ICMP/IP.
  • Admite modo transparente (capa 2), modo gateway (capa 3) y duplicación de puertos (port mirroring), incluso en modo mixto, con interfaces en capa 2 y capa 3 configuradas simultáneamente en diferentes interfaces físicas.
  • Soporta los protocolos de tiempo real.
  • Admite la distribución por GPO (SCCM) mediante AD de Microsoft del cliente de VPN.
  • Permite el control de acceso a internet por dominio, por ejemplo: gov.br, org.br, edu.br.
  • Consulta el servidor RADIUS integrado (NAS); si está autorizado, se entrega la dirección IP.
  • Permite limitar la cantidad máxima de paquetes por segundo en el firewall, evitando ataques distribuidos o anomalías de tráfico causadas por posibles malwares en la red.
  • Dispone de tecnología de firewall de tipo Stateful Inspection.

QoS - Calidad de servicio

  • Marcado de paquetes para priorización de tráfico (TOS y DSCP).
  • Cola de prioridad de menor prioridad a mayor prioridad.
  • Control de tráfico y garantía de ancho de banda por política (aplicaciones, usuarios o grupos de usuarios sincronizados con Windows AD o LDAP), zona de red, host específico u origen/destino.
  • Estadísticas en tiempo real para clases de QoS en la Interfaz de Gestión WEB.
  • Admite QoS para interfaces LAG.
  • Soporta la transmisión de paquetes sin modificación, con remarcado del valor DSCP y descarte de paquetes para tráfico que exceda el ancho de banda especificado.
  • Permite la modificación de valores DSCP.
  • Permite limitar individualmente el ancho de banda utilizado por programas de intercambio de archivos de tipo P2P.
  • Permite definir políticas de QoS con uso de hasta el 100% del ancho de banda disponible.
  • Colas jerárquicas (HTB) basadas en DiffServ (RFCs 2474, 2475, 2597 y 3260).

Web Cache y Proxy

  • Proxy transparente o explícito (puertos personalizados).
  • Soporte para servicios web (HTTP y HTTPS versiones 1.0, 1.1, 2.0 , FTP, POP3 y SMTP).
  • Configuración del tamaño de caché en disco y memoria.
  • Configuración de web cache en memoria y disco.
  • Habilitación de web cache de contenidos dinámicos (Facebook, Google Maps, MSN Video, Source forge Downloads, Windows Update, YouTube).
  • Excepción de caché, configurable mediante expresiones regulares.
  • Jerarquía de proxy con y sin autenticación.
  • Soporte a la integración de Antivirus HTTP a través de jerarquía de proxy.
  • Mensaje de bloqueo para el usuario final.
  • Soporta políticas por tiempo, horario y/o período (día, mes, año, día de la semana y hora). Soporta grupos de usuarios, IP, redes y/o zonas de seguridad.
  • Permite la integración con servidores de caché web externos.
  • Dispone de la capacidad de excluir URL específicas de la caché web, configurable mediante lista de palabras clave e incluyendo soporte para expresiones regulares.
  • Permite configurar el puerto del Proxy Explícito.

IPS - Sistema de Prevención de Intrusos

  • Detección y prevención de ataques e intrusiones basada en +100mil firmas agrupadas como Client (Aplicaciones) y Server (Servidores).
  • Admite la creación y subida de firmas personalizadas compatibles con el formato Snort, permitiendo definir con granularidad parámetros de flujo (estado y dirección de la sesión), servicios y puertos, patrones de contenido y expresiones regulares, offset y profundidad de inspección (length y depth) en el flujo de datos.
  • Niveles de impacto: bajo, medio y alto.
  • Protección contra amenazas en la capa de aplicación (Exploit conocidos, Shellcode, SQL Injection, Buffer overflow etc.).
  • Protección contra paquetes malformados.
  • Reconocimiento de patrones, análisis de protocolos y anomalías y bloqueo de vulnerabilidades.
  • Capacidad de reensamblaje del paquete tras el análisis para la identificación de ataques.
  • Límite de sesiones de origen (Source Session Limit) con TCP Reset para el cierre de la sesión.
  • Prevención DoS, DDoS (Flood, Scan, Session y Sweepe), PORTSCAN, Reconnaissance, Evasione e ICMP.
  • Atenuación de ataques DoS y DDoS (denegación de servicio).
  • Prevención contra ataques de tecnología P2P.
  • Prevención contra ataques de tipo Worm, Trojan, Backdoors, Portscans (detecta y bloquea el origen), IP Spoofing, SYN-ICMP-UDP flood y Spywares.
  • Prevención frente a anomalías de protocolos (HTTP, SMTP, POP, IMAP, Sendmail, NTP, NetBIOS, HTTPS, FTP, DNS, SMB, CIFS, RPC, RDP, CHARGEN, SSDP, SNMP, TCP highjacking, SSH y Telnet).
  • Prevención contra Botnet, DNS Poisoning y Scalation Privilege.
  • Bloqueo de SSH en puertos no estándar del protocolo y basado en el comportamiento a través de patrones.
  • Log de registro de las incidencias para cada tipo de ataque identificado.
  • Tráfico mal formado y cabeceras inválidas.
  • Actualización automática y periódica.
  • Decodifica múltiples formatos de Unicode.
  • Fragmentación y desfragmentación IP.
  • Políticas aplicadas en interfaces o zonas de seguridad.
  • Alarma vía correo electrónico o trap de SNMP.
  • Soporte de implementación inline en capa L2 (bridge/modo transparente) y capa L3 (firewall) y duplicación de puertos.
  • Soporta excepciones por IP registrada en las reglas.
  • Creación de Whitelist y Blacklist por IP (IPv4 e IPv6).
  • Permite activar o desactivar las firmas, o habilitarlas en modo de monitorización.
  • Permite analizar y generar logs, bloquea y envía a cuarentena la IP del atacante durante un período de tiempo.
  • Permite usar operadores de negación en la creación de firmas personalizadas de IPS, permitiendo la creación de excepciones con granularidad en las configuraciones.
  • Registra en la consola de monitorización la siguiente información sobre amenazas identificadas: el nombre de la firma o del ataque, aplicación, usuario, origen y destino de la comunicación, además de la acción llevada a cabo por el dispositivo.
  • Funcionalidad de detección de intrusiones basada en appliance.
  • Permite definir en la captura de paquetes por firmas de IPS el número de paquetes que se van a capturar o capturar el paquete que originó la alerta junto con su contexto, facilitando el análisis forense y la identificación de falsos positivos.
  • Dispone de alarmas en la consola de administración.
  • Capacidad de respuesta/logs activa ante ataques.
  • Perfiles de IPS inteligentes.
  • Referencia cruzada con CVE.
  • Detectar y prevenir ataques de DNS tunneling.
  • Motor de IPS stateful, basado en flujo, con reensamblado de paquetes y análisis continuo del stream de aplicación, lo que permite inspeccionar toda la sesión, sin limitación predefinida de tamaño más allá de los recursos de hardware disponibles.

Threat Protection

  • Antivirus y Anti-Malware con análisis en tiempo real.
  • HTTP, HTTPS, FTP, SMB, CIFS, POP3 y SMTP (nativo en la solución).
  • Protección contra aplicaciones no autorizadas.
  • Protección contra archivos con contraseña.
  • Cuarentena de antimalware.
  • Informe de archivos escaneados.
  • Identifica, clasifica y bloquea malware como troyanos, spyware, adware, keyloggers, hijackers, gusanos, virus, conexiones de tipo C&C (Command and Control) y Anti-bot (Botnet).
  • Permite el bloqueo por reputación de la dirección clasificada en 6 categorías: spam, reputation, malware, attacks, anonymous y abuse.
  • Actualización automática y periódica.
  • Antibot cuenta con un mecanismo de detección multicapa, utiliza reputación de DNS, URL e IP para identificar hosts infectados que realizan consultas a dominios maliciosos, además de detectar patrones de C&C y firmas de botnets.
  • Bloquea archivos por la extensión y también identifica por el tipo MIME (incluso si se cambia la extensión).
  • Inspección, detección y prevención basadas en flujo.
  • Acciones específicas para distintos códigos maliciosos.

SD-WAN

  • Soporte para múltiples perfiles de configuración y permite habilitar en cualquier interfaz WAN (DSL, MPLS, 3G/4G LTE) y Packet Duplication (PD), agregación con función de VPN, admite enrutamiento estático, dinámico (OSPF, BGP). IPv4/IPv6, admite NAT dinámico y de salida.
  • Definición de envío de tráfico por interfaz seleccionada, admite Policy Based Routing.
  • Failover, Load Balance, Spillover y Performance.
  • Monitorización de la disponibilidad del enlace y protección contra la degradación de los enlaces de datos.
  • Soporta balanceo de enlaces por hash de la IP de origen y destino, por peso con configuración del porcentaje y pudiendo utilizar de 2 a 9 enlaces.
  • Comprobación de fallos del enlace mediante protocolo TCP/UDP Echo, ICMP (ping) y HTTP.
  • Medición por consumo de ancho de banda, pérdida de paquetes, jitter, latencia, MOS (Mean Opinion Score), monitorización de varios destinos y en todas las interfaces, con más de 3 objetivos, pudiendo modificarse los valores de medición.
  • Enrutamiento basado en aplicaciones y políticas para múltiples rutas WAN, con bloqueo de app.
  • Failback del enlace personalizable de 1 a 100 y persistencia de enlaces.
  • Implementa balanceo de enlaces sin crear zonas ni utilizar instancias virtuales.
  • Enrutamiento por grupo en reglas de SD-WAN, balanceo de tráfico por sesión y paquetes.
  • LTE (3G/4G) utilización como link load balance y failover.
  • Permite utilizar VPN IPsec para interconectar sedes remotas.
  • Adapta las políticas SD-WAN según el ancho de banda.
  • Permite la modificación del tiempo de comprobación de los enlaces, configurándolo en segundos.
  • Permite la distribución del tráfico en función de la cantidad de conexiones o sesiones activas por enlace.
  • Permite el balanceo de tráfico según la definición de volumen.
  • Permite enrutar el tráfico basándose en las direcciones IP de origen y/o destino.

Secure Web Gateway

  • Las siguientes funcionalidades están basadas en appliance.
  • Filtro de contenido (sin NAT).
  • +88 categorías (incluidas Gobierno, Webmail, Instituciones de Salud, Noticias, Pornografía, Restaurantes, Redes Sociales, Deportes, Educación, Juegos; Compras), +52 millones de URL catalogadas, control de inicio de sesión por dominio en Google, integración con SafeSearch (búsqueda segura), Google, Bing y Yahoo, mensaje de bloqueo para el usuario final.
  • Inspección SSL con bloqueo de certificado inválido.
  • Integración con la inspección ATP y Windows AD / LDAP para identificación de usuarios y grupos.
  • Bloqueo de aplicaciones de redes sociales como: Aol Instant Messenger, Badoo, BaiduHi, Airtime, Blogger, Bold Chat, ChatON, China.com, Facebook, Flickr, FC2, Fring, Google Analytics, Google App, LinkedIn, Meetup, Skype, Tinder, Tuenti, X (antiguo Twitter), WhatsApp, WeChat y ZohoChat y aplicaciones de chat.
  • Bloqueo de archivos de tipo Office, Java y Javascript, Cookies, ActiveX, Multimedia, Imágenes.
  • Reconocimiento de aplicaciones – DPI (Deep Packet Inspection).
  • Identifica aplicaciones a través del protocolo SSL, HTTP, HTTPS o puertos de acceso no estándar.
  • Control por SNI basado en categoría.
  • Filtrado, categorización y reclasificación de sitios web por URL.
  • Autenticación de usuarios en directorio LDAP, LDAPS, Radius, TACACs+, SAML, Microsoft Active Directory, AzureAD y Google Workspace.
  • Bloqueo mediante la creación de filtros específicos con motor de búsqueda textual.
  • Listas personalizadas (whitelist y blacklist).
  • Captive Portal con inicio de sesión social (Facebook, X (antiguo Twitter), Google).
  • Cuotas de navegación por tiempo y/o volumen de tráfico.
  • Actualización programada y automática en modo transparente.
  • Reconocimiento de aplicaciones independientemente del puerto y protocolo.
  • Identifica el uso de tácticas evasivas para controlar aplicaciones que intentan usar conexiones cifradas (Skype/ red TOR).
  • Mensaje de bloqueo personalizable.
  • Reconocimiento de más de 8000 aplicaciones.
  • Cuenta con más de +24 categorías para la clasificación de aplicaciones.
  • Permite la monitorización del tráfico de aplicaciones sin bloqueo de acceso a los usuarios.
  • Las actualizaciones periódicas del producto se realizan sin interrumpir la ejecución de los servicios de control de aplicaciones y servicios de filtrado de contenido web.
  • Dispone de DNS Content Filter.
  • DNS Content Filter con integración con SafeSearch de buscadores (Google, Bing y Yahoo).
  • Soporte para técnicas de detección de programas de intercambio de archivos (peer-to-peer) y de mensajería instantánea, siendo compatible con: Yahoo! Messenger, MSN Messenger, ICQ, Telegram, Whatsapp, WeChat, Snapchat, BitTorrent, UTorrent, Vuze, eDonkey, GNUTella, Skype y Microsoft Teams.
  • Permite la diferenciación de tráficos P2P para diversos softwares (Bittorrent, emule y otros) con granularidad en el control de las aplicaciones.
  • Permite la diferenciación de tráficos de mensajería instantánea con granularidad en el control de las aplicaciones.
  • Posibilita la diferenciación de aplicaciones proxy con granularidad en el control de las aplicaciones.
  • Permite realizar la habilitación y el bloqueo de aplicaciones sin necesidad de habilitar puertos y protocolos.
  • Permite que el control de puertos se aplique a todas las aplicaciones.
  • Identifica aplicaciones mediante el análisis de comportamiento del tráfico, incluidos P2P y VOIP.
  • Descifra tráfico SSL para la inspección de payloads y la verificación de firmas de aplicaciones.
  • Permite el control de aplicaciones en todas las reglas de seguridad (IPv4 e IPv6).
  • Control de aplicaciones conocidas y desconocidas.
  • Permite la creación de firmas personalizadas para el reconocimiento de aplicaciones propietarias a través de la interfaz WEB, mediante el uso de expresiones regulares, sin necesidad de intervención del fabricante.
  • Permite la solicitud de inclusión de aplicaciones en la base de firmas de aplicaciones a través del fabricante.
  • Permite el envío de alertas cuando se produce el bloqueo de una aplicación.
  • Permite la creación de grupos estáticos y dinámicos de aplicaciones en función de características como nivel de riesgo, tecnología y categoría.

Interfaz WEB y CLI

  • Granularidad (perfiles de lectura y lectura/escritura, aplicación de configuraciones, etc.) de acceso de administrador en la Interfaz Web con sesiones simultáneas.
  • CLI (Interfaz de línea de comandos para gestión y diagnóstico mediante SSH y serie RS-232/RJ-45).
  • Interfaz web propia disponible en portugués, inglés y español accesible desde cualquier interfaz física del producto.
  • Gestión (LAN o WAN) mediante WEB (HTTPS por navegador) y SSHv2, utilizando claves criptográficas de un mínimo de 16bits.
  • Soporte de acceso a la consola web por HTTP y CLI por TELNET.
  • Permite modificar el puerto predeterminado para los accesos a la interfaz de administración mediante HTTP, HTTPS y CLI.

Zero-touch Provisioning

  • Aprovisionamiento automático asociado al número de serie del equipo.
  • Configura plantillas de seguridad y políticas IPv4/IPv6.

Autenticación

  • 2FA para autenticación de usuarios, VPN y administradores.
  • Local, Windows AD, LDAP, SSO Windows (single sign on vía Kerberos), WMI y SAML – autenticación unificada, SSO Linux (single sign on vía agente), X-Auth para servicios de VPN, autenticación en servidores Radius, RSSO (radius single sign on), identificador de complejidad de contraseña, Token ID, sesiones y aplicaciones basadas en TCP (HTTP, HTTPS, FTP y TELNET) /UDP/ICMP.
  • Integración con al menos 3 servidores WMI simultáneamente.
  • Soporte AD/LDAP, RADIUS, TACACS+ y SAML para usuarios de administración y usuarios de Firewall.
  • Sincronización de usuarios, grupos y hosts con servidores Windows AD y servidores LDAP con replicación de sesiones establecidas de los usuarios.
  • AAA (Authentication, Authorization y Accounting).
  • La identificación mediante la base de AD permite el uso de SSO, de forma que los usuarios no tengan que iniciar sesión nuevamente en la red para navegar a través del Firewall.
  • Soporta autenticación para Firewall y VPN: Tokens, RADIUS, TACACS+, LDAP, LDAPS, SAML, Microsoft Active Directory, AzureAD, Google Workspace y certificados digitales.
  • Control de acceso cifrado en paquetes para servidores de autenticación.
  • Soporte para múltiples administradores, con opción de bloqueo de cambios para evitar conflictos durante sesiones concurrentes.
  • Permite la sustitución de sesiones activas.

Redes e Interfaces

  • Interfaces:
  • Ethernet (con soporte para FEC - Forward Error Correction).
  • VLAN (IEEE 802.1q) hasta 4094 ID por interfaz.
  • VLAN Trunking con soporte de VLANs por enlace troncal.
  • VXLAN (Virtual eXtensible LAN) disponible para integraciones y uso avanzado.
  • Soporte WAN: ADSL/DSL, MPLS, LTE (3G/4G/5G).
  • Alias (Virtual IP).
  • Link aggregation.
  • Ethernet bonding (802.3ad) LACP.
  • VLAN en enlace agregado con soporte de hasta 4094 ID por LAG.
  • Enrutamiento dinámico: BGP4/BGP4+, OSPFv2/v3, RIPv1/v2 y PIM-SM/PIM-DM.
  • Soporte para IGMP v2 y v3.
  • Soporte para autenticación MD5 entre peers OSPF.
  • Soporte para múltiples procesos de enrutamiento OSPF independientes y simultáneos.
  • Admite OSPF graceful restart.
  • Soporte BFD (Bidirectional Forwarding Detection) para BGP.
  • Enrutamiento estático (IPv4 e IPv6) con soporte para ECMP.
  • Enrutamiento Multicast: soporta reglas y objetos.
  • Soporte nativo para IPv4 e IPv6.
  • DHCP (dynamic host configuration protocol) IPv4 e IPv6.
  • DHCP Relay, Server y Client.
  • Soporte de DHCP Option con valores de 1 a 250.
  • DNS recursivo.
  • Enrutamiento basado en políticas (PBR - Policy Based Routing o PBF – Policy Based Forwarding).
  • Soporta subinterfaces ethernet lógicas.
  • Muestra el estado operativo (activo/inactivo) de las interfaces de red.
  • Proxy ARP para la difusión de las direcciones IP utilizadas en NAT en la red local.
  • Soporte de ARP gratuito (gratuitous ARP) para la actualización de la caché ARP tras la creación/modificación de NAT.
  • Publicación automática de las IP virtuales (Alias/Virtual IP) de NAT en las interfaces LAN.

Monitorización

  • Soporte para el protocolo SNMP v1, v2 y v3, monitoriza el uso de CPU, memoria, espacio en disco, VPN, estado del clúster y violaciones de seguridad.
  • Rendimiento, conexiones simultáneas, lease de DHCP, usuarios autenticados y servicios habilitados o deshabilitados.
  • Notificaciones de sistema y de seguridad.
  • Ventana de visualización de eventos detallados.
  • Herramienta para el mantenimiento del disco y la monitorización del tráfico de red en tiempo real (Live Sessions y Trafic Monitor) con información de throughput y conexiones simultáneas.
  • Logs de eventos de seguridad y amenazas.
  • Permite la captura de tráfico y la descarga en formato PCAP.
  • Registro de usuarios en los eventos de autenticación, acceso, bloqueo y amenazas.

Filtro de datos

  • Dispone de una función capaz de identificar y prevenir la transferencia de diversos tipos de archivos (MS Office, PDF, etc.) identificados sobre aplicaciones (HTTP, HTTPS, FTP, SMTP).
  • Es capaz de identificar en la red de datos archivos comprimidos y aplicar políticas de uso sobre el contenido de estos tipos de archivo.
  • Admite la función antispam.
  • DLP (Data Loss Prevention).

Backup y Restore

  • Snapshot y backup del sistema cifrado.
  • Disaster Recovery (backup/restore) a través de la interfaz web.
  • Almacenamiento (para backup y guardado de logs).
  • NFS / DISK(HDD) / SSH / Flash (vía USB).
  • Backup Rotation en los almacenamientos con configuración del número de copias.
  • Programación de Backup de tipo Snapshot o de Sistema a través de la interfaz gráfica.

VPN IPSEC y VPN SSL

  • VPN Tunnel (LAN to LAN) / VPN Site-to-Site y Cliente-to-Site.
  • VPN RAS/SSL (remote access permite el acceso mediante cliente VPN o soporte directo en el puesto de trabajo sin cliente - interfaz web), es decir, puede utilizar la VPN SSL con o sin agente.
  • VPN SSL Portal vía HTTPS para accesos RDP, VNC, SSH, WEB y SMB (sin necesidad de utilizar JAVA), con conexión segura durante la sesión.
  • Cliente VPN compatible con Win7, 8,8.1, 10 y 11 (32 y 64 bits), Linux y MacOS, Android e IOS.
  • Autenticación.
  • Permite habilitar, deshabilitar, reiniciar y actualizar IKE, Gateways y túneles de VPN IPsec desde la interfaz gráfica.
  • Clave PSK (Pre-Shared Key) - XAuth (AD, LDAP local, RADIUS), certificado digital IKE P1, EAP (MSCHAPv2).
  • Permite establecer el túnel antes de la autenticación del usuario en el equipo, después de la autenticación o bajo demanda.
  • Autenticación nativa de VPN IPsec utilizando MD5, SHA-1, SHA-256, SHA-384, SHA-512 y AES-XCBC.
  • Alta disponibilidad.
  • FQDN Full (Quality Domain Name) y soporte DDNS.
  • NAT-T (encapsulación UDP e I/D (Dead Peer Detection).
  • Exchange mode IKEv1: Main mode o Aggressive Mode.
  • Soporte para datos comprimidos.
  • Protocolos:
    • IKEv1 e IKEv2 (en fase 1 y fase 2) y ESP.
    • Criptografía simétrica: AES128, 192 y 256, 3DES.
    • Cifrado asimétrico: DH - Diffie-Hellman (Group1, Group2, Group5, Group14, Group15, Group16, Group17, Group18, Group19, Group20, Group21, Group22, Group23, Group24, Group25, Group26, Group27, Group28, Group29, Group30, Group31 y Group 32).
    • RSA key generation.
  • Soporte Auto-Discovery VPN (AD-VPN), permite múltiples dispositivos (Spokes) con gateway centralizador (hub) y Site-to-Site, soporte para túneles de tipo (Site-to-Site, Full Mesh, Star).
  • Soporta los algoritmos RSA y Diffie-Hellman.
  • VPN SSL compatible con certificado digital X509 v3.
  • Admite la inclusión (enrollment) de autoridades de certificación mediante SCEP (Simple Certificate Enrollment Protocol).
  • Soporte para IP pública dinámica, enrutamiento RIPv2 y OSPFv3.
  • Soporte para certificados emitidos por una autoridad de certificación bajo el estándar ICP-Brasil.
  • Soporte para verificación de listas de revocación de certificados (CRL).
  • Soporte para múltiples hubs en topologías hub-spoke.
  • Admite el aislamiento de tráfico basado en servicios y destinos (IoT, Red Bancaria, Red de Invitados).
  • Funcionalidad VPN basada en appliance.
  • Compatibilidad con los algoritmos de cifrado: 3DES, AES128, AES256, AES GCM-128.
  • Dispone de funcionalidades de Auto-Discovery VPN (AD-VPN) capaces de permitir la creación de túneles dinámicos para múltiples dispositivos (spokes) con un gateway centralizador (hub).
  • La funcionalidad de AD-VPN admite los siguientes tipos de túneles: Full-Mesh, Site-to-Site y Star.
  • Soporte de configuración mediante Virtual interface en la configuración de túneles VPN site-to-site con SD-WAN Protection.
  • La solución no impone limitaciones lógicas o de licencias en cuanto al número de túneles VPN, ya sean de tipo site-to-site, acceso remoto (RAS), clientless, AD-VPN, entre otros.
  • La VPN client-to-site admite el establecimiento automático de la VPN en los protocolos ICMP o DNS (53/UDP), en caso de que el cliente remoto identifique que el puerto predeterminado está siendo bloqueado.
  • Dispone de una función para configurar varios túneles simultáneos en la VPN cliente-to-site, con optimización para el rendimiento del tráfico.
  • VPN SSL e IPSec (client-to-site) con Blockbit Client para Windows.
  • Permite asignar DNS en los clientes remotos de VPN.
  • Clientless VPN (IPSec y SSL) sin restricciones de players del mercado.
  • Gestión de certificados SSL (X.509).
  • Permite que todo el tráfico de los usuarios remotos de VPN se canalice hacia el túnel de VPN, impidiendo la comunicación directa con dispositivos locales como proxies.
  • Permite utilizar VPN IPSec para interconectar sedes remotas.
  • Cuenta con interoperabilidad con cualquier fabricante que utilice el estándar IPSec.
  • Permite crear políticas de control de aplicaciones, IPS, Antivirus, Anti-Spyware y Filtro de URL para el tráfico de los clientes remotos conectados.
  • Admite la distribución automática del agente VPN para equipos de escritorio y portátiles mediante GPO o descarga directa a través del portal.
  • Permite aplicar el código DiffServ al paquete ESP.
  • Soporte para aceleración de cifrado por hardware.

Logs e informes

  • Soporte Netflow / IPFIX.
  • Informes de log de sesión, autenticación y VPN, por dispositivo único o consolidado.
  • Creación de informes personalizables de tipo Analyzer (nativo en la herramienta) de los servicios de Firewall, Web Filter, Application Control, IPS, ATP, VPN y User Behavior (información de IP, sistema operativo del usuario, Hostname y clasificación de amenazas en estilo "top 10").
  • Syslog remoto para el envío de logs y exportación de logs mediante SCP; admite el envío de logs a través del protocolo SSL.
  • Exportación de informes en múltiples formatos (PDF, CEF, CSV, HTML).
  • Los eventos identifican el país de origen del ataque.
  • Los eventos registran cambios en el estado y la salud de los enlaces de SD-WAN.
  • Informes con histórico con monitorización del estado del enlace.
  • Generación de informes históricos por período.
  • Dispone de logs e informes de tiempo de navegación de sitios web.

H.A. (Alta disponibilidad)

  • Replicación de sesiones de firewall, autenticación de usuarios y sincronización de todas las configuraciones, secciones, certificados para inspección SSL, SA (Asociaciones de Seguridad) de VPN IPSsec y todas las firmas de ATP, Application Control, IPS y WEB Filter, entre los dispositivos primario y secundario para que el switch over sea transparente y rápido.
  • Monitorización de interfaces, en caso de fallo del enlace.
  • Sistema de Clúster High Availability (Activo-Pasivo/Activo-Activo, únicamente con equipos idénticos) con mantenimiento de las sesiones establecidas, distribución de tráfico, mantenimiento de la tabla de estados y balanceo de sesiones en múltiples zonas de disponibilidad.
  • La sincronización de los servidores se realiza a través de una interfaz exclusiva de Heartbeat.
  • En caso de fallo del equipo activo primario, el equipo secundario asume de forma transparente, sin impacto para el usuario ni pérdida de servicio.
  • Admite la persistencia de sesión de usuarios y conexiones establecidas entre los miembros de la Alta Disponibilidad.
  • El clúster opera en modo heartbeat sobre red IP, utilizando interfaces Ethernet que pueden conectarse a la infraestructura de switches o, de forma opcional, en conexión directa (cruzada), según la topología.
  • La solución no depende de conexión física directa entre los nodos del clúster, pudiendo formar y mantener el clúster exclusivamente a través de la infraestructura de red IP y switches del cliente, con soporte para LAG de hasta 3 puertos para redundancia y rendimiento.
  • El clúster soporta el funcionamiento entre sedes geográficamente distintas, siempre que exista una conectividad IP adecuada para el tráfico de sincronización (heartbeat).

Protección de aplicaciones web y API

  • Publicación segura de aplicaciones y servicios internos (Port Forwarding/DNAT) con inspecciones de seguridad dedicadas, configurables individualmente por regla de publicación.
  • Inspección SSL/TLS del tráfico entrante con el certificado del servicio publicado, mediante perfil de inspección SSL/WAF/WAAP aplicable a la regla de publicación y operando en modalidad de proxy inverso —concediendo al motor de prevención visibilidad completa del contenido de las peticiones HTTP/HTTPS cifradas (HTTPS, SMTPS, POPS e IMAPS).
  • Aplicación de perfil de IPS por regla de publicación, con política de inspección independiente para cada aplicación expuesta.
  • Threat Blocking por clases de amenaza en la propia regla de publicación: Abuse, Anonymizers, Attacks, Malware, Reputation y Spam.
  • Protección DoS por servicio publicado, con limitación de paquetes por segundo (Packet Rate) y tolerancia configurable a picos legítimos (Burst Rate).
  • Control de acceso a la aplicación publicada: requisito de autenticación por usuarios y grupos en la propia regla, listas de orígenes permitidos y bloqueados y ventanas de activación por horario y fecha.
  • Base de más de 100 mil firmas, con miles dedicadas a la protección de aplicaciones web y API (WAF/WAAP), organizadas en categorías específicas —sql, web_specific_apps, web_server, web_client, server-webapp y exploit, entre otras— con agrupación Client/Server, clasificación de severidad y referencias cruzadas con CVE.
  • Actualización continua y automática de la base de firmas de protección de aplicaciones web y API, con nuevas firmas publicadas por el laboratorio de inteligencia de Blockbit (Threat Signature Reports).
  • Cobertura de los principales vectores de ataque a aplicaciones web: inyección SQL, Cross-Site Scripting (XSS), CSRF, inyección de comandos y de objetos, path/directory traversal, inclusión local y remota de archivos (LFI/ RFI), lectura arbitraria de archivos, subida maliciosa de archivos y webshells, authentication bypass, buffer overflow y ejecución remota de código, cubriendo las principales vulnerabilidades identificadas en el OWASP Top 10.
  • Protección específica de API: explotación de endpoints REST y SOAP, deserialización insegura, SSRF (Server-Side Request Forgery), XXE (XML External Entity) y manipulación de tokens de autenticación (JWT).
  • Virtual patching continuo para vulnerabilidades recientes (CVE) de CMS, frameworks, servidores de aplicaciones y dispositivos expuestos, aplicado por el motor de IPS sin alteraciones en la aplicación protegida.
  • Creación de firmas personalizadas en la interfaz web, con granularidad de flujo (estado y dirección), servicios y puertos, patrones de contenido y expresiones regulares, offset y profundidad, permitiendo el blindaje inmediato de aplicaciones internas (virtual patching bajo demanda).
  • Acción granular por firma —habilitación, bloqueo y cuarentena automática por origen o destino con tiempo configurable— con clasificación de riesgo por firma; perfiles de inspección operables en modo inline (firewall), transparente, pasivo (detección) y packet logger, con múltiples procesos de inspección.
  • Resistencia a técnicas de evasión: URL Obfuscation, HTML Obfuscation, Payload Encoding, decodificación de múltiples formatos Unicode, fragmentación y reensamblado IP y segmentación de flujo.
  • Prevención de anomalías en los protocolos HTTP y HTTPS y verificación de ataques en la capa de aplicación.
  • Tratamiento de los protocolos modernos de tráfico web, con conformidad declarada con HTTP/2 (RFC 7540 y RFC 7541) y QUIC (RFC 9000).
  • Protección contra DoS, DDoS, fuerza bruta y escaneo de puertos, en modo global y por política de seguridad.
  • Control de subida y bajada por tipo real de archivo (MIME) y extensión, con antivirus, análisis heurístico, tratamiento de archivos protegidos por contraseña y sandbox inline sobre HTTP y HTTPS.
  • Data Loss Prevention integrado en el motor de IPS, con categorías dedicadas, bloqueo y cuarentena.
  • Inteligencia de amenazas aplicada a la protección web: integración CTI (IP, dominios y hashes de malware), listas dinámicas externas de IP, URL y FQDN con actualización de 30 a 900 segundos y reglas YARA.
  • Validación de certificados SSL con filtrado por Common Name y control por SNI; compatibilidad con TLS 1.2 y TLS 1.3.
  • Visibilidad y análisis forense: eventos de IPS con severidad, impacto y geolocalización, captura de paquetes (PCAP)
  • por regla de IPS e informes dedicados en la gestión centralizada, con búsqueda mediante más de 30 filtros: origen/destino, usuario, sitio, método, firma (SID), clase de amenaza e impacto.

GSM - Gestión centralizada

  • Soporte para la configuración centralizada de los dispositivos NGFW, abarcando reglas de filtrado, WebFilter, IPS y todas las demás funciones de seguridad disponibles en la solución.
  • Backup centralizado de los equipos gestionados.
  • Reinicio o apagado (NGFW/SD-WAN) mediante gestión centralizada.
  • Admite automatizaciones para actividades de gestión, por ejemplo, sincronización de reglas, gestión y orquestación centralizada.
  • Actualización centralizada y rollback.
  • Soporte de alertas por correo electrónico, SNMP y Syslog mediante gestión centralizada.
  • Centralización de logs a través de la gestión centralizada.
  • Soporte para grupos para servidores de autenticación.
  • Soporte para autenticación mediante certificados X509v3.
  • Soporte para certificados revocados (LCR).
  • Entorno multi-tenant.
  • Soporta acceso simultáneo por parte de múltiples administradores, con opción de bloqueo de cambios para evitar conflictos durante sesiones concurrentes.
  • Visualización y comparación de configuraciones actuales e históricas con soporte de inteligencia artificial.
  • Visualización de los dispositivos inventariados a través de mapas online de geolocalización.
  • Permite la duplicación de informes existentes.
  • Permite la personalización de gráficos e informes.
  • Permite la creación de paneles (Dashboards) personalizados para la visibilidad del tráfico.
  • Ofrece la función de drill-down para el desglose detallado de informes en tiempo real.
  • Envío de informes por correo electrónico con definición personalizada de destinatarios por informe.
  • Muestra a través de la interfaz gráfica el total de logs generados.
  • Permite el análisis de rendimiento y la detección de problemas a partir de los logs generados.
  • Exportación de logs vía HTML, PDF y CSV.
  • Muestra la información consolidada de los logs generados por un Device o grupo de Devices.
  • Orquestación de VPNs site-to-site y Star (HUB-Spoke).
  • Autenticación mediante SAML, Radius, AD y LDAP, con soporte para 2FA.
  • Soporte de API para integración con sistemas de terceros.
  • Implementación de dispositivos mediante ZTP (Zero Touch Provisioning).
  • Soporte de clúster en la herramienta de gestión centralizada y en la herramienta de gestión de logs.
  • Permite la programación automatizada de despliegues de configuraciones, con soporte para flujo de aprobación y registro completo de auditoría, garantizando control, cumplimiento y gobernanza en todo el ciclo de cambios.
  • Permite la monitorización y la gestión, en tiempo real, del estado y del rendimiento de los equipos gestionados.

Sandboxing - APT

  • Permite mitigar amenazas persistentes avanzadas (APT y Zero-Day) mediante análisis dinámicos para la identificación de malware desconocido, con actualización automática en la base de datos de la red de inteligencia. Analiza archivos de tipo PDF, Microsoft Office, ejecutables y comprimidos (ZIP, TAR, GZIP,BZ2, RAR.7Z).
  • Capaz de crear firmas e incluirlas además en la base de antivirus del firewall, previniendo la reincidencia del ataque.
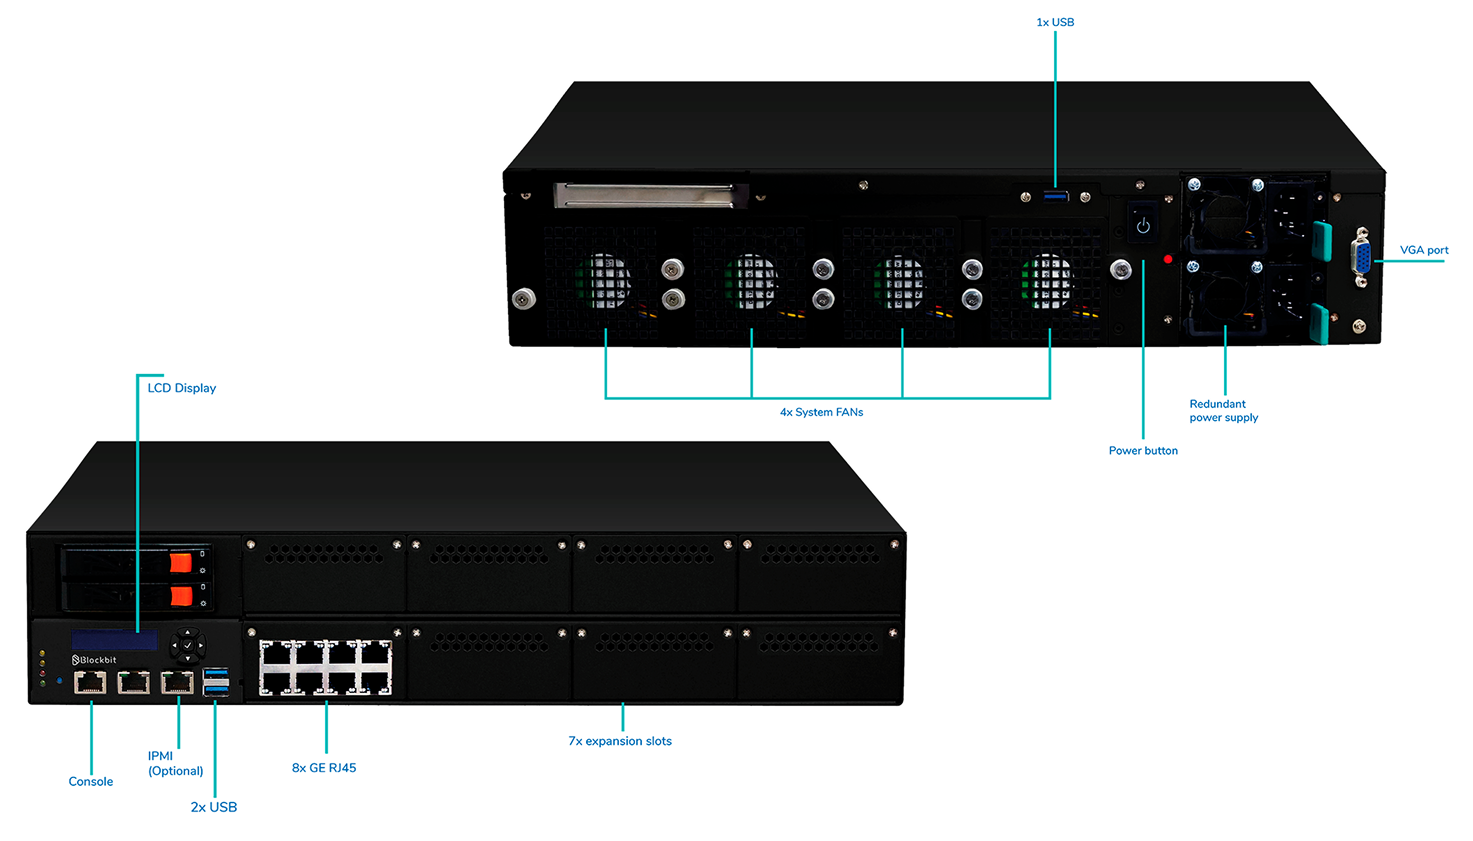
  • Permite incluir en el firewall las URL identificadas como orígenes de dichas amenazas desconocidas (Blacklist), impidiendo que los usuarios de la red vuelvan a acceder a estas direcciones.
  • El módulo de APT admite analizar el archivo mediante antivirus, consulta en la nube, emulación de código, sandboxing y comprobación de call-back, y analiza el comportamiento de archivos sospechosos en un entorno controlado, en tiempo real.
  • Capaz de emular, ejecutar, detectar y bloquear cualquier malware y/o código malicioso.
  • Emula sandbox de entornos Microsoft en versiones variadas y Office.
  • Muestra informes de comportamiento con tipo de archivo, comunicación de red e IP asociadas, incluyendo la IP de origen del malware, lo que permite la auditoría y la investigación.
  • El análisis devuelve la clasificación por niveles de riesgo (alto, medio y bajo).
  • Preserva el archivo original analizado, permitiendo su descarga por el administrador.
  • Los indicadores y firmas producidos se propagan en tiempo real a los componentes integrados de la solución, garantizando el bloqueo inmediato en todo el ecosistema.
  • El módulo de APT realiza análisis dinámico con flujo síncrono, reteniendo temporalmente archivos sospechosos hasta la emisión del veredicto, lo que permite el bloqueo o la liberación en tiempo real.

Identificación del usuario

  • Permite la creación de políticas basadas en el control por URL y categorías de URL .
  • Permite crear políticas basadas en la visibilidad y el control de quién está utilizando qué aplicaciones a través de la integración con servicios de directorio, autenticación mediante LDAP, Active Directory y base de datos local.
  • Cuenta con compatibilidad con Microsoft Active Directory (Windows Server 2016, 2019, 2022 y 2025) para la identificación de usuarios y grupos, máquina/equipo, lo que permite granularidad de control y políticas basadas en usuarios y grupos de usuarios, con compatibilidad para single sign-on.
  • Admite usuarios ilimitados.
  • Admite autenticación para Firewall y VPN: Tokens, TACACS+, RADIUS y certificados digitales.
  • Permite el control, sin instalación de cliente de software, en equipos que soliciten salida a Internet para que, antes de iniciar la navegación, se despliegue un portal de autenticación residente en el firewall (Captive Portal).
  • Admite la identificación de múltiples usuarios conectados a una misma dirección IP en entornos Citrix y Microsoft Terminal Server, lo que permite visibilidad y control granular por usuario sobre el uso de las aplicaciones en estos servicios.
  • Permite la creación de grupos personalizados de usuarios en el firewall, basada en atributos de LDAP/AD.
  • Permite la creación de grupos de administración con diferentes perfiles de acceso.
  • Perfil Monitor: solo lectura.
  • Perfil Operador: Lectura/Escritura, sin permiso de desactivación de interfaces.
  • Perfil Administrador: Lectura/Escritura/Modificación.
  • Admite múltiples servidores de autenticación (MS AD y/o LDAP) actuando en modo failover.

Otras características

  • Servicios de proxy (SSH, SMB/CIFS, HTTP, FTP, SMTP, POP3).
  • Soporta Voip (SIP/H.323) y RTP sobre IPv4/IPv6.
  • Soporte para múltiples dominios de autenticación.
  • Soporta fail-closed y opción de interfaz fail-open (by-pass).
  • Actualización transparente, de forma automática, periódica y offline.
  • Soporta la autenticación de sesiones para todos los protocolos y cualquier aplicación.
  • Objetos de recursos.
  • Direcciones IP, direcciones MAC, servicios de puertos y protocolos, tabla de horarios, tabla de periodos y fechas, diccionarios (conjunto de palabras y/o expresiones regulares), tipos de contenido.
  • Soporte para servidores NTP (Network Time Protocol) para la actualización de fecha y hora.
  • Opción de actualizaciones automáticas y periódicas del sistema para correcciones y releases web HTTPS o mediante GSM.
  • Optimización de flujos TCP.
  • Dispone de flujo de paquetes en los modos de Reenvío y Control.
  • Soporta acceso vía SSH, CLI, cliente o web (HTTPS).
  • Compatibilidad de VPN Client: Windows (32 bits y 64 bits); Windows Server (2008 en todas sus versiones, 2011, 2012, 2012 R2, 2016, 2019, 2022, 2025 y superiores); Windows (7 en todas sus versiones, 8.1, 10, 11 y superiores); macOS (amd/arm); Big Sur (11); Monterey (12); Ventura (13); Sonoma (14); Sequoia (15); Tahoe (26) y superiores; Linux (32 bits y 64 bits); Ubuntu (18.04 LTS, 20.04 LTS, 22.04 LTS, 24.04 LTS y superiores); Debian (10, 11, 12 y superiores); distribuciones basadas en Debian: Kali Linux; Linux Mint; Pop!_OS; Zorin OS; MX Linux; Raspbian (Raspberry Pi OS) basado en Debian 10 y superior; Fedora (35 y superiores); CentOS (8, 9 y superiores); Red Hat Enterprise Linux (RHEL 7, 8, 9 y superiores); Rocky Linux (8, 9 e superiores); AlmaLinux (8, 9 y superiores); Alpine (3.14 y superiores); SUSE Linux Enterprise u OpenSUSE (12, 15 y superiores); AWS Linux (2, 2023 y superiores); Oracle Linux (7, 8, 9 y superiores); Azure Linux (cloud y local); Google Cloud (Ubuntu Pro, Debian, RHEL y derivados); iOS y Android.
  • Virtualización e implantación de las soluciones (NGFW, SD-WAN y GSM) en cloud pública (Google Cloud®, Microsoft Azure®, Oracle Cloud® y AWS®) y en cloud privada basada en OpenStack, así como integración con plataformas de virtualización como VMware vSphere®/vCenter®, Citrix XenCenter®, Hyper-V®, KVM, Proxmox® y Nutanix®.
  • Soporte para Contexto (Virtual Domain).
  • Todas las políticas admiten el control de aplicaciones.
  • Soporta diversos métodos de identificación y clasificación de las aplicaciones, por ejemplo comprobación de firmas y decodificación de protocolos.
  • Permite la creación de firmas personalizadas en la interfaz WEB para el reconocimiento de aplicaciones y de IDS/IPS.
  • Permite solicitudes de inclusión de aplicaciones en la base estándar.
  • Admite granularidad en las políticas de IPS, Antivirus, AntiSpam y Anti-Spyware, y posibilita la creación de diferentes políticas por zona de seguridad, dirección de origen, dirección de destino, servicio y la combinación de todos estos elementos.
  • Dispone de protección contra virus en contenido HTML y Javascript, software espía (spyware) y Worms.
  • Protección contra descargas involuntarias mediante HTTP de archivos ejecutables y/o maliciosos.
  • Permite la configuración de diferentes políticas de control de amenazas y ataques basadas en políticas de firewall teniendo en cuenta usuarios, grupos de usuarios, origen, destino, zonas de seguridad, MAC Address; cada política de firewall podrá tener una configuración diferente de IPS, aplicándose estas políticas a usuarios, grupos de usuarios, origen, destino y zonas de seguridad.
  • Soporta sistemas virtuales (VDOM) en todos los modelos.
  • VDOM: sin límite lógico predefinido; cantidad admitida condicionada a la capacidad de recursos físicos y computacionales disponibles en el appliance y a la asignación de recursos por instancia.
  • El sistema VDOM permite crear contextos virtuales con compatibilidad para la creación de diversos administradores.
  • Admite TLS 1.2 y TLS 1.3.
  • Permite crear políticas de bloqueo o desbloqueo por geolocalización e informa en los registros (logs) del país de origen y/o destino con la bandera para facilitar la identificación del tráfico.
  • Soporte para categorización dinámica de sitios.
  • Reclasificación de sitios web a través del portal del fabricante.
  • Soporte para múltiples accesos simultáneos.
  • Validación de las políticas de seguridad para identificar reglas duplicadas o que se solapen.
  • Todos los modelos admiten la creación de, como mínimo: 1000 (mil) reglas y/o políticas de firewall.
  • Informes estadísticos de conexiones simultáneas.
  • Informes de uso de VPN.
  • Informes estadísticos de tráfico (Input y Output).
  • Admite la notificación de caducidad de la licencia en la ventana de alertas con los días restantes hasta la fecha de caducidad.
  • Restauración de Snapshot sin ejecutar el Wizard y sin licenciamiento.
  • Cualquier interfaz de red del equipo puede utilizarse para gestión, es decir, no existe una interfaz exclusiva para la función de gestión.
  • Permite el acceso a la interfaz de gestión web por cualquier interfaz de red configurada.
  • Permite la programación de servicios.
  • Permite la configuración de los tiempos de espera (timeouts) de respuesta de los protocolos de conexión, y admite la definición de las opciones del timeout predeterminado de ICMP, establecimiento de TCP y envío del SYN en sesiones TCP.
  • Dispone de una única ventana de configuración de política de seguridad donde es posible insertar los perfiles de Proxy WEB, IPS, APP control, SD-WAN y ATP.
  • Permite implementar filtros de IPS, WEB Filter, Threat Protection, SSL Inspection, Application Control, así como enrutamiento de aplicaciones por SD-WAN y limitación de la tasa de DoS por paquetes en una única política.
  • Muestra en la propia política la visualización de qué módulos están habilitados, sin que sea necesaria la edición de la regla de protección.
  • Posibilita la edición de objetos vinculados, sin la necesidad de volver a crear la política.
  • Permite la duplicación de una política, optimizando el tiempo de configuración.
  • Permite el acceso a la interfaz de gestión CLI físicamente en el equipo.
  • La interfaz USB admite el uso de módem 3G/4G/LTE para la conexión de enlace de Internet.
  • Conectividad con Medidor Educação Conectada (SIMET/nic.br) sin necesidad de instalar equipos externos (ej.: SIMET Box).
  • Selección manual de velocidad y modo dúplex por interfaz; las interfaces SFP+ y SFP28 son retrocompatibles con transceptores, operando también a 1 Gbps y 10 Gbps, respectivamente.
  • Cuenta con la funcionalidad de Encrypted Traffic Analysis (ETA).
  • Dispone de un mecanismo para dedicar procesamiento en el equipo.
  • Soporte de Network Access Control (NAC) con autenticación RADIUS (Remote Authentication Dial-In User Service).
  • Posibilidad de gestionar el equipo (CLI) mediante puerto USB.
  • Plataforma web para apertura, seguimiento y cierre de incidencias técnicas de las soluciones Blockbit, con control del tiempo de SLA.
  • Soporte para integración nativa con soluciones de SDN y de orquestación de contenedores, incluyendo, como mínimo, Cisco ACI, VMware NSX-T y entornos orquestados por Kubernetes.
  • Nuestros equipos cuentan con alimentación eléctrica 2P+T, a través de conectores IEC C14/C13 y cables independientes estándar NBR 14136, con funcionamiento multivoltaje automático (100 a 240 V AC, 50/60 Hz, con detección automática de tensión).
  • Todos los equipos utilizan almacenamiento en SSD o NVMe, diseñado para entornos de data center y con soporte para PLP (Power Loss Protection).
  • Admite la inclusión de, como mínimo, 25.000 (veinticinco mil) rutas dinámicas en la tabla de enrutamiento.
  • Permite la reserva opcional de CPU para la consola de administración; cuando no se utiliza, la solución emplea automáticamente todos los recursos de procesamiento de forma dinámica, sin ajustes manuales ni necesidad de reboot.
  • Objetos dinámicos actualizados automáticamente en intervalos configurables de 30 a 900 segundos, compatibles con listas externas de direcciones IP, nombres de dominio, URL, FQDN y centros de datos definidos por software (SDDC – Software-Defined Datacenter y SDN – Software-Defined Network) para su uso directo en políticas de seguridad.
  • Soporta integración con terceros a través de API RESTful (HTTP/HTTPS, JSON), SNMP v2/v3, NetFlow, IPFIX y otros mecanismos estandarizados.
  • Soporta YARA, permitiendo la creación y aplicación de reglas personalizadas para la identificación de artefactos maliciosos durante el proceso de análisis.
  • Integra servicios externos de CTI - Cyber Threat Intelligence para la ingesta de indicadores de amenazas (IP, MAC, dominios y hashes de malware), con actualización automática de las listas de reputación.
  • Humedad relativa de funcionamiento: Form Factor: Desktop / 1U Rack 19: 5%–95%, sin condensación; Form Factor: 1U/2U: 10%–90%, sin condensación.
  • Temperatura de operación: Factor: Desktop / 1U Rack 19: -10°C a 60°C; Form Factor: 1U/2U: 0°C a 40°C.
  • Temperatura de almacenamiento: Factor: Desktop / 1U Rack 19: -20°C a 70°C; Form Factor: 1U: -15°C a 35°C; Form Factor: 2U: -20°C a 75°C.
  • Latencia máxima esperada de firewall, considerando un dimensionamiento adecuado del entorno: BBX50 / BBX80 / BBX90: hasta 2,85 µs; BBX180: hasta 2,95 µs; BBX200 / BBX500 / BBX700 / BBX900: hasta 3,05 µs; BBX1200 / BBX1500 / BBX1800: hasta 3,11 µs; BBX3000 / BBX3200 / BBX3600 / BBX3800: hasta 3,15 µs; BBX4200 / BBX4400 / BBX5000: hasta 3,40 µs; BBX5200 / BBX6200: hasta 3,70 µs.
Sección

Algunas RFC’s soportadas por Blockbit Platform

BGP

  • RFC 7911: Advertisement of Multiple Paths in BGP.
  • RFC 7606: Revised Error Handling for BGP UPDATE Messages.
  • RFC 4724: Graceful Restart Mechanism for BGP.
  • RFC 4456: BGP Route Reflection: An Alternative to Full Mesh Internal BGP (IBGP).
  • RFC 4360: BGP Extended Communities Attribute.
  • RFC 4271: A Border Gateway Protocol 4 (BGP-4).
  • RFC 2918: Route Refresh Capability for BGP-4.
  • RFC 2545: Use of BGP-4 Multiprotocol Extensions for IPv6 Inter-Domain Routing.
  • RFC 2439: BGP Route Flap Damping.
  • RFC 1997: BGP Communities Attribute.
  • RFC 1930: Guidelines for creation, selection, and registration of an Autonomous System (AS).
  • RFC 1772: Application of the Border Gateway Protocol in the Internet.
  • RFC 5925: TCP-AO.
  • RFC 2858 / 4760: Multi-Protocol Extensions para BGP-4.
  • RFC 3392: Capabilities Advertisement with BGP-4.
  • RFC 2385: BGP Session protection via TCP MD5.

IPv4 e IPv6

  • RFC 6864: Updated Specification of the IPv4 ID Field.
  • RFC 5177: Network Mobility (NEMO) Extensions for Mobile IPv4.
  • RFC 4632: Classless Inter-domain Routing (CIDR): The Internet Address Assignment and Aggregation Plan.
  • RFC 3927: Dynamic Configuration of IPv4 Link-Local Addresses.
  • RFC 3021: Using 31-Bit Prefixes on IPv4 Point-to-Point Links.
  • RFC 1812: Requirements for IP Version 4 Routers.
  • RFC 7761: Protocol Independent Multicast - Sparse Mode (PIM-SM): Protocol Specification (Revised).
  • RFC 6343: Advisory Guidelines for 6to4 Deployment.
  • RFC 5175: IPv6 Router Advertisement Flags Option.
  • RFC 5095: Deprecation of Type 0 Routing Headers in IPv6.
  • RFC 4941: Privacy Extensions for Stateless Address Autoconfiguration in IPv6.
  • RFC 4862: IPv6 Stateless Address Autoconfiguration.
  • RFC 4861: Neighbor Discovery for IP version 6 (IPv6).
  • RFC 4389: Neighbor Discovery Proxies (ND Proxy).
  • RFC 4213: Basic Transition Mechanisms for IPv6 Hosts and Routers.
  • RFC 4193: Unique Local IPv6 Unicast Addresses.
  • RFC 4007: IPv6 Scoped Address Architecture.
  • RFC 3971: Secure Neighbor Discovery (SEND).
  • RFC 3596: DNS Extensions to Support IP Version 6.
  • RFC 3587: IPv6 Global Unicast Address Format.
  • RFC 3493: Basic Socket Interface Extensions for IPv6.
  • RFC 3056: Connection of IPv6 Domains via IPv4 Clouds.
  • RFC 3053: IPv6 Tunnel Broker.
  • RFC 2894: Route Renumbering for IPv6.
  • RFC 2675: IPv6 Jumbograms.
  • RFC 2464: Transmission of IPv6 Packets over Ethernet Networks.
  • RFC 2185: Routing Aspects of IPv6 Transition.
  • RFC 1752: The Recommendation for the IP Next Generation Protocol.
  • RFC 8200: Internet Protocol, Version 6 (IPv6) Specification.
  • RFC 8201: Path MTU Discovery for IP Version 6.
  • RFC 2460: Internet Protocol, Version 6 (IPv6) - Specification.
  • RFC 2461: Neighbor Discovery for IP Version 6 (IPv6).
  • RFC 2462: IPv6 Stateless Address Auto-Configuration.
  • RFC 4884: Extended ICMP to Support Multi-Part Messages.
  • RFC 4291: IP Version 6 Addressing Architecture.
  • RFC 6540: IPv6 support required for all IP-capable nodes.
  • RFC 4443: Internet Control Message Protocol (ICMPv6) for IPv6.

SIP

  • RFC 3960: Early Media and Ringing Tone Generation in the Session Initiation Protocol (SIP).
  • RFC 3325: Private Extensions to the Session Initiation Protocol (SIP) for Asserted Identity within Trusted Networks.
  • RFC 3262: Reliability of Provisional Responses in the Session Initiation Protocol (SIP).
  • RFC 3261: SIP: Session Initiation Protocol.

TLS y SSL

  • RFC 8446: The TLS Protocol Version 1.3.
  • RFC 6347: Datagram Transport Layer Security Version 1.2.
  • RFC 6066: TLS Extensions: Extension Definitions.
  • RFC 5746: TLS Renegotiation Indication Extension.
  • RFC 5246: The Transport Layer Security (TLS) Protocol Version 1.2.
  • RFC 5245: Interactive Connectivity Establishment (ICE).
  • RFC 5425: Transport Layer Security (TLS) Transport Mapping for Syslog.
  • RFC 4680: TLS Handshake Message for Supplemental Data.
  • RFC 6176: Prohibiting Secure Sockets Layer (SSL) Version 2.0.
  • RFC 6101: The Secure Sockets Layer (SSL) Protocol Version 3.0.

SNMP

  • RFC 4293: Management Information Base for the IP.
  • RFC 4273: Definitions of Managed Objects for BGP-4.
  • RFC 4113: Management Information Base for User Datagram Protocol (UDP).
  • RFC 4022: Management Information Base for the TCP.
  • RFC 3635: Definitions of Managed Objects for the Ethernet-like Interface Types.
  • RFC 3417: Transport Mappings for the SNMP.
  • RFC 3416: Version 2 of the Protocol Operations for the SNMP.
  • RFC 3414: User-based Security Model (USM) for version 3 of the Simple Network Management Protocol (SNMPv3).
  • RFC 3413: SNMP Applications.
  • RFC 3412: Message Processing and Dispatching for the SNMP.
  • RFC 3411: An Architecture for Describing SNMP Management Frameworks.
  • RFC 3410: Introduction and Applicability Statements for Internet Standard Management Framework.
  • RFC 2863: The Interfaces Group MIB.
  • RFC 2578: Structure of Management Information Version 2 (SMIv2).
  • RFC 1238: CLNS MIB for use with Connectionless Network Protocol (ISO 8473) and End System to Intermediate System (ISO 9542).
  • RFC 1215: A Convention for Defining Traps for use with the SNMP.
  • RFC 1213: Management Information Base for Network Management of TCP/IP-based internets: MIB-II.
  • RFC 1212: Concise MIB Definitions.
  • RFC 1157: A Simple Network Management Protocol (SNMP).
  • RFC 1156: Management Information Base for Network Management of TCP/IP-based internets.
  • RFC 1155: Structure and Identification of Management Information for TCP/IP-based Internets.

Diffserv

  • RFC 3260: New Terminology and Clarifications for Diffserv.
  • RFC 3246: An Expedited Forwarding PHB (Per-Hop Behavior).
  • RFC 2597: Assured Forwarding PHB Group.
  • RFC 2475: An Architecture for Differentiated Services.
  • RFC 2474: Definition of the Differentiated Services Field (DS Field) in the IPv4 and IPv6 Headers.

NAT

  • RFC 7857: Updates to Network Address Translation (NAT) Behavioral Requirements.
  • RFC 6146: Stateful NAT64: Network Address and Protocol Translation from IPv6 Clients to IPv4 Servers.
  • RFC 5508: NAT Behavioral Requirements for ICMP.
  • RFC 5382: NAT Behavioral Requirements for TCP.
  • RFC 4787: NAT Behavioral Requirements for Unicast UDP.
  • RFC 4380: Teredo: Tunneling IPv6 over UDP through NAT.
  • RFC 3948: UDP Encapsulation of IPsec ESP Packets.
  • RFC 3022: Traditional IP Network Address Translator (Traditional NAT).

LDAP

  • RFC 4513: Authentication Methods and Security Mechanisms.
  • RFC 4512: Directory Information Models.
  • RFC 4511: The Protocol.
  • RFC 3494: Lightweight Directory Access Protocol version 2 (LDAPv2) to Historic Status.

RIP

  • RFC 4822: RIP-2 Cryptographic Authentication.
  • RFC 2453: RIP Version 2.
  • RFC 2080: RIPng for IPv6.
  • RFC 1724: RIP Version 2 MIB Extension.
  • RFC 1058: Routing Information Protocol.

VPN

  • RFC 4761: Virtual Private LAN Service (VPLS) Using BGP for Auto-Discovery and Signaling.
  • RFC 4684: Constrained Route Distribution for Border Gateway Protocol/Multiprotocol Label Switching (BGP/ MPLS) Internet Protocol (IP) Virtual Private Networks (VPNs).
  • RFC 4577: OSPF as the Provider/Customer Edge Protocol for BGP/MPLS IP Virtual Private Networks (VPNs).
  • RFC 4364: BGP/MPLS IP Virtual Private Networks (VPNs).
  • RFC 3715: IPsec-Network Address Translation (NAT) Compatibility Requirements.

Otros Protocolos

  • RFC 9000: QUIC: A UDP-Based Multiplexed and Secure Transport.
  • RFC 7541: HPACK: Header Compression for HTTP/2.
  • RFC 7540: Hypertext Transfer Protocol Version 2 (HTTP/2).
  • RFC 5424: The Syslog Protocol.
  • RFC 4960: Stream Control Transmission Protocol.
  • RFC 3376: Internet Group Management Protocol, Version 3.
  • RFC 2890: Key and Sequence Number Extensions to GRE.
  • RFC 2784: Generic Routing Encapsulation (GRE).
  • RFC 2236: Internet Group Management Protocol, Version 2.
  • RFC 4604: SSM con IGMPv3.
  • RFC 6724 (Default Address Selection for IPv6).
  • RFC 5905: Network Time Protocol Version 4 (NTPv4).
  • RFC 1928: SOCKS Protocol Version 5. Supported when explicit proxy is implemented.
  • RFC 1413: Identification Protocol.
  • RFC 1305: NTP (Version 3) Specification, Implementation and Analysis.
  • RFC 959: File Transfer Protocol (FTP).
  • RFC 862: Echo Protocol.
  • RFC 783: The TFTP Protocol (Revision 2).
  • RFC 768: User Datagram Protocol.
  • RFC 8907: The Terminal Access Controller Access-Control System Plus (TACACS+) Protocol.

Criptografía

  • RFC 7627: Transport Layer Security (TLS) Session Hash and Extended Master Secret Extension.
  • RFC 7427: Signature Authentication in the IKEv2.
  • RFC 7383: IKEv2 Message Fragmentation.
  • RFC 7296: Internet Key Exchange Protocol Version 2 (IKEv2).
  • RFC 7027: Elliptic Curve Cryptography (ECC) Brainpool Curves for Transport Layer Security (TLS).
  • RFC 6989: Additional Diffie-Hellman Tests for IKEv2.
  • RFC 6954: Using the Elliptic Curve Cryptography (ECC) Brainpool Curves for IKEv2.
  • RFC 6290: A Quick Crash Detection Method for the Internet Key Exchange Protocol (IKE).
  • RFC 6032: A Childless Initiation in the IKEv2 Security Association (SA).
  • RFC 5723: IKEv2 Session Resumption.
  • RFC 5282: Using Authenticated Encryption Algorithms with the Encrypted Payload of the IKEv2 Protocol.
  • RFC 5280: Internet .509 Public Key Infrastructure Certificate and Certificate Revocation List (CRL) Profile.
  • RFC 4756: IKE and IKEv2 Authentication Using the Elliptic Curve Digital Signature Algorithm (ECDSA).
  • RFC 4355: IANA SHA1/SHA256 Algorithm Identifiers.
  • RFC 4492: Elliptic Curve Cryptography (ECC) Cipher Suites for Transport Layer Security (TLS).
  • RFC 4478: Repeated Authentication in IKEv2 Protocol.
  • RFC 4106: The Use of Galois/Counter Mode (GCM) in IPsec Encapsulating Security Payload (ESP).
  • RFC 3947: Negotiation of NAT-Traversal in the IKE.
  • RFC 3667: The AES CBC Cipher Algorithm and Its Use with IPsec.
  • RFC 3526: More Modular Exponential (MODP) Diffie-Hellman groups for IKE.
  • RFC 2631: Diffie-Hellman Key Agreement Method.
  • RFC 2409: The Internet Key Exchange (IKE).
  • RFC 2410: The NULL Encryption Algorithm and Its Use ith IPsec.
  • RFC 2408: The Internet Key Exchange Algorithm ith PKE.
  • RFC 2406: IPsec-AH and ESP.
  • RFC 2104: HMAC-MD5 IP Authentication with Replay Prevention.
  • RFC 1321: The MD5 Message-Digest Algorithm.
  • RFC 3768: Virtual Router Redundancy Protocol (VRRP).
  • RFC 2787: Definitions of Managed Ob ects for the Virtual Router Redundancy Protocol.
  • RFC 2451: The IKE CBC-Mode Cipher Algorithms.

OSPF

  • RFC 6860: Hiding Transit-Only Networks in OSPF.
  • RFC 6845: OSPF Hybrid Broadcast and Point-to-Multipoint Interface Type.
  • RFC 5709: OSPFv2 HMAC-SHA Cryptographic Authentication.
  • RFC 5340: OSPF for IPv6.
  • RFC 4812: OSPF Restart Signaling.
  • RFC 4811: OSPF Out-of-Band Link State Database (LSDB) Resynchronization.
  • RFC 4203: OSPF Extensions in Support of Generalized Multi-Protocol Label Switching (GMPLS).
  • RFC 3630: Traffic Engineering (TE) Extensions to OSPF Version 2.
  • RFC 3623: Graceful OSPF Restart.
  • RFC 3509: Alternative Implementations of OSPF Area Border Routers.
  • RFC 3101: The OSPF Not-So-Stubby Area (NSSA) Option.
  • RFC 2328: OSPF Version 2.
  • RFC 1765: OSPF Database Overflow.
  • RFC 1370: Applicability Statement for OSPF.

DHCP

  • RFC 4361: Node-specific Client Identifiers for Dynamic Host Configuration Protocol Version Four (DHCPv4).
  • RFC 3736: Stateless Dynamic Host Configuration Protocol (DHCP) Service for IPv6.
  • RFC 3633: IPv6 Prefix Options for Dynamic Host Configuration Protocol (DHCP) version 6.
  • RFC 3442: The Classless Static Route Option for Dynamic Host Configuration Protocol (DHCP) version 4.
  • RFC 3315: Dynamic Host Configuration Protocol for IPv6 (DHCPv6).
  • RFC 2132: DHCP Options and BOOTP Vendor Extensions.
  • RFC 2131: Dynamic Host Configuration Protocol.

* LAS PRUEBAS DE RENDIMIENTO SE REALIZAN EN AMBIENTE DE LABORATORIO, UTILIZANDO METODOLOGÍAS APLICABLES DE LAS RFC 2544, RFC 3511, RFC 9411 Y RFC 6985, SIN SUMARIZACIÓN POR USUARIOS, IPS Y SERVICIOS / FIREWALL THROUGHPUT: MEDIDO CON TRÁFICO UDP Y PAQUETES DE 1518 BYTES, CON LOS MECANISMOS ADICIONALES DE INSPECCIÓN DE SEGURIDAD Y DETECTORES DE APLICACIONES DESHABILITADOS / HTTP THROUGHPUT: MEDIDO UTILIZANDO SOLICITUDES HTTP GET DE 1280 KB / IPS/ATP THROUGHPUT: MEDIDO CON LAS FIRMAS ESTÁNDAR DE FÁBRICA HABILITADAS / NGFW THROUGHPUT: MEDIDO CON FIREWALL, IPS Y CONTROL DE APLICACIONES HABILITADOS SIMULTÁNEAMENTE, UTILIZANDO TRÁFICO IMIX / THREAT PROTECTION THROUGHPUT: MEDIDO CON FIREWALL, IPS, CONTROL DE APLICACIONES Y MECANISMOS DE PROTECCIÓN CONTRA MALWARE Y AMENAZAS HABILITADOS SIMULTÁNEAMENTE, UTILIZANDO TRÁFICO IMIX.

Sección