Blockbit

Datasheet

Global Security Management

Blockbit GSM

Gestión centralizada, Analyzer y Módulo SIEM integrados

Gestión centralizadaAnalyzer integradoMódulo SIEM

Acerca de Blockbit GSM

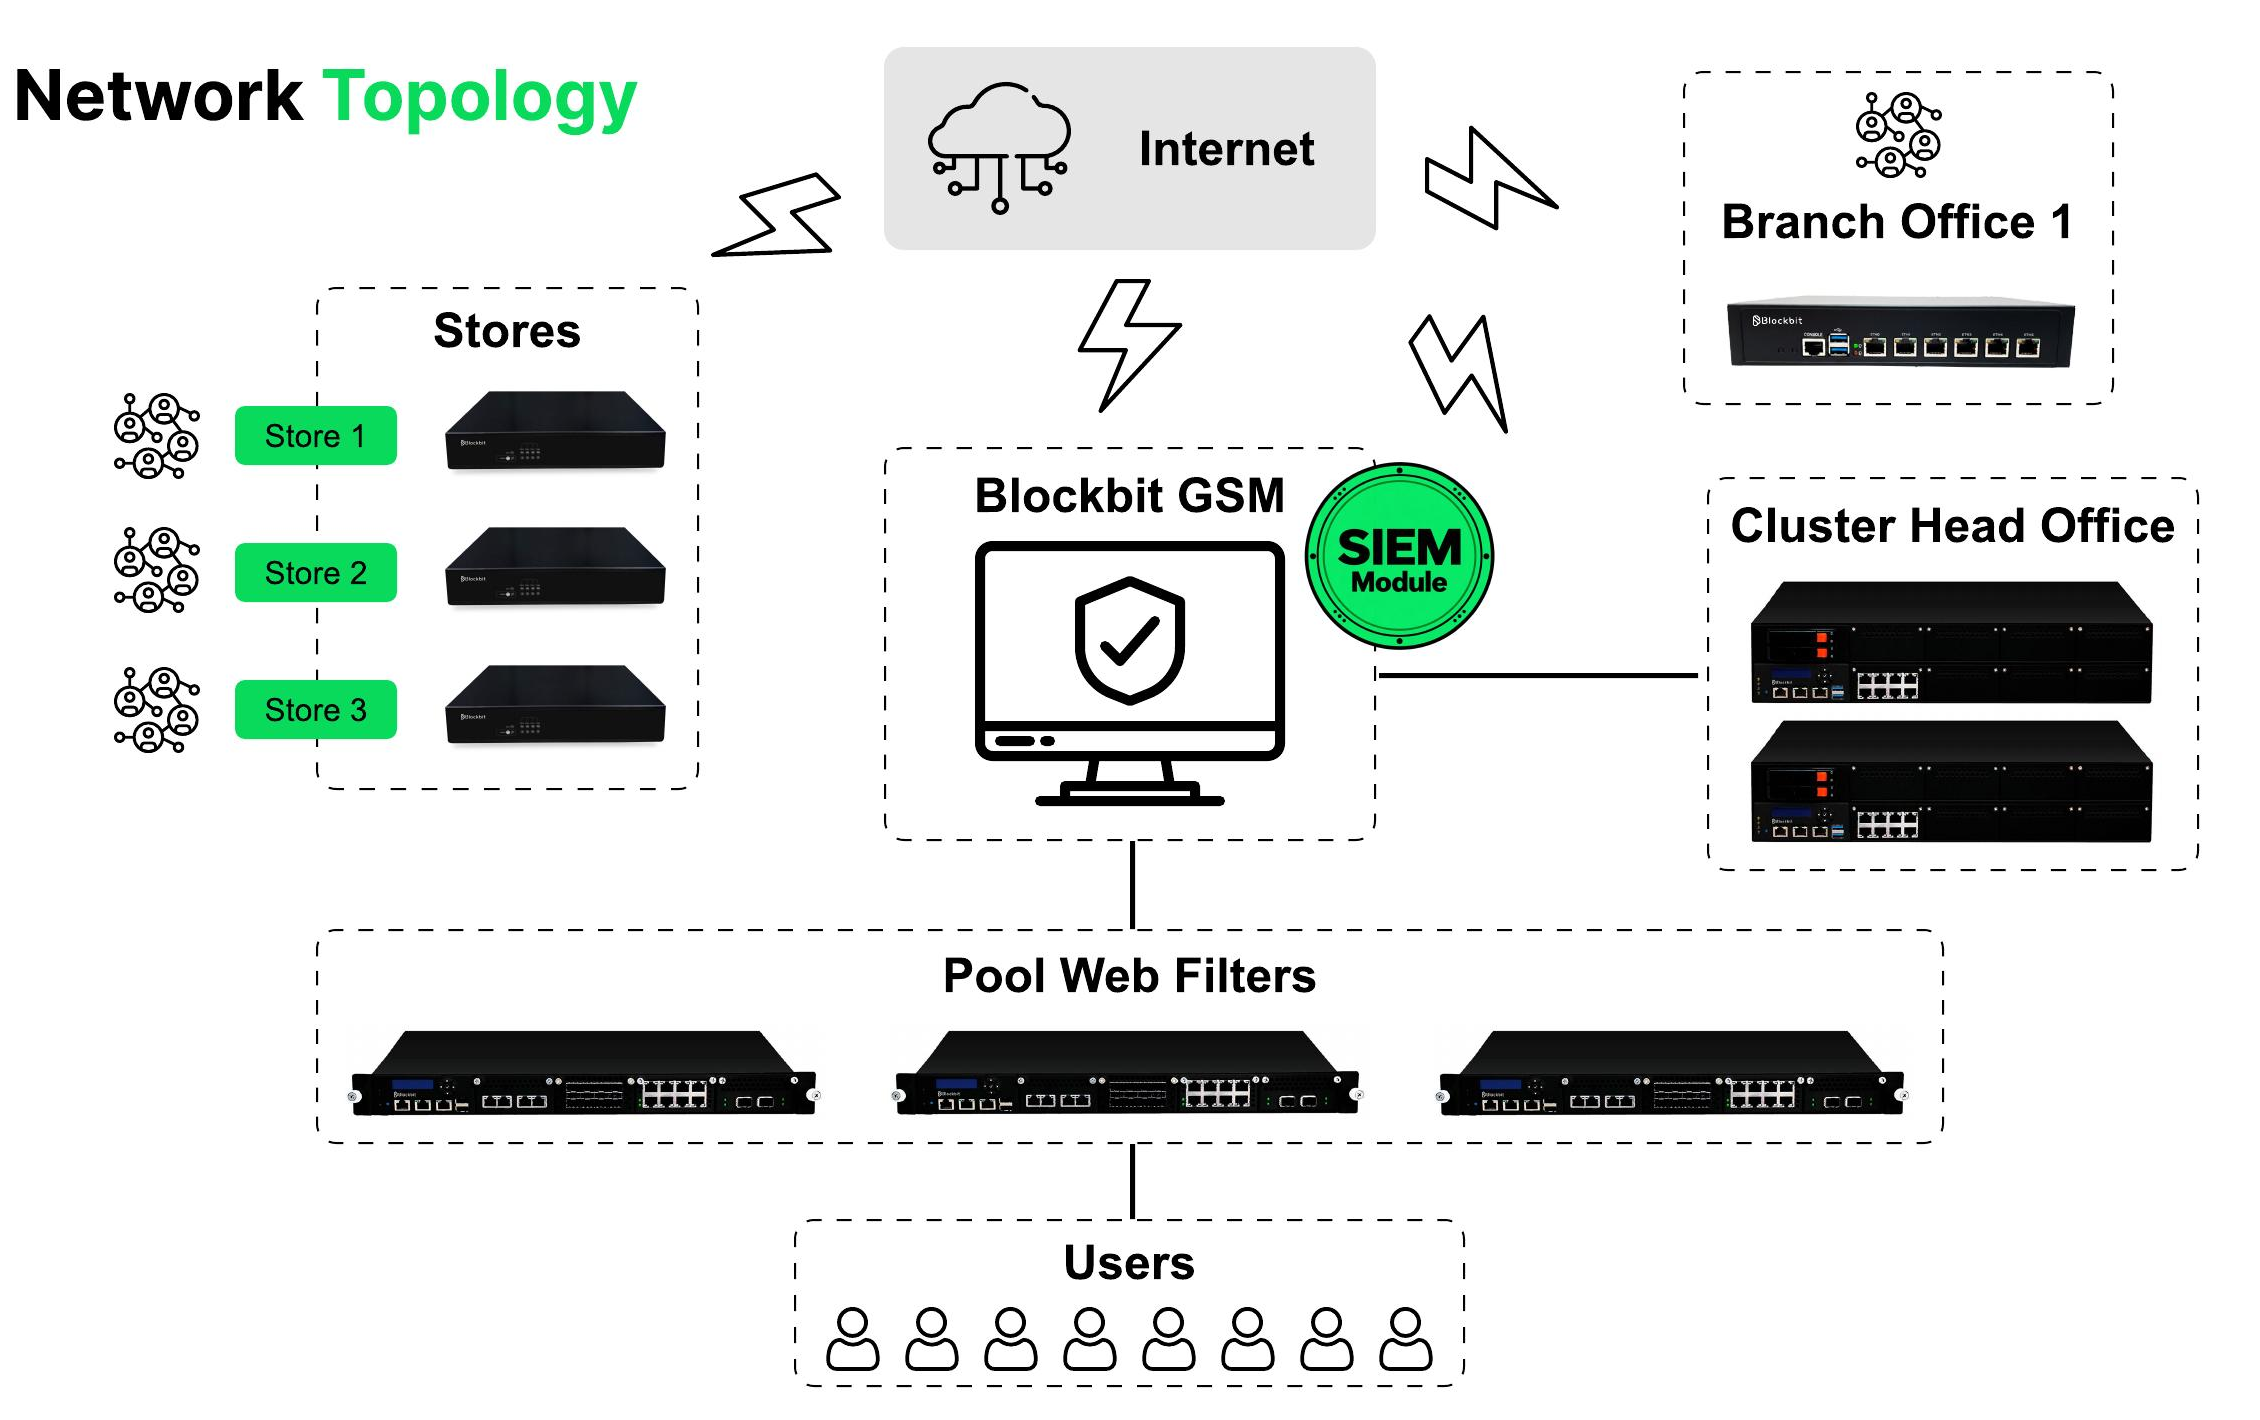
Blockbit GSM (Global Security Management) es la solución responsable de la gestión centralizada de la plataforma Blockbit, permitiendo administrar de forma unificada múltiples dispositivos y recursos de seguridad distribuidos en la infraestructura. Integrado en el ecosistema Blockbit Platform, GSM actúa como punto de control que simplifica operaciones, consolida políticas y mejora la eficiencia en entornos complejos.

La solución combina funciones de gestión (Manager), análisis (Analyzer) y recursos nativos de SIEM, permitiendo distribuir configuraciones estandarizadas, recopilar y normalizar logs de NGFW y fuentes externas compatibles, correlacionar eventos, investigar alertas y visualizar de forma centralizada la postura de seguridad.

Reunidas en el SIEM Module, estas capacidades ofrecen dashboards de seguridad para operaciones SOC, mapeo de tácticas y técnicas MITRE ATT&CK, reglas de correlación e investigación avanzada de eventos en la misma consola donde se administran las políticas.

Blockbit GSM también ofrece una operación intuitiva y escalable con aprovisionamiento automatizado, inventario de dispositivos, gestión de políticas y análisis avanzado de datos.

Topología de red con Blockbit GSM, SIEM Module, sucursales, tiendas, cluster, filtros web y usuarios

Opciones de Despliegue

Hardware Appliance

Appliance físico dedicado para alto rendimiento, control total del hardware y soporte de redundancia.
Virtual Appliance

VM compatible con VMware ESXi, XenServer, KVM y ProxMox. Desplegable en nubes públicas (AWS, Azure, Oracle, Google, IBM).

Virtualización
VMware ESXi | XenServer | KVM | ProxMox
Interfaz
Portugués BR, English US y Español ES
Nube Pública
AWS | Azure | Oracle | Google | IBM
Sección

Gestión Centralizada

Dispositivos, inventario y despliegue

  • Gestión centralizada de múltiples NGFW (físicos y virtuales)
  • Inventario con nombre, modelo, versión, licencia y estado en tiempo real
  • Organización por grupos y communities (multi-tenant)
  • Visualización en mapas online de geolocalización (Geomap)
  • Device Templates con presets: UTM, IPS, ATP, SWG o Custom
  • Módulos configurables: Firewall, Proxy, Web Cache, Web Filter, Threat, IPS, SD-WAN, DHCP, DNS
  • Zero Touch Provisioning (ZTP) individual y por lotes (Batch Provisioning)
  • Configuración automática de red: hostname, DNS, NTP, gateway, interfaces y zonas
  • Aplicación automática de templates y políticas en el primer boot del NGFW
  • Backup centralizado con restore de los equipos gestionados
  • Reboot, apagado remoto y actualización centralizada con rollback
  • Automatizaciones de gestión: sincronización de reglas y orquestación centralizada

Políticas, perfiles y objetos

  • Paquetes de políticas IPv4 e IPv6 con versionado y control de versiones
  • Ordenación Pre Rules / Local Rules / Post Rules para priorización
  • Validación automática de conflictos y redundancias entre políticas (IPv4)
  • Recuento de uso (hit count) por regla para optimización del rendimiento
  • Reglas con fecha de caducidad y activación por horario/período (Schedules)
  • Perfiles centralizados: Web Filter, App Control, Threat, IPS, SSL Inspection, SD-WAN
  • Objetos: Addresses, Services, Time, Schedules, Dictionaries, Contents
  • Usuarios y grupos centralizados con autenticación por zona
  • Despliegue con flujo de aprobación, auditoría, programación y rollback
  • Clonación de perfiles y políticas para replicación rápida
  • Soporte de QoS integrado en las políticas con Traffic Shaping
  • Soporte de grupos para servidores de autenticación (AD, LDAP, Radius)

SD-WAN Orchestration

  • Orquestación centralizada de perfiles SD-WAN en múltiples NGFW
  • Tipos de perfil: Load Balance, Failover, Spillover y Dynamic Selection
  • Monitoring Interval configurable (en segundos) y Fail Ratio (1-100%)
  • Monitoring Targets con IP virtuales y pruebas de conectividad
  • Métricas de SLA por circuito: Jitter (ms), Latency (ms) y Packet Loss (%)
  • Monitorización de Inbound/Outbound (bits RX/TX) por circuito WAN con histórico
  • Estadísticas por interfaz: entrada/salida de paquetes, descartes y errores
  • Services SD-WAN con priorización por puerto, protocolo y aplicación
  • Application-Aware Routing (AAR) con selección dinámica del mejor enlace
  • WAN Aggregation y Link Failover con detección automática de fallos
  • Orquestación de VPN site-to-site, Full Mesh y Star (HUB-Spoke)
  • Visualización de jitter, latencia y packet loss por enlace y por circuito en Analyzer

Observabilidad por aplicación

  • Identificación de tráfico por aplicación, independientemente de puerto/protocolo
  • Clasificación automática de aplicaciones en tiempo real
  • Métricas por aplicación: latencia, jitter y pérdida de paquetes
  • Correlación aplicación vs. enlace (WAN/SD-WAN) para análisis de rendimiento
  • Análisis de experiencia del usuario (QoE) por aplicación
  • Detección de degradación de aplicaciones en tiempo real
  • Flow analysis con drill-down hasta el nivel de flujo individual
  • Monitorización de rendimiento y comportamiento del tráfico por aplicación
  • Correlación entre consumo de ancho de banda y rendimiento por aplicación
  • Visión unificada: red, seguridad y rendimiento de aplicaciones
Sección

Analyzer, SIEM e Informes

Analyzer, Dashboards y SIEM

  • +90 vistas predefinidas distribuidas en 6 módulos de análisis
  • Overview: dashboard consolidado de seguridad con intrusiones bloqueadas y alertadas (IPS), amenazas avanzadas y malware (ATP), aplicaciones denegadas (App Control) e Índice de Riesgo del entorno
  • Severidad de los impactos, series temporales de intrusiones y amenazas, origen de los ataques por país y rankings de orígenes, destinos, clasificaciones de intrusión, malware, dominios maliciosos y aplicaciones bloqueadas — con filtros globales por período, dispositivo y módulo, y Modo TV para visualización continua en NOC/SOC
  • Firewall: Geolocation, Zone Traffic, Top User, Top Service, Top Source, Top Policy
  • Web Filter: Allowed/Denied Sites, History Categories, Domains, Profiles, Content Types
  • Application Control: Top Allowed/Denied Apps, Top Allowed/Denied Categories, History
  • IPS: Alerted/Blocked, Geolocation, Impact High/Medium/Low, Layer 3 Protection
  • Threat Protection: Threats/Malwares History, Malicious IP Classification, Top Threat Types
  • User Behavior: Network Traffic, Policy/App/Web Usage, Threat/IPS por usuario
  • Dashboards personalizados para visibilidad personalizada del tráfico
  • Filtros combinados multi-device (src, dst, protocol, user, threat)
  • Correlación temporal: Today, Yesterday, Last 7/30 days, This/Last Month, By Date/Period
  • Correlation Rules: motor de correlación con biblioteca predefinida y creación de reglas personalizadas, para identificación de patrones, encadenamiento de eventos y generación de alertas a partir de múltiples fuentes de log
  • MITRE ATT&CK: enriquecimiento de las alertas con tácticas y técnicas del framework, en vistas de Dashboard, Intelligence y Framework
  • Evolución de las alertas en el tiempo, distribución por táctica, ataques por técnica, tácticas y técnicas por agente, con exploración por agente y generación de informes en la propia vista
  • Respuesta activa con bloqueo automático de host a partir de reglas de correlación
  • Drill-down con redirección automática a Events detallados

Monitorización y Performance

  • Monitorización en tiempo real del estado y rendimiento de los equipos
  • Estado de túneles VPN site-to-site y client-to-site (Up/Down/Connected)
  • Visualización de usuarios remotos conectados por VPN con detalles de sesión
  • Performance por aplicación con jitter, latencia y packet loss
  • Performance por enlace WAN/SD-WAN con comparativa entre conexiones
  • Monitorización de CPU, memoria, disco y storage por dispositivo
  • Monitorización de HA: Cluster Status, Uptime, Connection y Sync Status
  • Captura de paquetes (PCAP) por regla de IPS para análisis forense
  • Integración con herramientas de monitorización externa por SNMP
  • Geomap para visualización geográfica de dispositivos y alertas
  • Reducción de MTTR con troubleshooting avanzado y correlación
Sección

Analyzer, SIEM e Informes

Informes y Business Intelligence

  • Tipos Analysis: Network Traffic, Policy Usage, Web Filter, App Control
  • Tipos Analysis: Intrusion Prevention, Threat Protection, User Behavior
  • Tipo Log: queries personalizadas con exportación CSV
  • Informe ejecutivo de seguridad del SIEM en PDF: eventos alertados × bloqueados, origen por país, clasificación de riesgo Alto, Medio y Bajo y rankings de categorías, classtypes, orígenes y destinos
  • Custom Analytics integrado con herramientas de Discover, Visualize, Dashboard y Timelion
  • Fuentes de datos: logs generales, tráfico por aplicación y métricas de SD-WAN
  • Campos BI: jitter, latency, packet_loss, bandwidth, protocol, timestamp
  • Informes de calidad por aplicación y por enlace (SD-WAN aware)
  • Histórico de rendimiento: latencia, jitter y pérdida por período
  • Duplicación de informes existentes para personalización rápida
  • Programación: una sola vez, semanal y mensual con envío automático por e-mail
  • Exportación en HTML, PDF y CSV; gráficos en SVG y PNG
  • Personalización de logo y pie de página por informe (Custom Branding)
Sección

Loggers, Eventos, SIEM y Diferenciales

Loggers y Almacenamiento

  • Múltiples Loggers: Standalone e Integrated
  • Cluster de Loggers con HA, failover automático y replicación en tiempo real
  • IP Virtual, Heartbeat, sincronismo configurable y Virtual MAC
  • Capacidad escalable de almacenamiento de logs indexados (dimensionable por entorno)
  • Rotación automática de logs por porcentaje de disco y período (días/meses/años)
  • Backup automático en storages remotos: SMB, NFS y SFTP
  • Retención configurable por cantidad de backups y porcentaje de uso de disco
  • Indexación de logs para búsqueda acelerada sin apertura de archivos antiguos
  • Logs consolidados por Device o grupo de Devices
  • Visualización gráfica del total de logs generados por período
  • Monitorización de CPU, memoria, disco y storage por Logger
  • Historial centralizado de backups con restore y estado de ejecución

Alertas, Eventos y Búsqueda Avanzada

  • Events con visualización casi en tiempo real por logger o grupo
  • Alerts: triaje de alertas de seguridad por Logger o grupo de Loggers, con filtro por tipo de log, Análisis de Log con Top Hits por campo seleccionable e historial de incidencias por período
  • Ingesta y análisis de eventos de seguridad de fuentes externas por syslog, con Decoders para parsing y normalización, ampliando la visión más allá de los dispositivos Blockbit
  • Filtros predefinidos e indicadores de seguridad: alertas abiertas, críticas y altas, hosts involucrados y agrupaciones por categoría
  • Query Editor con +30 filtros: logtype, src, dst, sport, dport, protocol, service
  • Filtros: devin/devout, zonein/zoneout, client_mac/user/ip, geoip_src/dst
  • Filtros: rule_name/action, web_category/site/method/mime, app_name/category
  • Filtros: ips_profile, malware_file/md5/status/name, threat_class/category/sid/impact
  • Operadores: Contain, Not Contain, Equals, Not Equals con string editable
  • Guardar y reutilizar queries personalizadas (Save Query)
  • Análisis de rendimiento y detección de problemas a partir de los logs
  • Top Hits, History (gráfico de barras) y Log Events con Event View detallado

Diferenciales Técnicos

  • Observabilidad orientada a la aplicación con métricas de performance
  • Correlación entre red, seguridad y performance en una única plataforma
  • SIEM nativo integrado en la gestión centralizada: política, log y detección en la misma consola
  • Mapeo de eventos al framework MITRE ATT&CK para investigación y contextualización de tácticas y técnicas observadas
  • Reglas de correlación y validación mediante Log Test antes de la activación
  • Visión unificada del entorno distribuido (sucursales, data center, cloud)
  • Conformidad regulatoria alineada con el Marco Civil da Internet
  • Reducción del MTTR con troubleshooting avanzado y drill-down por flujo
  • Business Intelligence integrado para análisis avanzados e informes personalizados
  • Posicionamiento como plataforma de observabilidad más allá de la seguridad
  • Disminución del TCO con gestión centralizada de miles de NGFW
  • Maximización del ROI en entornos multi-site de gran capilaridad
Sección

Administración, HA e Integraciones

Administración y Seguridad

  • Acceso simultáneo de múltiples administradores con bloqueo de modificaciones
  • Perfiles Read-Only y Read-Write por administrador
  • Autenticación mediante LDAP, AD, SAML y Radius con SSO y MFA/2FA
  • Certificados X509v3 y soporte para certificados revocados (LCR)
  • Identity Provider: Service Provider e Identity Provider (SAML)
  • Control de acceso granular y Access Control
  • Audit Log con seguimiento completo y Audit View detallado
  • Visualización y comparación de configuraciones con soporte de IA
  • Upgrade de firmware y parches mediante la interfaz de gestión con rollback
  • Login Disclaimer configurable en la página de autenticación del GSM
  • Entorno multi-tenant con communities
  • Custom Branding del GSM (logo, colores, favicon, background, page title)

Alta Disponibilidad (HA)

  • Cluster HA del GSM Manager: Primary + Secondary (standby)
  • Cluster HA de Loggers: Primary + Replica con IP Virtual
  • Failover automático con heartbeat configurable (intervalo en segundos)
  • Hasta 3 Peer IPs redundantes con Virtual MAC y Sync Interval
  • Sincronización resiliente con validación de integridad antes de la replicación
  • Reaplicación automática de deploys interrumpidos tras failover
  • Notificación por e-mail en eventos de failover y sincronización
  • Activación manual (Sync Now / Active Now) y automática (Auto Activation)
  • Cluster Status con Local/Peer State, Uptime, Connection y Sync Status

CLI, API e Integraciones

  • CLI con +70 comandos: ping, traceroute, tcpdump, netstat, arping, telnet
  • CLI de red: set-network-interface/dns/gateway/hostname/timezone
  • CLI de gestión: reboot, shutdown, reset, passwd, rewizard, enable-root
  • CLI de logger: logger-config, logger-enable, logger-key, logger-devices-add/list
  • CLI de debug: debug-backup, debug-ha, debug-sync, debug-deployer, debug-rotation
  • CLI de SNMP: enable-snmp, disable-snmp; CLI de update: update-gsm, upgrade-blockbit
  • API RESTful con autenticación JWT (bearer token) en el puerto 3002 (JSON)
  • Endpoints: /auth/login, /api/appliances, /api/policies, /api/ips, /api/traffic
  • Filtros de API: interval_type (hour/min/d/m/y), init_date/end_date, device_id
  • Alertas por e-mail (SMTP), SNMP y Syslog con integración con monitorización externa y Geomap
  • Recepción de logs y eventos de fuentes externas para uso en el SIEM Module, conforme a los formatos y decoders soportados por la versión
  • VPN SSL e IPSec (client-to-site) con Blockbit Client para Windows
Sección