Blockbit

Datasheet

Global Security Management

Blockbit GSM

Gerenciamento centralizado, Analyzer e Módulo SIEM integrados

Gerenciamento centralizadoAnalyzer integradoMódulo SIEM

Sobre o Blockbit GSM

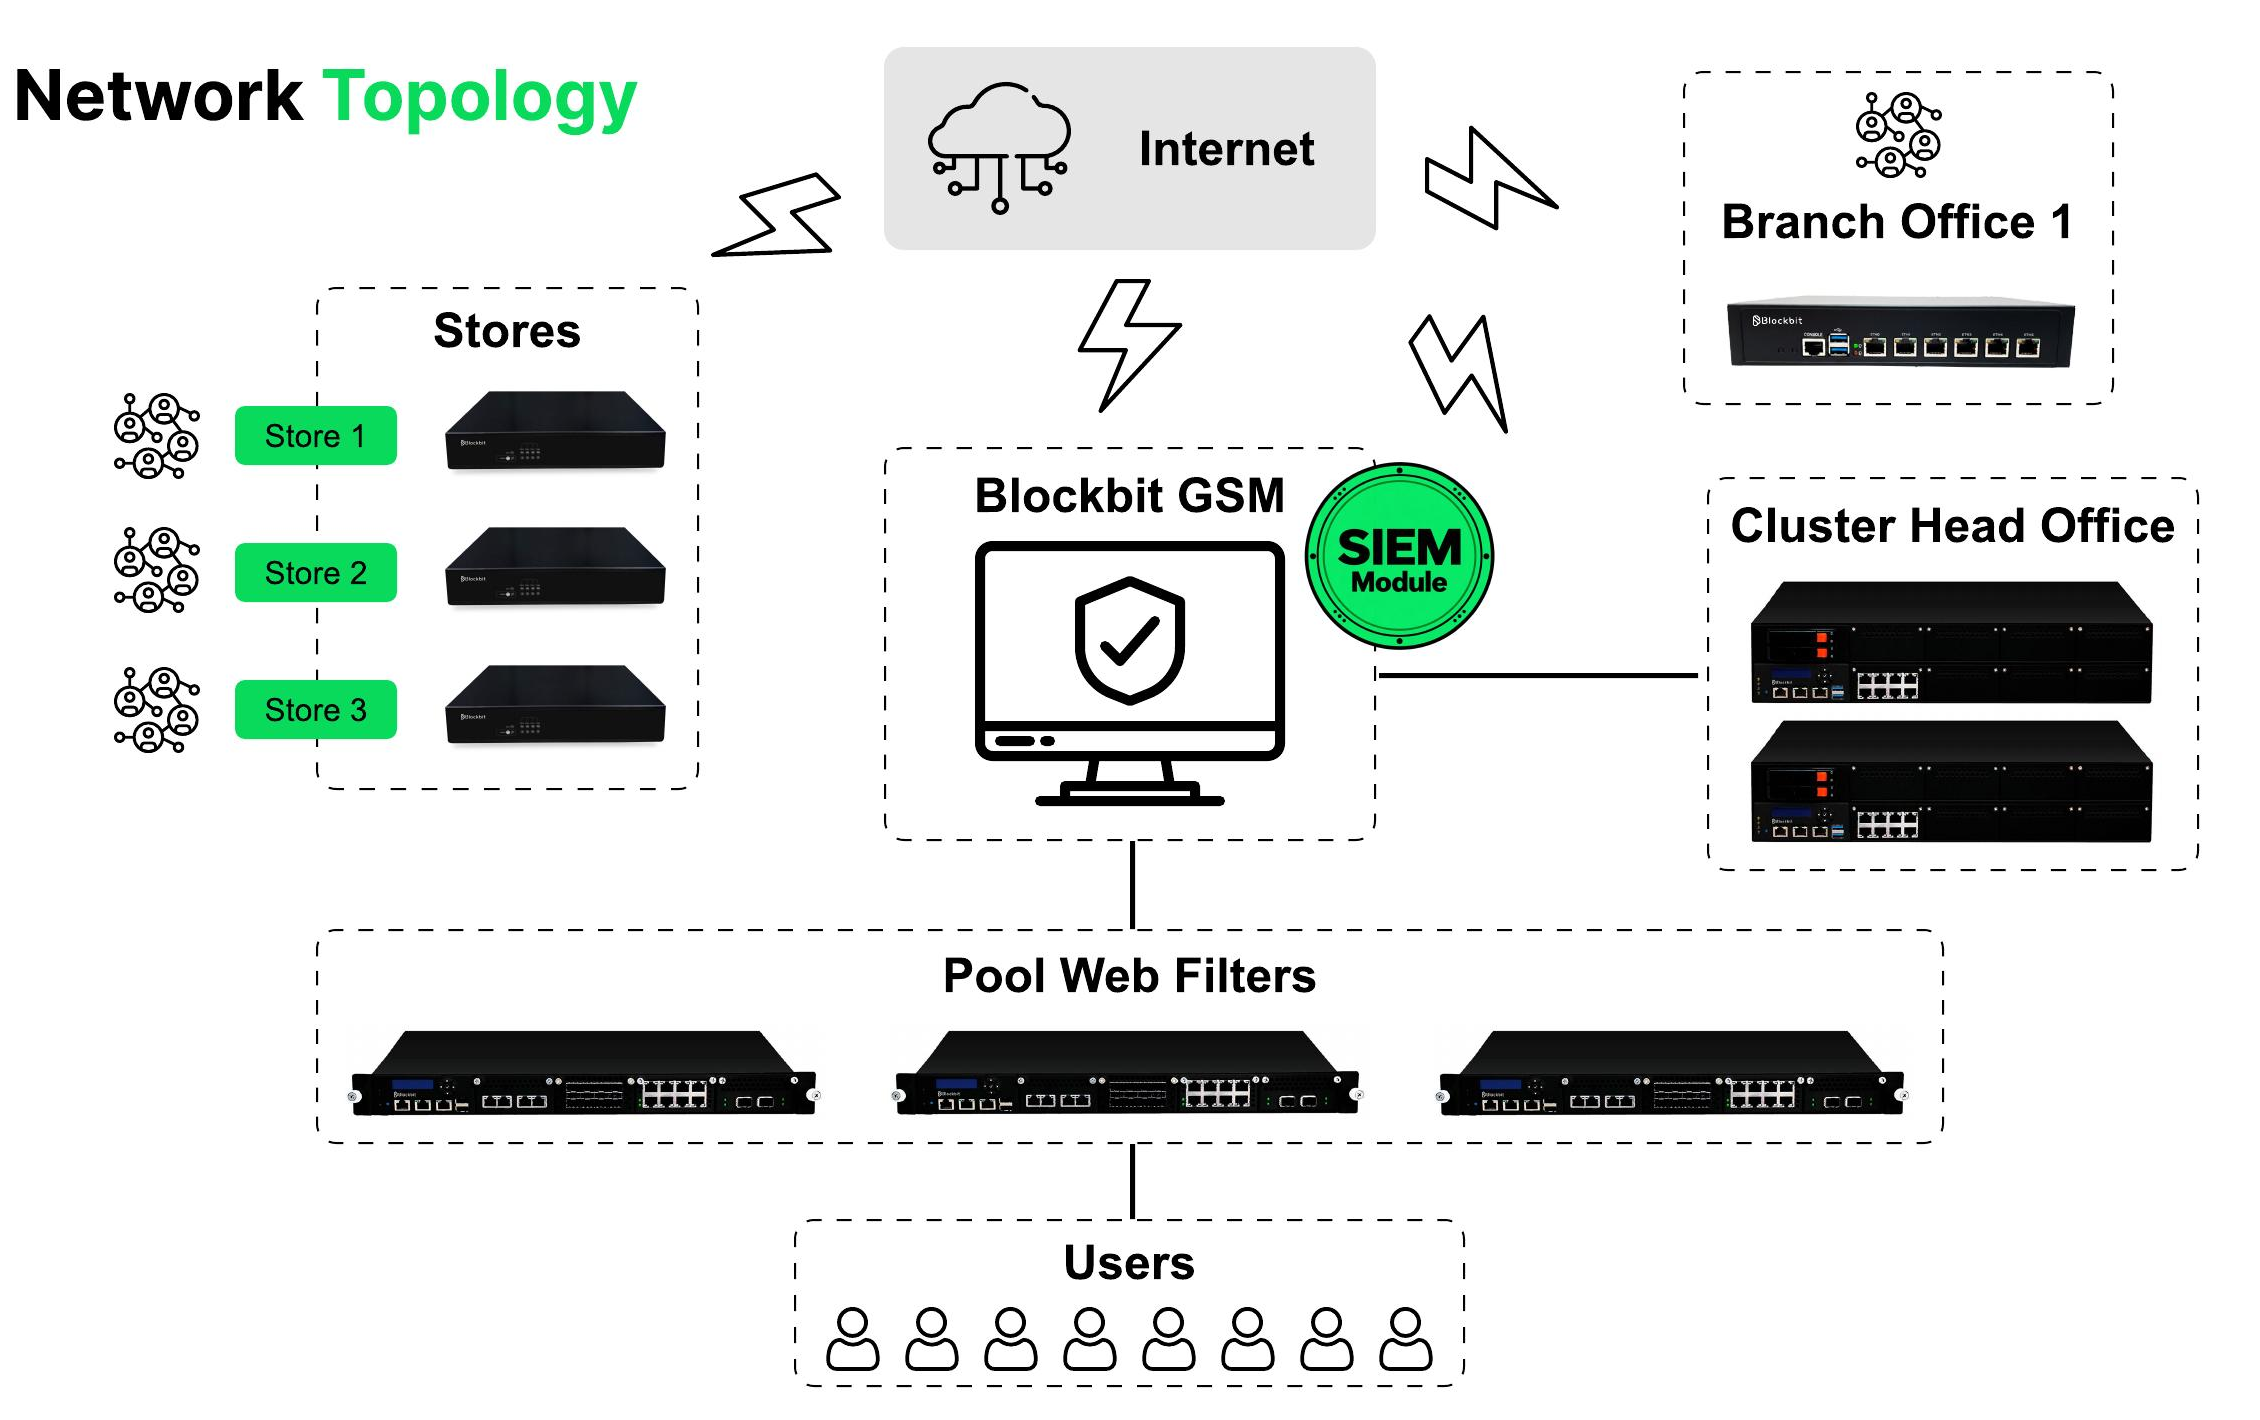
O Blockbit GSM (Global Security Management) é a solução responsável pelo gerenciamento centralizado da plataforma Blockbit, permitindo administrar de forma unificada múltiplos dispositivos e recursos de segurança distribuídos na infraestrutura. Integrado ao ecossistema da Blockbit Platform, o GSM atua como o ponto de controle que simplifica operações, consolida políticas e garante maior eficiência na gestão de ambientes complexos.

A solução combina funções de gerenciamento (Manager), análise (Analyzer) e recursos nativos de SIEM, possibilitando a criação e distribuição de configurações padronizadas, a coleta e a normalização de logs dos NGFWs e de fontes externas compatíveis, a correlação de eventos, a investigação de alertas e a visualização centralizada da postura de segurança. Com isso, os administradores conseguem ter visibilidade completa do ambiente e responder de forma mais eficiente a incidentes de segurança.

Reunidas no SIEM Module, essas capacidades entregam dashboards de segurança voltados à operação de SOC, mapeamento de táticas e técnicas no framework MITRE ATT&CK, regras de correlação e investigação de eventos por consulta avançada — na mesma console em que as políticas são administradas.

Além disso, o Blockbit GSM foi projetado para oferecer uma operação intuitiva e escalável, com recursos como provisionamento automatizado, inventário de dispositivos, gestão de políticas e análise avançada de dados.

Topologia de rede com Blockbit GSM, SIEM Module, filiais, lojas, cluster, filtros web e usuários

Opções de Implantação

Hardware Appliance

Appliance físico dedicado para alto desempenho com controle total do hardware e suporte a redundância.
Virtual Appliance

VM compatível com VMware ESXi, XenServer, KVM e ProxMox. Implantável em nuvens públicas (AWS, Azure, Oracle, Google, IBM).

Virtualização
VMware ESXi | XenServer | KVM | ProxMox
Interface
Português BR, English US e Espanhol ES
Cloud Pública
AWS | Azure | Oracle | Google | IBM
Seção

Gerenciamento Centralizado

Dispositivos, Inventário e Deploy

  • Gerenciamento centralizado de múltiplos NGFWs (físicos e virtuais)
  • Inventário com nome, modelo, versão, licença e status em tempo real
  • Organização por grupos e communities (multi-tenant)
  • Visualização em mapas online de geolocalização (Geomap)
  • Device Templates com presets: UTM, IPS, ATP, SWG ou Custom
  • Módulos configuráveis: Firewall, Proxy, Web Cache, Web Filter, Threat, IPS, SD-WAN, DHCP, DNS
  • Zero Touch Provisioning (ZTP) individual e em lote (Batch Provisioning)
  • Configuração automática de rede: hostname, DNS, NTP, gateway, interfaces e zonas
  • Aplicação automática de templates e políticas no primeiro boot do NGFW
  • Backup centralizado com restore dos equipamentos gerenciados
  • Reboot, desligamento remoto e atualização centralizada com rollback
  • Automações de gestão: sincronismo de regras e orquestração centralizada

Políticas, Perfis e Objetos

  • Pacotes de políticas IPv4 e IPv6 com versionamento e controle de versão
  • Ordenamento Pre Rules / Local Rules / Post Rules para priorização
  • Validação automática de conflitos e redundâncias entre políticas (IPv4)
  • Contagem de utilização (hit count) por regra para otimização de performance
  • Regras com data de expiração e ativação por horário/período (Schedules)
  • Perfis centralizados: Web Filter, App Control, Threat, IPS, SSL Inspection, SD-WAN
  • Objetos: Addresses, Services, Time, Schedules, Dictionaries, Contents
  • Usuários e Grupos centralizados com autenticação por zona
  • Deploy com fluxo de aprovação, auditoria, agendamento e rollback
  • Clonagem de perfis e políticas para replicação rápida
  • Suporte a QoS integrado nas políticas com Traffic Shaping
  • Suporte a grupos para servidores de autenticação (AD, LDAP, Radius)

SD-WAN Orchestration

  • Orquestração centralizada de perfis SD-WAN em múltiplos NGFWs
  • Tipos de perfil: Load Balance, Failover, Spillover e Dynamic Selection
  • Monitoring Interval configurável (em segundos) e Fail Ratio (1-100%)
  • Monitoring Targets com IPs virtuais e testes de conectividade
  • Métricas SLA por circuito: Jitter (ms), Latency (ms) e Packet Loss (%)
  • Monitoramento de Inbound/Outbound (bits RX/TX) por circuito WAN com histórico
  • Estatísticas por interface: entrada/saída de pacotes, descartes e erros
  • Services SD-WAN com priorização por porta, protocolo e aplicação
  • Application-Aware Routing (AAR) com seleção dinâmica do melhor link
  • WAN Aggregation e Link Failover com detecção automática de falha
  • Orquestração de VPNs site-to-site, Full Mesh e Star (HUB-Spoke)
  • Visualização de jitter, latência e packet loss por link e por circuito no Analyzer

Observabilidade por Aplicação

  • Identificação de tráfego por aplicação, independente de porta/protocolo
  • Classificação automática de aplicações em tempo real
  • Métricas por aplicação: latência, jitter e perda de pacotes
  • Correlação aplicação x link (WAN/SD-WAN) para análise de performance
  • Análise de experiência do usuário (QoE) por aplicação
  • Detecção de degradação de aplicações em tempo real
  • Flow analysis com drill-down até nível de fluxo individual
  • Monitoramento de performance e comportamento de tráfego por aplicação
  • Correlação entre consumo de banda e performance por aplicação
  • Visão unificada: rede, segurança e performance aplicacional
Seção

Analyzer, SIEM e Relatórios

Analyzer, Dashboards e SIEM

  • +90 visões pré-construídas distribuídas em 6 módulos de análise
  • Overview: dashboard consolidado de segurança com intrusões bloqueadas e alertadas (IPS), ameaças avançadas e malware (ATP), aplicações negadas (App Control) e Índice de Risco do ambiente
  • Severidade dos impactos, séries temporais de intrusões e ameaças, origem dos ataques por país e rankings de origens, destinos, classificações de intrusão, malware, domínios maliciosos e aplicações bloqueadas — com filtros globais por período, dispositivo e módulo, e Modo TV para exibição contínua em NOC/SOC
  • Firewall: Geolocation, Zone Traffic, Top User, Top Service, Top Source, Top Policy
  • Web Filter: Allowed/Denied Sites, History Categories, Domains, Profiles, Content Types
  • Application Control: Top Allowed/Denied Apps, Top Allowed/Denied Categories, History
  • IPS: Alerted/Blocked, Geolocation, Impact High/Medium/Low, Layer 3 Protection
  • Threat Protection: Threats/Malwares History, Malicious IP Classification, Top Threat Types
  • User Behavior: Network Traffic, Policy/App/Web Usage, Threat/IPS por usuário
  • Dashboards customizados para visibilidade personalizada do tráfego
  • Filtros combinados multi-device (src, dst, protocol, user, threat)
  • Correlação temporal: Today, Yesterday, Last 7/30 days, This/Last Month, By Date/Period
  • Correlation Rules: motor de correlação com biblioteca pré-definida e criação de regras customizadas, para identificação de padrões, encadeamento de eventos e geração de alertas a partir de múltiplas fontes de log
  • MITRE ATT&CK: enriquecimento dos alertas com táticas e técnicas do framework, em visões de Dashboard, Intelligence e Framework
  • Evolução dos alertas no tempo, distribuição por tática, ataques por técnica, táticas e técnicas por agente, com exploração por agente e geração de relatório na própria visão
  • Resposta ativa com bloqueio automático de host a partir de regras de correlação
  • Drill-down com redirecionamento automático para Events detalhados

Monitoramento e Performance

  • Monitoramento em tempo real de status e desempenho dos equipamentos
  • Status de túneis VPN site-to-site e client-to-site (Up/Down/Connected)
  • Visualização de usuários remotos conectados via VPN com detalhes de sessão
  • Performance por aplicação com jitter, latência e packet loss
  • Performance por link WAN/SD-WAN com comparativo entre conexões
  • Monitoramento de CPU, memória, disco e storage por dispositivo
  • Monitoramento de HA: Cluster Status, Uptime, Connection e Sync Status
  • Captura de pacotes (PCAP) por regra de IPS para análise forense
  • Integração com ferramentas de monitoramento externo via SNMP
  • Geomap para visualização geográfica dos dispositivos e alertas
  • Redução de MTTR com troubleshooting avançado e correlação
Seção

Analyzer, SIEM e Relatórios

Relatórios e Business Intelligence

  • Tipos Analysis: Network Traffic, Policy Usage, Web Filter, App Control
  • Tipos Analysis: Intrusion Prevention, Threat Protection, User Behavior
  • Tipo Log: queries personalizadas com exportação CSV
  • Relatório executivo de segurança do SIEM em PDF: eventos alertados × bloqueados, origem por país, classificação de risco Alto, Médio e Baixo e rankings de categorias, classtypes, origens e destinos
  • Custom Analytics integrado com ferramentas de Discover, Visualize, Dashboard e Timelion
  • Fontes de dados: logs gerais, tráfego por aplicação e métricas de SD-WAN
  • Campos BI: jitter, latency, packet_loss, bandwidth, protocol, timestamp
  • Relatórios de qualidade por aplicação e por link (SD-WAN aware)
  • Histórico de performance: latência, jitter e perda por período
  • Duplicação de relatórios existentes para personalização rápida
  • Agendamento: única vez, semanal e mensal com envio automático por e-mail
  • Exportação em HTML, PDF e CSV; gráficos em SVG e PNG
  • Personalização de logo e rodapé por relatório (Custom Branding)
Seção

Loggers, Eventos, SIEM e Diferenciais

Loggers e Armazenamento

  • Múltiplos Loggers: Standalone e Integrated
  • Cluster de Loggers com HA, failover automático e replicação em tempo real
  • IP Virtual, Heartbeat, sincronismo configurável e Virtual MAC
  • Capacidade escalável de armazenamento de logs indexados (dimensionável por ambiente)
  • Rotação automática de logs por porcentagem de disco e período (dias/meses/anos)
  • Backup automático em storages remotos: SMB, NFS e SFTP
  • Retenção configurável por quantidade de backups e porcentagem de uso de disco
  • Indexação de logs para busca acelerada sem abertura de arquivos antigos
  • Logs consolidados por Device ou grupo de Devices
  • Visualização gráfica do total de logs gerados por período
  • Monitoramento de CPU, memória, disco e storage por Logger
  • Histórico centralizado de backups com restore e status de execução

Alertas, Eventos e Busca Avançada

  • Events com visualização próximo ao tempo real por logger ou grupo
  • Alerts: triagem de alertas de segurança por Logger ou grupo de Loggers, com filtro por tipo de log, Análise de Log com Top Hits por campo selecionável e histórico de ocorrências por período
  • Ingestão e análise de eventos de segurança de fontes externas via syslog, com Decoders para parsing e normalização, ampliando a visão além dos dispositivos Blockbit
  • Filtros prontos e indicadores de segurança: alertas abertos, críticos e altos, hosts envolvidos e agrupamentos por categoria
  • Query Editor com +30 filtros: logtype, src, dst, sport, dport, protocol, service
  • Filtros: devin/devout, zonein/zoneout, client_mac/user/ip, geoip_src/dst
  • Filtros: rule_name/action, web_category/site/method/mime, app_name/category
  • Filtros: ips_profile, malware_file/md5/status/name, threat_class/category/sid/impact
  • Operadores: Contain, Not Contain, Equals, Not Equals com string editável
  • Salvar e reutilizar queries personalizadas (Save Query)
  • Análise de desempenho e detecção de problemas com base nos logs
  • Top Hits, History (gráfico de barras) e Log Events com Event View detalhado

Diferenciais Técnicos

  • Observabilidade orientada à aplicação com métricas de performance
  • Correlação entre rede, segurança e performance em uma única plataforma
  • SIEM nativo integrado ao gerenciamento centralizado: política, log e detecção na mesma console
  • Mapeamento de eventos ao framework MITRE ATT&CK para investigação e contextualização de táticas e técnicas observadas
  • Regras de correlação e validação por Log Test antes da ativação
  • Visão unificada de ambiente distribuído (filiais, data center, cloud)
  • Conformidade regulatória alinhada ao Marco Civil da Internet
  • Redução de MTTR com troubleshooting avançado e drill-down por fluxo
  • Business Intelligence integrado para análises avançadas e relatórios customizados
  • Posicionamento como plataforma de observabilidade além de segurança
  • Diminuição do TCO com gerenciamento centralizado de milhares de NGFWs
  • Maximização do ROI em ambientes multi-site de grande capilaridade
Seção

Administração, HA e Integrações

Administração e Segurança

  • Acesso simultâneo por múltiplos administradores com bloqueio de alterações
  • Perfis Read-Only e Read-Write por administrador
  • Autenticação via LDAP, AD, SAML e Radius com SSO e MFA/2FA
  • Certificados X509v3 e suporte a certificados revogados (LCR)
  • Identity Provider: Service Provider e Identity Provider (SAML)
  • Controle de acesso granular e Access Control
  • Audit Log com rastreamento completo e Audit View detalhado
  • Visualização e comparação de configurações com suporte de IA
  • Upgrade de firmware e patches via interface de gerenciamento com rollback
  • Login Disclaimer configurável na página de autenticação do GSM
  • Ambiente multi-tenant com communities
  • Custom Branding do GSM (logo, cores, favicon, background, page title)

Alta Disponibilidade (HA)

  • Cluster HA do GSM Manager: Primary + Secondary (standby)
  • Cluster HA de Loggers: Primary + Replica com IP Virtual
  • Failover automático com heartbeat configurável (intervalo em segundos)
  • Até 3 Peer IPs redundantes com Virtual MAC e Sync Interval
  • Sincronismo resiliente com validação de integridade antes da replicação
  • Reaplicação automática de deploys interrompidos após failover
  • Notificação por e-mail em eventos de failover e sincronismo
  • Ativação manual (Sync Now / Active Now) e automática (Auto Activation)
  • Cluster Status com Local/Peer State, Uptime, Connection e Sync Status

CLI, API e Integrações

  • CLI com +70 comandos: ping, traceroute, tcpdump, netstat, arping, telnet
  • CLI rede: set-network-interface/dns/gateway/hostname/timezone
  • CLI gerenciamento: reboot, shutdown, reset, passwd, rewizard, enable-root
  • CLI logger: logger-config, logger-enable, logger-key, logger-devices-add/list
  • CLI debug: debug-backup, debug-ha, debug-sync, debug-deployer, debug-rotation
  • CLI SNMP: enable-snmp, disable-snmp; CLI update: update-gsm, upgrade-blockbit
  • API RESTful com autenticação JWT (bearer token) na porta 3002 (JSON)
  • Endpoints: /auth/login, /api/appliances, /api/policies, /api/ips, /api/traffic
  • Filtros API: interval_type (hour/min/d/m/y), init_date/end_date, device_id
  • Alertas por e-mail (SMTP), SNMP e Syslog com integração com monitoramento externo e Geomap
  • Recepção de logs e eventos de fontes externas para uso no SIEM Module, conforme os formatos e decoders suportados pela versão
  • VPN SSL e IPSec (client-to-site) com Blockbit Client para Windows
Seção