Compliance
Conformidad con LGPD, GDPR, PCI DSS, ISO 27001, NIST, entre otras.
Datasheet
EXTENDED DETECTION & RESPONSE
Blockbit XDR (eXtended Detection & Response) es una solución avanzada de ciberseguridad diseñada para ofrecer visibilidad, protección y respuesta integrales frente a amenazas en múltiples vectores, como endpoints, redes, correos electrónicos y entornos en la nube.
La plataforma se integra de forma fluida con las infraestructuras de TI existentes, automatizando respuestas a incidentes y simplificando la gestión de seguridad, todo en una interfaz unificada.
La solución también amplía la visibilidad de la seguridad sobre las comunicaciones de red y las interacciones entre sistemas, permitiendo identificar comportamientos sospechosos, correlaciones de eventos y movimientos anómalos en diferentes capas de la infraestructura.
La integración nativa con Blockbit Cyber Threat Intelligence (CTI) eleva la protección de Blockbit XDR, permitiendo el acceso a información actualizada sobre amenazas emergentes, vulnerabilidades y tácticas de ataque.
Esta correlación de datos de seguridad con inteligencia global mejora la precisión en la detección de amenazas, reduciendo falsos positivos y acelerando respuestas. Además, anticipa y neutraliza amenazas antes de que se concreten, garantizando una defensa más robusta y adaptable al panorama dinámico de la ciberseguridad.
Combinando inteligencia artificial, machine learning y análisis de comportamiento avanzado, Blockbit XDR permite identificar y bloquear ataques sofisticados en tiempo real y automatizar respuestas a incidentes.
Blockbit es líder en productos de ciberseguridad, protegiendo a miles de empresas y millones de usuarios de ataques y amenazas digitales.
Blockbit XDR ofrece un enfoque de seguridad más holístico e integrado que las soluciones tradicionales de Endpoint Detection & Response (EDR), proporcionando visibilidad integral y defensa contra amenazas en toda la infraestructura de TI.
Al correlacionar datos de múltiples fuentes, XDR mejora la detección de amenazas multivectoriales y automatiza respuestas coordinadas, reduciendo la complejidad operativa y los costos asociados con la gestión de múltiples herramientas de seguridad.
Conformidad con LGPD, GDPR, PCI DSS, ISO 27001, NIST, entre otras.
Integración nativa con Azure, AWS, Google Cloud, Microsoft 365, GitHub, Docker, entre otras.
Respuesta en tiempo real con remediación inmediata para bloquear ataques.
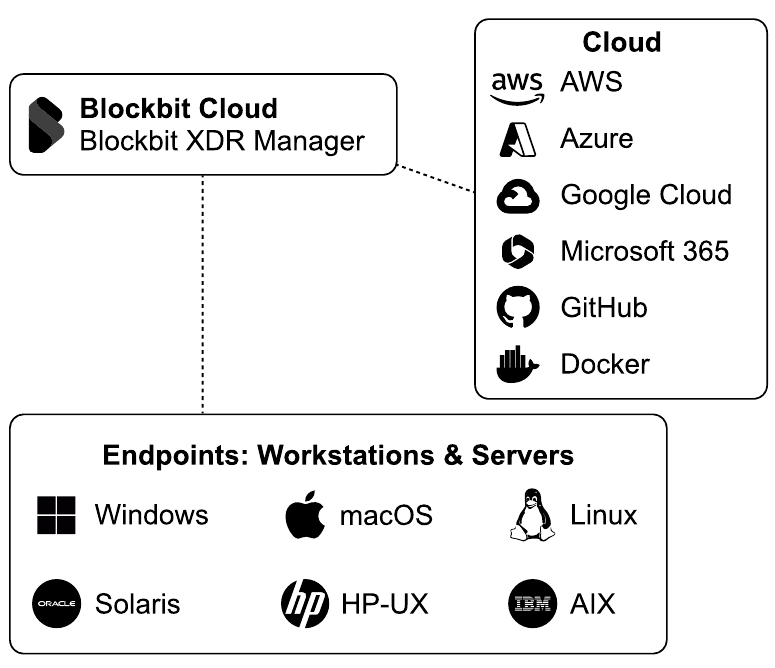
Desktops, servidores, redes, apps, correos electrónicos y nube.
Detección más precisa con correlación de eventos.
Interacciones holísticas para bloqueos y respuestas precisas.
Orquestación y respuesta automatizada.
Comprensión más amplia y contextualizada.
Protege los endpoints contra malware, amenazas avanzadas y ataques, tanto a través de firmas como a través de comportamiento, para bloquear actividades maliciosas y procesos sospechosos.
Automatiza el monitoreo continuo y la conformidad con leyes, regulaciones y normas, como LGPD, PCI DSS, GDPR, ISO 27001 y NIST, garantizando una gestión eficiente y continua.
Mitiga automáticamente las amenazas, con acciones sobre procesos (kill, suspensión y restore), aislamiento del endpoint, envío al sandbox y notificación al usuario — respuestas stateless y stateful.
Configura y gestiona listas de permisos y restricciones de aplicaciones, garantizando que solo software autorizado se ejecute en los sistemas, previniendo la ejecución de aplicaciones maliciosas.
Detecta anomalías o desvíos del comportamiento estándar que puedan indicar una amenaza, incluyendo el monitoreo de comportamientos de usuarios y aplicaciones para detectar actividades sospechosas.
Monitorea el sistema de archivos detectando alteraciones en el contenido, permisos, propiedad y atributos, e identifica los usuarios y aplicaciones utilizados para crear o modificar archivos.
Investigación y búsqueda avanzada para identificar patrones de ataque y actividades sospechosas no detectadas por mecanismos de defensa tradicionales.
Protege proactivamente, bloqueando la explotación de vulnerabilidades, fuerza bruta y malware. Incluye virtual patching, actuación inline (drop/TCP RST) y modo sensor de red (IDS vía SPAN).
Inventario y visibilidad en tiempo real de sus activos, como aplicaciones instaladas, procesos en ejecución, puertos abiertos, interfaces de red, información de hardware y sistema operativo.
Visibilidad y protección para workloads en entornos de nube integrándose con plataformas como Azure, AWS, Google Cloud, Microsoft 365, GitHub y Docker, monitoreando servicios, máquinas virtuales y actividades.
Detecta vulnerabilidades (CVE) en los activos, con dashboard de priorización, contadores por severidad, CVSS (base, temporal y ambiental), búsqueda por lenguaje de consulta (DQL) y exportación CSV.
Monitorea y analiza actividades dentro de contenedores, como Docker y Kubernetes, para detectar y responder a amenazas como violaciones de contenedores o vulnerabilidades de configuración.
Evaluación continua de las configuraciones de seguridad de sistemas, dispositivos y aplicaciones, garantizando la conformidad con normas internas, políticas de hardening y regulaciones de forma proactiva.
Evaluación continua de las configuraciones de seguridad de sistemas, dispositivos y aplicaciones, garantizando la conformidad con normas internas, políticas de hardening y regulaciones de forma proactiva.
Filtra el contenido y controla el acceso de los endpoints a Internet, ofreciendo también protección avanzada contra phishing y callbacks maliciosos, garantizando seguridad proactiva para workstations y servidores.
Integrado nativamente, emula y ejecuta archivos sospechosos en la nube de Blockbit, analizando comportamientos con IA y ML para identificar y examinar amenazas detectadas en el entorno.
Amplía la visibilidad del entorno al analizar comunicaciones y comportamientos de red, identificando movimiento lateral, callbacks sospechosos, exfiltración de datos y correlacionando con eventos de endpoint.
Consola unificada de gestión de endpoints con mapa de topología, acciones masivas con MFA, perfiles Soft/Moderate/Hard, control de USB/Bluetooth, firewall por FQDN/CIDR y módulo antitamper.
* Nota: Es obligatorio mantener, como mínimo, el 15% de la capacidad total de la partición disponible para el almacenamiento de las copias de seguridad, garantizando espacio suficiente para snapshots y Shadow Copies.
Sección