Blockbit

Datasheet

Blockbit XDR

EXTENDED DETECTION & RESPONSE

Visibilidade Total
Proteção Proativa
Resposta Automática

Blockbit XDR: O Futuro da Cibersegurança

O Blockbit XDR (eXtended Detection & Response) é uma solução avançada de cibersegurança projetada para oferecer visibilidade, proteção e resposta abrangentes a ameaças em múltiplos vetores, como endpoints, redes, e-mails e ambientes em nuvem.

A plataforma integra-se de forma fluida com as infraestruturas de TI existentes, automatizando respostas a incidentes e simplificando a gestão de segurança, tudo em uma interface unificada.

A solução também amplia a visibilidade da segurança sobre comunicações de rede e interações entre sistemas, permitindo identificar comportamentos suspeitos, correlações de eventos e movimentações anômalas em diferentes camadas da infraestrutura.

Seção

Integração com o Blockbit Cyber Threat Intelligence (CTI)

A integração nativa com o Blockbit Cyber Threat Intelligence (CTI) eleva a proteção do Blockbit XDR, permitindo acesso a informações atualizadas sobre ameaças emergentes, vulnerabilidades e táticas de ataque.

Essa correlação de dados de segurança com inteligência global melhora a precisão na detecção de ameaças, reduzindo falsos positivos e acelerando respostas. Além disso, antecipa e neutraliza ameaças antes que se concretizem, garantindo uma defesa mais robusta e adaptável ao panorama dinâmico da cibersegurança.

Seção

Proteção avançada contra ransomware, phishing e ataques "zero day"

Combinando inteligência artificial, machine learning e análise comportamental avançada, o Blockbit XDR permite identificar e bloquear ataques sofisticados em tempo real e automatizar respostas a incidentes.

99.9%
Taxa de detecção de ameaças
+95%
Incidentes resolvidos automaticamente
+150
Integrações com soluções de mercado
Seção

Sobre a Blockbit

A Blockbit é líder em produtos de cibersegurança, protegendo milhares de empresas e milhões de usuários de ataques e ameaças digitais.

+5M
clientes corporativos
+2MM
usuários protegidos
Seção

Por que "eXtended Detection & Response"?

O Blockbit XDR oferece uma abordagem de segurança mais holística e integrada do que as soluções tradicionais de Endpoint Detection & Response (EDR), proporcionando visibilidade abrangente e defesa contra ameaças em toda a infraestrutura de TI.

Ao correlacionar dados de múltiplas fontes, o XDR aprimora a detecção de ameaças multi-vetoriais e automatiza respostas coordenadas, reduzindo a complexidade operacional e os custos associados à gestão de múltiplas ferramentas de segurança.

Compliance

Conformidade com LGPD, GDPR, PCI DSS, ISO 27001, NIST, entre outras.
Cloud

Integração nativa com Azure, AWS, Google Cloud, Microsoft 365, GitHub, Docker, entre outras.

Automação

Resposta em tempo real com remediação imediata para bloquear ataques.
Seção

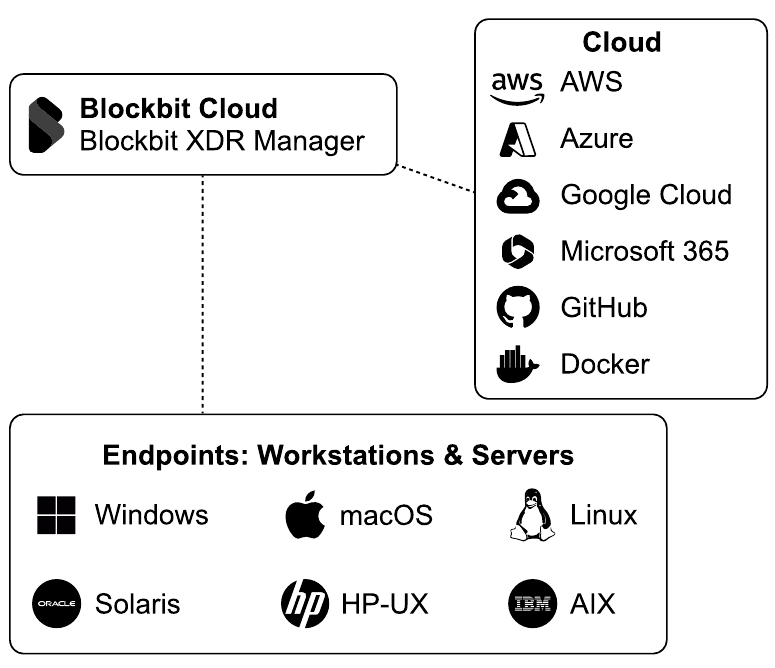
Plataformas suportadas:

Blockbit Cloud — Blockbit XDR Manager, Cloud e Endpoints: Workstations & Servers
Seção

Multi-Vetorial

Desktops, servidores, redes, apps, e-mails e nuvem.

Multi-Etapas

Detecção mais precisa com correlação de eventos.

Integração

Interações holísticas para bloqueios e respostas precisas.

Automação

Orquestração e resposta automatizada.

Visibilidade

Compreensão mais ampla e contextualizada.

Descubra os principais módulos do Blockbit XDR:

Endpoint Threat & Attack Protection

Protege os endpoints contra malware, ameaças avançadas e ataques tanto através de assinaturas quanto através de comportamento para bloquear atividades maliciosas e processos suspeitos.

Compliance Management

Automatiza o monitoramento contínuo e a conformidade com leis, regulamentações e normas, como LGPD, PCI DSS, GDPR, ISO 27001 e NIST, garantindo uma gestão eficiente e contínua.

Active Response & Automated Remediation

Mitiga automaticamente as ameaças, com ações sobre processos (kill, suspensão e restore), isolamento do endpoint, envio ao sandbox e notificação ao usuário — respostas stateless e stateful.

Application Allowlisting & Blocklisting

Configura e gerencia listas de permissões e restrições de aplicações, garantindo que apenas softwares autorizados sejam executados nos sistemas, prevenindo a execução de aplicações maliciosas.

Behavioral Analysis

Detecta anomalias ou desvios de comportamento padrão que podem indicar uma ameaça, incluindo o monitoramento de comportamentos de usuários e aplicações para detectar atividades suspeitas.

File Integrity Monitoring (FIM)

Monitora o sistema de arquivos detectando alterações no conteúdo, permissões, propriedade e atributos, e identifica os usuários e aplicativos usados para criar ou modificar arquivos.

Threat Hunting

Investigação e pesquisa avançada para identificar padrões de ataque e atividades suspeitas não detectadas por mecanismos de defesa tradicionais.

Host Intrusion Prevention System (HIPS)

Protege proativamente, bloqueando exploração de vulnerabilidades, força bruta e malware. Inclui virtual patching, atuação inline (drop/TCP RST) e modo sensor de rede (IDS via SPAN).

Asset Inventory & Visibility

Inventário e visibilidade em tempo real dos seus ativos, como aplicativos instalados, processos em execução, portas abertas, interfaces de rede, informações de hardware e sistema operacional.

Cloud Security

Visibilidade e proteção para workloads em ambientes de nuvem integrando com plataformas como Azure, AWS, Google Cloud, Microsoft 365, GitHub e Docker, monitorando serviços, máquinas virtuais e atividades.

Vulnerability Detection

Detecta vulnerabilidades (CVE) nos ativos, com dashboard de priorização, contadores por severidade, CVSS (base, temporal e ambiental), busca por linguagem de consulta (DQL) e exportação CSV.

Containers Security

Monitora e analisa atividades dentro de contêineres, como Docker e Kubernetes, para detectar e responder a ameaças como violações de contêineres ou vulnerabilidades de configuração.

Configuration Assessment

Avaliação contínua das configurações de segurança de sistemas, dispositivos e aplicativos, garantindo conformidade com normas internas, políticas de hardening e regulamentações de forma proativa.

Multi-Source Log Collection & Management

Avaliação contínua das configurações de segurança de sistemas, dispositivos e aplicativos, garantindo conformidade com normas internas, políticas de hardening e regulamentações de forma proativa.

Secure Internet Gateway

Filtra o conteúdo e controla o acesso dos endpoints à Internet, oferecendo também proteção avançada contra phishing e callbacks maliciosos, garantindo segurança proativa para workstations e servidores.

Malware Sandboxing

Integrado nativamente, emula e executa arquivos suspeitos na nuvem Blockbit, analisando comportamentos com IA e ML para identificar e examinar ameaças detectadas no ambiente.

Network Detection & Response (NDR)

Amplia a visibilidade do ambiente ao analisar comunicações e comportamentos de rede, identificando movimentação lateral, callbacks suspeitos, exfiltração de dados e correlacionando com eventos de endpoint.

Endpoint Control Center

Console unificado de gestão de endpoints com mapa de topologia, ações em massa com MFA, perfis Soft/Moderate/Hard, controle de USB/Bluetooth, firewall por FQDN/CIDR e módulo antitamper.

Seção

Recursos

Recursos / ItensBlockbit XDR

Sensores

  • Integrações com mais de 150 soluções de mercado

Management

  • Disponibilizada na Nuvem da Blockbit
  • Acessível via navegador web, sem a necessidade de instalação de software adicional
  • Permite um acesso unificado ou distribuído
  • Arquitetura de administração centralizada
  • Dashboard Mitre Basic
  • Dashboard Mitre Attack Framework (por estágio e técnicas)
  • Dashboard Mitre Radar (por applications, files, OS e network)
  • Dashboard Attack Map (origem dos ataques)
  • Custom Dashboards
  • Dashboards personalizados com múltiplos tipos de visualização (séries temporais, barras, pizza, tabelas e mapas)
  • Relatórios
  • API
  • API RESTful com operações CRUD por recurso, controle de acesso por papéis (RBAC), TLS 1.2+, webhooks e registro de uso (logs)
  • CLI
  • Permite a execução remota de comandos e scripts completos nos formatos CMD/DOS (.bat), PowerShell (.ps1) e Bash (.sh)
  • Interface gráfica para configuração do manager
  • Interface gráfica para configuração do agente
  • Configuração granular do agente por perfil, com ativação individual de módulos e proteções
  • Visibilidade de acesso à Internet
  • Integração SSO (Single Sign-On): LDAP
  • Integração SSO (Single Sign-On): Microsoft Active Directory
  • Integração SSO (Single Sign-On): SAML
  • Syslog Remoto para envio dos logs e auditoria
  • Multifactor Authentication
  • Endpoint Control Center: console unificado com mapa de topologia por VLAN e contadores de postura
  • Centro de ações em massa com validação por MFA (varredura, isolamento, atualização, rollback)
  • Painel de atualização de agentes com versão-alvo, janela programada e rollback por hash
  • Biblioteca de scripts de resposta (.ps1/.bat/.sh), em modo persistente ou transitório
  • Mapa de topologia com indicadores de latência por nó e por salto e serviços/portas expostos classificados por criticidade
  • Busca e detecção de IOCs (Indicators of Compromise)
  • Exportação de relatórios em CSV/XLS, texto e PDF
  • Notificações por E-mail, Remote Syslog, Webhook (HTTP/S), Mensageria (RabbitMQ, Kafka), Amazon SNS, Google Cloud Pub/Sub, Azure Event Hub
  • Inventário em tempo real de todos os ativos que possuem o agente instalado, informando: - Hardware, sistema operacional, softwares instalados, processos em execução, portas em modo LISTENING, interfaces de rede, endereços IPs configurados
  • Painéis por dispositivo com resumo de hardware e estatísticas de coleta exportáveis em CSV
  • Painéis de conformidade (Compliance) e mapeamento MITRE ATT&CK por ativo
  • Arquivos em quarentena, exibindo: Nome da ameaça, arquivo infectado e status
  • Oferece ações como: Detalhes da ameaça, download seguro do arquivo, restauração do arquivo no endpoint, envio para Sandbox, execução futura (Allowlist) e remoção permanente
  • Exportação da lista de quarentena em CSV (identificação da ameaça, arquivo, hash, caminho, status, ação e data, entre outros campos)

Extended Security

  • SIEM
  • Integração nativa com Threat Intelligence
  • Análise Comportamental de Usuários (UEBA)
  • Mecanismos para detecção, proteção e resposta à ameaças internas (Insider Threats)
  • Monitoramento de IoT/IloT
  • Integração com Detecção e Resposta de Rede (NDR) de terceiros

Threat Intelligence

  • Detecção de Anomalias com Blockbit Threat AI
  • Detecção de Anomalias com Machine Learning
  • Integração nativa com CTI de mercado
  • Integração nativa com Blockbit CTI
  • Integração nativa com Blockbit Sandbox
  • Integrações com as bases externas (Malwarebazaar, Maltiverso, Hibryd Analyzer e VirusTotal)
  • Visualização da árvore de processos
  • Respostas a incidentes baseadas nos frameworks: MITRE ATT&CK, OWASP, CVSS ou NIST

Endpoint Protection

  • Sistemas Operacionais suportados (Windows, Linux, MacOS e Unix)
  • Operação em sistemas operacionais com discos criptografados (FileVault, BitLocker, LUKS, entre outros)
  • EPP/EDR Integrado
  • Orquestração de EPP/EDR
  • Host IPS
  • Host IPS inline: descarte de pacotes (drop) e encerramento de conexões TCP (reject/TCP RST)"
  • Modo sensor de detecção de intrusão de rede (IDS) via porta espelhada (SPAN/mirror)"
  • Base de assinaturas de Host IPS com mais de 100.000 regras mantidas pelo Blockbit Labs"
  • Seleção do conjunto de regras de Host IPS (endpoint ou rede) por perfil de segurança"
  • Visualização e gestão das regras de Host IPS por identificador (SID), com filtros e criação de regras customizadas
  • Detecção e mitigação da vulnerabilidade com o Virtual Patching
  • Configuration Assessment
  • Configuration Assessment (SCA) e File Integrity Monitoring (FIM) com parâmetros e regras configuráveis por perfil"
  • Controle de flood com limiar configurável de eventos"
  • Atualização do agente via console de gerenciamento e ponto a ponto (P2P)
  • Malware Detection - Hash
  • Malware Detection - Behavior
  • Malware Detection - YARA (manager)
  • Malware Detections - YARA (endpoint)
  • Rootkit Detection
  • Proteção Avançada contra Exploits – DEP (Data Execution Prevention), SEH (Structured Exception Handler Overwrite Protection – SEHOP),Null Dereference, Null Pointer Attacks, Heap Spray Protection entre outros
  • File Integrity Monitoring
  • Threat Hunting
  • Vulnerability Detection
  • Dashboard de vulnerabilidades com top 10, distribuição por ano e contadores por severidade
  • Pontuação CVSS base, temporal e ambiental, com busca por linguagem de consulta (DQL)
  • Filtro de conteúdo web
  • Controle de acesso à Internet
  • Proteção avançada contra phishing
  • Proteção avançada contra callbacks maliciosos
  • Controle de Aplicações (Application Control)
  • Automação de Resposta a Incidentes (SOAR)
  • Ações sobre processos em execução: encerramento (kill), suspensão e retomada (restore)
  • Respostas stateless e stateful com reversão automática e notificação ao usuário final

Endpoint Protection

  • Proteção de manipulações (Anti-Tamper)
  • Senha para desinstalar o agente no Endpoint
  • Backup de Segurança e Recuperação de Incidentes
  • Bloqueio de mídia USB e Bluetooth
  • Modo apenas leitura para USB e Bluetooth
  • Exceções para USB e Bluetooth (nome, fornecedor, número de série, combinação)
  • Firewall de endpoint com suporte à definição de regras por FQDN (incluindo wildcard), endereço IP/CIDR, porta, protocolo e direção de tráfego
  • Perfis de segurança Soft, Moderate e Hard com clonagem e propagação automática
  • Proteção específica para ataque de Ransomware
  • Proteção específica para ataque de Phishing
  • Proteção específica para ataque de Zero Day
  • Proteção e detecção de Programas Potencialmente Indesejados (PUPs)
  • Proteção contra malwares e ataques desconhecidos
  • Proteção contra Scripts PowerShell maliciosos
  • Proteção contra Scripts CScript maliciosos
  • Proteção contra exfiltração de dados
  • Orquestração de regras de Firewall local
  • Proteção contra movimentação lateral
  • Visibilidade avançada de comunicações de rede
  • Análise comportamental de tráfego e sessões
  • Monitoramento passivo de atividades de rede
  • Identificação de comunicações suspeitas
  • Correlação de atividades entre hosts e serviços
  • Detecção de movimentação lateral entre ativos
  • Identificação de callbacks e beaconing suspeitos
  • Detecção de variações anômalas no padrão de tráfego
  • Correlação entre eventos de endpoint, rede e identidade
  • Detecção de exfiltração de dados baseada em comportamento
  • Enriquecimento de eventos de rede com inteligência de ameaças
  • Priorização automática de incidentes com contexto de rede
  • Resposta automatizada a comunicações maliciosas
  • Investigação de incidentes com contexto de sessão e fluxo
  • Proteção contra Vírus, trojans, worms, spyware, exploits, fileless, "Side Load DLL", adwares e outros tipos de códigos maliciosos
  • Proteção contra ataques de Overflow
  • Proteção contra alterações em "Live Memory (RAM)"
  • Proteção contra ataques de "drive-by download"
  • Proteção contra exploração de macro em arquivos do Microsoft Office
  • Proteção automática de webshell e remote shell
  • Proteção e Detecção contra mineradores de criptomoedas
  • Proteção contra escalação de privilégios
  • Proteção do Shadow Copy
  • Proteção com ZipBomb
  • Backups Regulares*
  • Monitoramento offline
  • Proteção avançada contra técnicas de evasão - modificação de código, polimorfismo, criptografia, parker entre outras

Compliance

  • LGPD
  • PCI DSS
  • GDPR
  • HIPAA
  • NIST
  • TSC
  • ISO 27001
  • GPG13

Cloud Security

  • Monitoramento de Contêineres
  • Cloud Workload Protection
  • AWS
  • Azure
  • Microsoft 365 (proteção de e-mail, proteção de contas e proteção de arquivos - One Drive e SharePoint)
  • Data Loss Prevention - DLP (proteção para Microsoft 365)
  • Google Cloud (proteção de e-mail e proteção de contas)
  • GitHub
  • Docker

Blockbit Sandboxing

  • Análise dinâmica e comportamental de arquivos suspeitos em ambiente controlado
  • Detecção de malwares desconhecidos (zero-day) e ameaças avançadas persistentes (APT)
  • Inspeção de arquivos compactados, ofuscados e criptografados via SSL/TLS
  • Identificação de comportamentos maliciosos com IA e Machine Learning
  • Atualização contínua de assinaturas e inteligência de ameaças via Blockbit Labs e CTI
  • Bloqueio em tempo real e prevenção de reincidência com criação automática de assinaturas
  • Análise de comunicação de rede, callbacks maliciosos e árvore de processos
  • Suporte a artefatos com tamanho até 100MB
  • Suporte à análise de qualquer tipo de arquivo, independentemente do sistema operacional (Windows, Linux e macOS), incluindo, entre outros, BAT, CHM, DLL, EXE, ISO, HTA, JAR, JS, JSE, LNK, MSI, MHTML, Microsoft Office, PE32, PDF, VBE, VBS, WSF, XML, além de formatos típicos como SH, ELF, BIN, APP e PKG, bem como arquivos compactados e encadeados como ZIP, TAR, GZIP, BZ2, RAR e 7Z
  • Emulação de ambientes Windows (7–11, Server 2008–2025), Linux e macOS
  • Verificação em múltiplas fases: hash, allow/block list, Blockbit Labs, antivírus e sandbox
  • Integração nativa com soluções Blockbit: NGFW, NDR, SIEM, SOAR e XDR, além de integração via API REST, permitindo análise avançada e resposta coordenada

Infraestrutura

  • Redundância
  • Backup
  • Escalabilidade Automática
  • Proteção do ambiente

Serviços

  • Monitoramento 24x7 por SOC
  • Suporte Dedicado 24x7
  • Resposta Proativa a Incidentes
  • Relatórios Detalhados e Personalizados
  • Automação Avançada de Resposta (via SOAR)
  • Investigação de Incidentes por Especialistas
  • Redução de Falsos Positivos (refinamento SOC)
  • Acompanhamento de Conformidade Regulamentar
  • Gestão e Ajuste Contínuo de Regras
  • Acesso a Inteligência de Ameaças Proprietária

* Observação: É obrigatório manter, no mínimo, 15% da capacidade total da partição disponível para armazenamento das cópias de segurança, garantindo espaço suficiente para snapshots e Shadow Copies.

Seção